|
从网上下了一个PHP源码看了一下,我经验不多就先用seay的审计工具扫了一下。 漏洞文件出现在根目录下的api.php文件。代码65左右 这里move_uploaded_file函数处对上传的文件没有任何过滤,导致出现任意文件上传。 从上面可以看出上传的路径在哪个目录。被上传到了upload/10001/temp/目录下。 其中的$website[‘webid’]默认都是10001.不过就算变了也没事。我们直接在网站后加上api?log=feedback_upload 就可以看到了。为什么要这样是因为move_uploaded_file这个函数被它调用。这里使用switch语句所以这样。哈哈书读得少不知道怎么表达!!! 既然知道了问题代码出在哪里,现在就看看怎么利用了。。先在网站上看看。。看到feedback_upload我觉得问题可能出现在留言处。所以翻到网站下方可以看到有个“在线留言”的地方。点开。。。。。
果然有上传的地方。。 现在把该填的地方填上。。然后选择文件。这里好像是在本地过滤了。不过不碍事
上传时选择zip格式文件。第一次上传在邮箱地址的地方随便输入字符。只要不是正确的邮箱格式就行。然后提交留言(这里要截断下来。直接把包里的文件名后缀改成php)。它会提示你输入正确的邮箱地址。其实这个时候文件已经传上去了。这时候右键选择文件处审查元素,就可以看到文件的名字了。因为上传后的文件名他是以时间戳和随机的6位字符组成的。所以要查看文件。
不过这样是不是很麻烦啊。其实写个上传表单就可以了
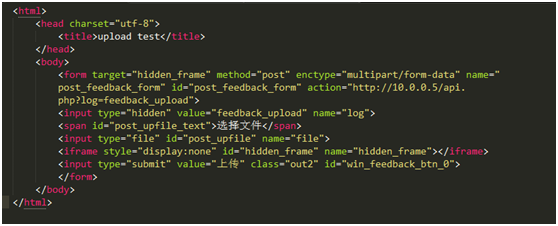
用表单上传。直接选择任意文件上传文件名在响应里。我使用火狐的插件看的。地球人都知道 
================================ 具有PHP审计基本功底,通过。
| 
 欢迎加入90sec搞基论坛