九零登录

[【通过】] 弱点扫描脚本Python

[复制链接]
发表于 2015-12-3 12:40:27 | 显示全部楼层 |阅读模式
本帖最后由 h4rdy 于 2015-12-31 18:46 编辑

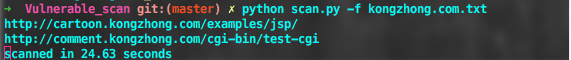
使用Python写的弱点扫描。
根据匹配规则进行弱点扫描。可自行添加匹配规则。
可扫出.bashrc .bash_history /examples/jsp/  .git  .svn 等这类。
支持 一个域名对应多种扫描类型,多个域名对应一种扫描类型,多个域名对应多种扫描类型。
Usage
Usage: [target] or -f [target_file]
Options:
  -h, --help      show this help message and exit
  -f TARGET_FILE  The files path
  -t THREAD_NUM   Number of threads. default = 20
  -o OUTPUT_FILE  Output file name.
  -r RULES        Choice the rule.
-r 默认为All。多个类型之间用逗号隔开。
一对多[一个域名对应多种扫描类型] scan.py www.baidu.com -r phpinfo,htaccess
多对一[多个域名对应一种扫描类型] scan.py -f url.txt -r phpinfo
多对多[多个域名对应多种扫描类型] scan.py -f url.txt -r phpinfo,htaccess
database.json
根据格式可自行添加
id: 编号顺序
type: 漏洞类型
path: 文件路径
text: 验证规则 179f87cef3633e91743c79f288db5132.jpg

链接:  https://github.com/h4rdy/Vulnerable_scan

评分

参与人数 1酒票 +5 收起 理由
管理05 + 5 欢迎加入90!

查看全部评分

发表于 2015-12-3 23:15:55 | 显示全部楼层
赞
发表于 2015-12-7 19:44:02 | 显示全部楼层
请问楼主,这个漏洞判断是怎么实现的?
发表于 2015-12-9 09:46:28 | 显示全部楼层
这个只能对常用路径进行扫描,一个路径对应一个场景,觉得还是一个路径字典 一个验证证规则字典好一点 不然没什么效果
发表于 2015-12-9 09:47:37 | 显示全部楼层
pandas 发表于 2015-12-7 19:44
请问楼主,这个漏洞判断是怎么实现的?

他是直接请求链接地址 然后看特征码在不在返回的内容里面
 楼主| 发表于 2015-12-25 21:00:45 | 显示全部楼层
pandas 发表于 2015-12-7 19:44
请问楼主,这个漏洞判断是怎么实现的?

根据返回的信息,这样判断非常准确。
 楼主| 发表于 2015-12-25 21:06:10 | 显示全部楼层
0xffff 发表于 2015-12-9 09:46
这个只能对常用路径进行扫描,一个路径对应一个场景,觉得还是一个路径字典 一个验证证规则字典好一点 不然 ...

考虑到这种情况,但是像我里面的规则,基本都是存在于根目录下的,corssdomain.xml .bash_history这种,多数还是在根目录下,少数的存在某个目录下。如果路径字典有100条,20条验证规则。一个网站就200次验证扫描了,得不偿失。
发表于 2015-12-26 14:29:04 | 显示全部楼层
先下载等考完试再看
发表于 2016-1-22 16:36:48 | 显示全部楼层
收藏

九零

GMT+8, 2026-10-22 12:53

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表