|
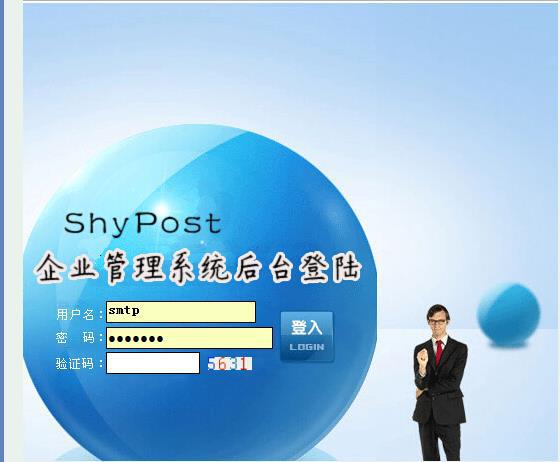
0x01 踩点(山重水复) 首先是 IP xxx.xxx.xxx.xx 目标环境 敏感目录/敏感文件 :首先 来个robots.txt 貌似不存在这个文件 接着 拿出御剑扫扫 好像也没什么可利用的信息 Cms 识别 祭出神器御剑指纹识别 好像也没用 识别不出个所以然来 0x02 柳暗花明(旁注) 这个站点不好拿 怎么办 ? 我白帮尝试后 发现 站点不好搞 只好从旁站入手 打开御剑 扫扫旁站 呵呵 貌似御剑 不好使啊 到tool.chinaz.com查询下吧 同样的 图片 信息打码 把他们全部整理下 丢进 御剑 指纹识别 椰树的CMS识别 结果 识别 出 为良精的 良精的 以前 存在通杀 0day 不过那样没意思 找了个注入点 手工注入 首先 判断是否存在 注入,有安全狗,不过安全狗的版本比较老 /*!and*/1=1/ 链接数据库正常 /*!and*/1=2/ 错误 因此 初步判断存在注入 构造SQL注入语句 /*!and*/1=2/*!union*//*!select*/1,2,3,,4,5,6,7,8,9,10,11,12,13,14,15,16,17,18 from admin 提示出几个数字 一个是 2 5 4 8 接下来将 数字代入查询 username password 但是很遗憾 不对 没办法 只有 用一些技巧了 首先 查看 html 源代码 发现关键字眼 Xusername xpassword 代入查询得到 想要的结果 Xusername=stmp Xpassword=2cdfdd28b0064653=stmp123 好了 ,登录后台
0x03 拿shell 被狗咬,杀狗的猥琐技巧 来到后台上传页面 ,首先上传一个asp马(利用IIS6.0的解析漏洞) 提示上传成功 地址为 UPloadfiles/xxx.asp;.jpg 连接一下 不成功 肯定是被 safedog给吞了 ,安全狗 我跟你没完 哎 又有麻烦了 这是 在我脑海中形成了 几个思路 1.将马儿加密免杀 2.一句话 过狗菜刀 3.利用安全狗的 Content-Disposition的长度处理 4.等待大家补充 最终我选择了 方案3 Burp拦截 OK 上传 输入密码 成功 0x04 失败的提权 Shell到手 ,服务器我有 接下来,就是提权了 提权有点麻烦 星外主机+安全狗 +安全模式 求大牛指点 怎么办?
============================================== 缺少亮点,细节不够,故不予通过
|